
Dalle grandi multinazionali alle startup, Cybertech Europe 2026 ha riunito a Roma le diverse anime dell’industria della cybersecurity. Airpress ha raccolto le testimonianze di alcune realtà per approfondire le priorità del settore. Un confronto che mette in luce opportunità, ostacoli e prospettive della difesa digitale
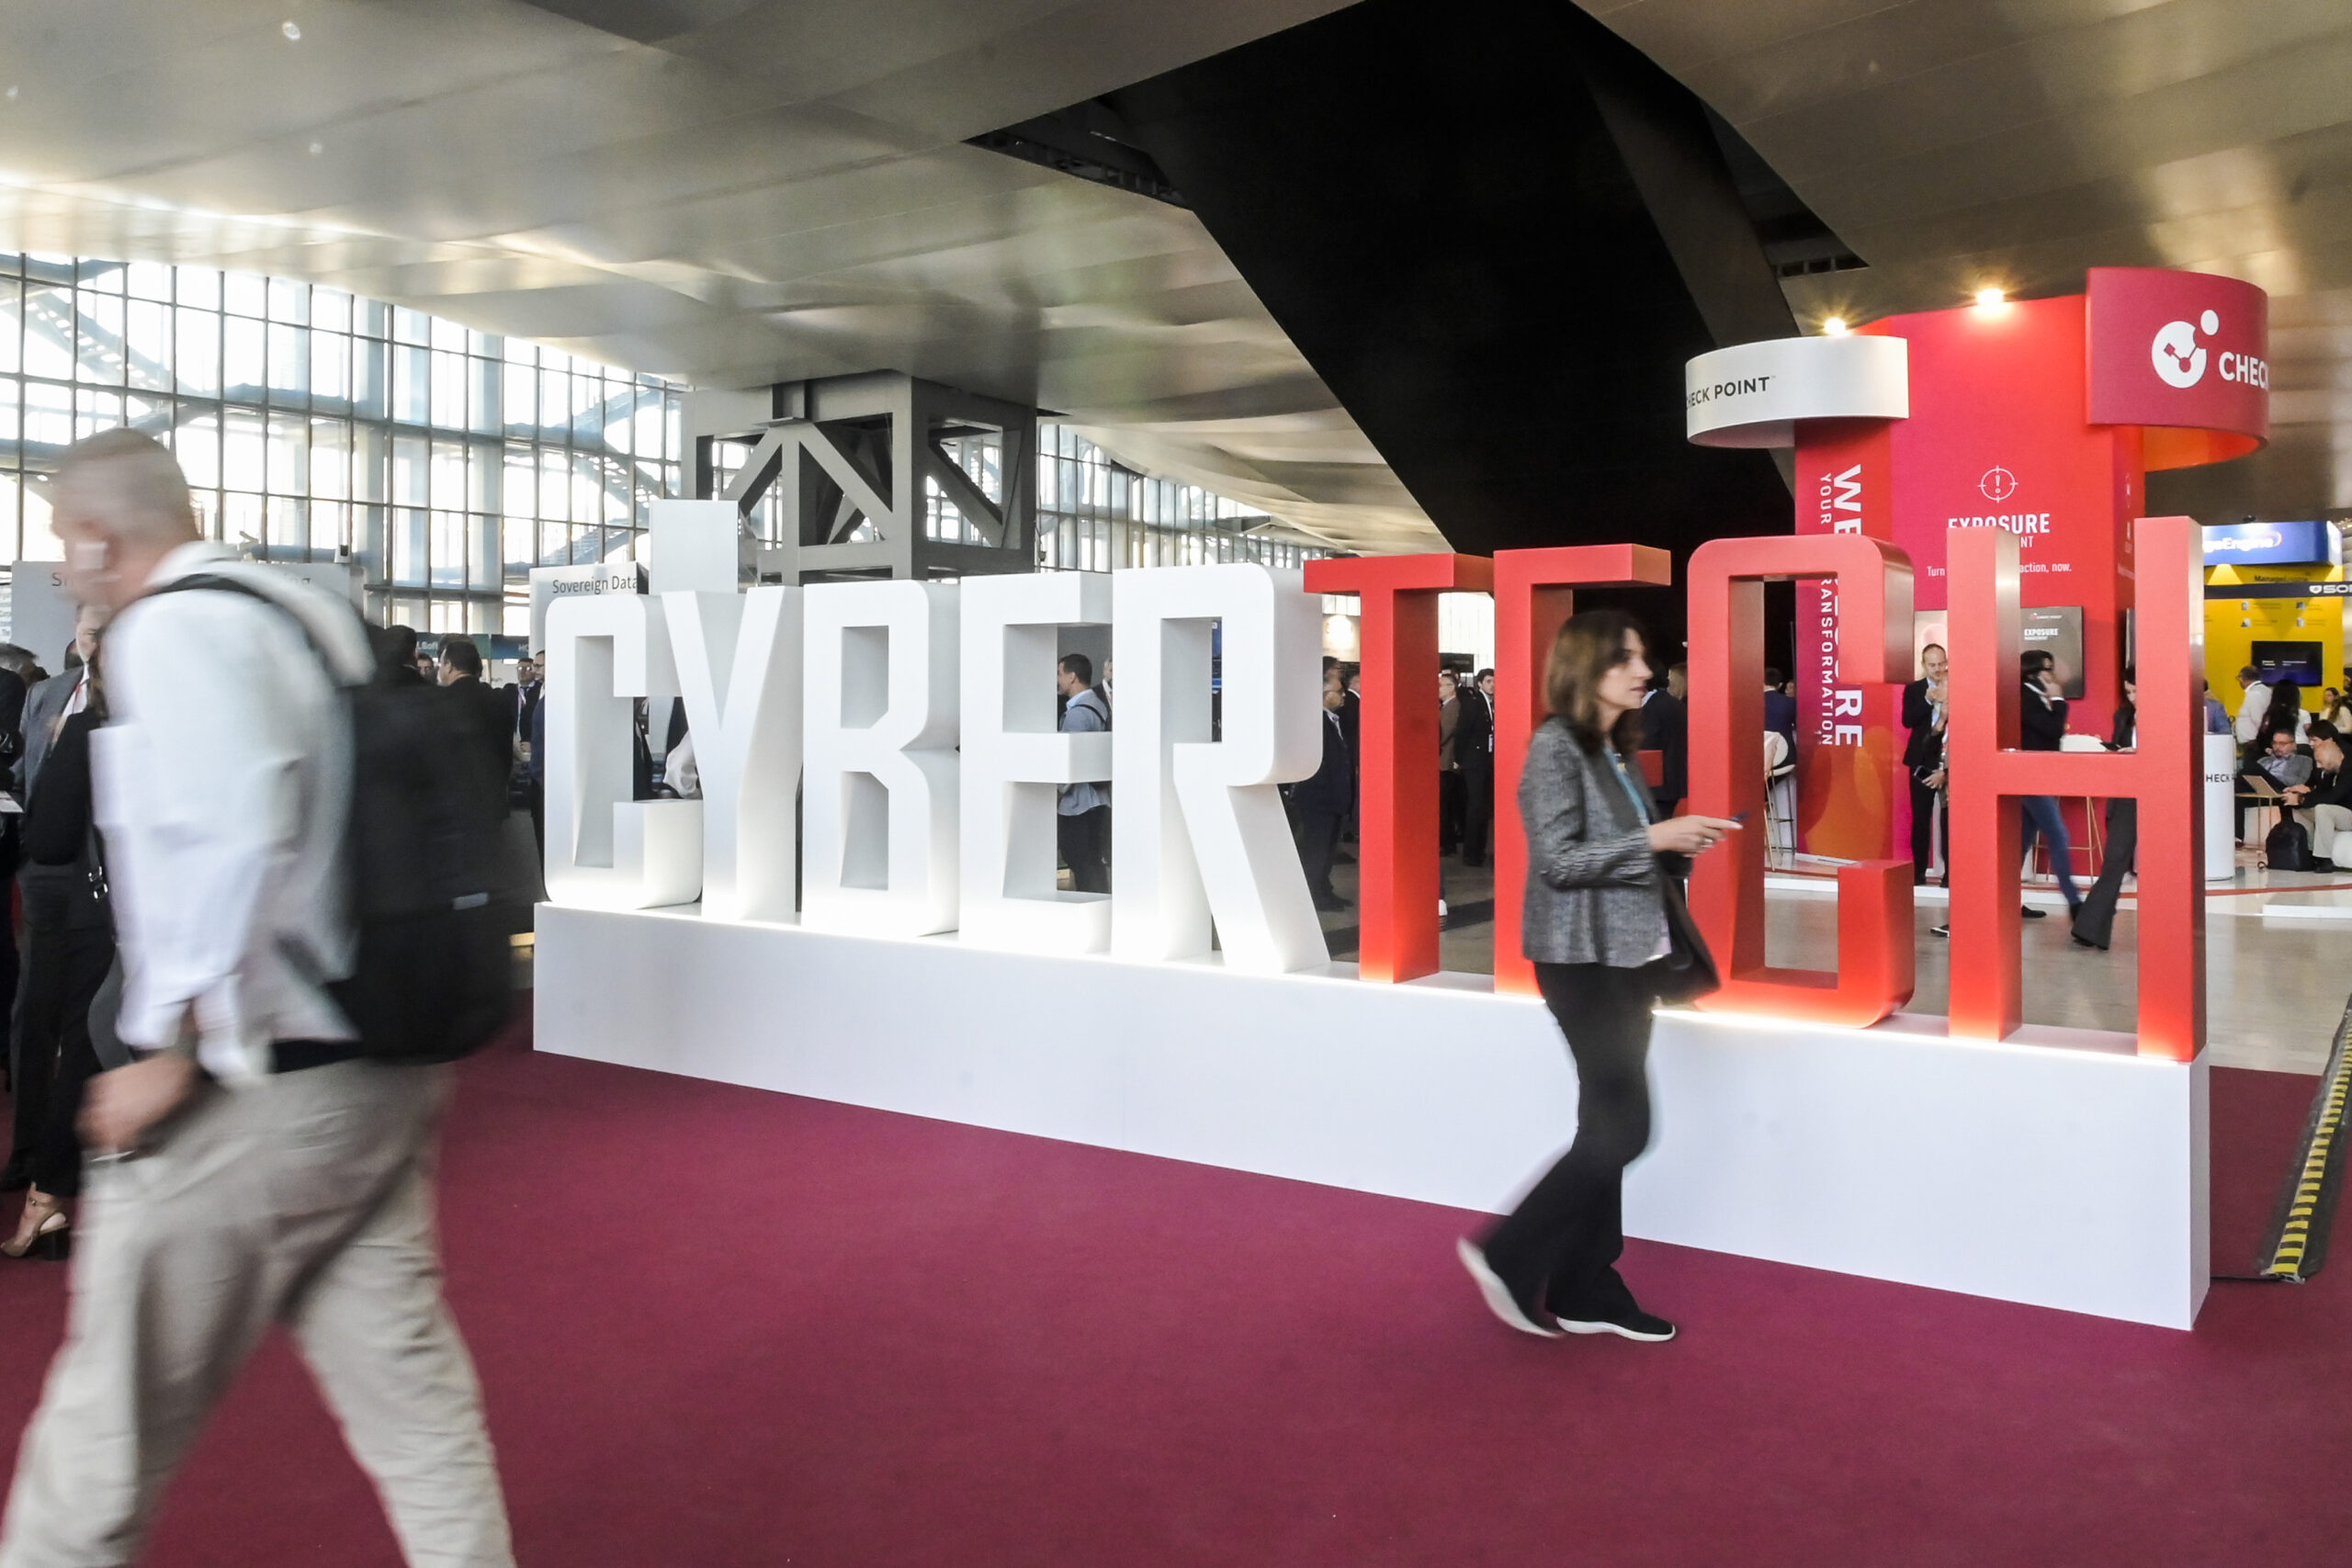
Dall’intelligenza artificiale alla protezione delle infrastrutture digitali, fino alla sicurezza delle filiere produttive. A Cybertech Europe 2026, il 13 e 14 ottobre alla Nuvola di Roma, grandi gruppi internazionali, imprese specializzate e startup hanno portato esperienze e soluzioni differenti, offrendo uno spaccato delle trasformazioni che attraversano il settore. Con Leonardo nel ruolo di main partner, la manifestazione ha messo in evidenza le opportunità dell’innovazione tecnologica, tra sistemi da aggiornare, nuove minacce e risorse limitate. Airpress ha incontrato alcune delle realtà presenti alla fiera, dalle grandi multinazionali alle aziende emergenti, per comprendere quali siano oggi le priorità del settore su cui l’industria sta investendo per rispondere a minacce sempre più rapide e articolate.
Oltre la tecnologia, il problema dei processi
Molte delle vulnerabilità sfruttate dagli attaccanti sono già conosciute. Eppure, continuano a rappresentare un problema per le organizzazioni, soprattutto quando tecnologie e processi non riescono a evolvere con la stessa velocità delle minacce. Lo spiega Dolman Aradori, vice president e head of Cybersecurity di NTT DATA Italia, secondo cui “l’elemento principale spesso dal punto di vista tecnologico è proprio l’aggiornamento”. A complicare il quadro interviene l’organizzazione interna. “Ancora oggi spesso si lavora con silos separati, diversi processi, ognuno guarda il proprio pezzo”, osserva Aradori. La risposta richiede quindi un maggiore coordinamento, accompagnato dall’integrazione tra le tecnologie dei grandi fornitori e le soluzioni innovative sviluppate anche dalle startup.
Un perimetro di sicurezza sempre più ampio
L’intelligenza artificiale sta modificando il modo in cui le aziende costruiscono le proprie difese. L’arrivo dei sistemi agentici, capaci di compiere operazioni in autonomia, impone di proteggere anche le decisioni e gli accessi delle macchine. “Sicurezza e networking non sono più due cose separate”, spiega Renzo Ghizzoni, country leader Sales security di Cisco Italia. La strategia passa dall’integrazione della protezione direttamente nelle reti e nelle applicazioni, limitando le possibilità di movimento di eventuali attaccanti. Ma la diffusione delle nuove tecnologie non procede ovunque allo stesso ritmo. Se nelle grandi organizzazioni l’introduzione dell’IA è generalmente più controllata, nelle Pmi rimane “molto più frammentata e molto meno governata”. Una differenza che, secondo Ghizzoni, richiede soluzioni accessibili e un’offerta più strutturata.
La velocità della risposta
Il tempo è diventato un fattore determinante nella difesa informatica. Luca Nilo Livrieri, senior director, Sales engineering southern Europe di CrowdStrike, richiama un dato particolarmente significativo. “L’ultimo tempo mappato di breakout time di un attaccante abbiamo visto un record di 27 secondi”. Un intervallo che riduce drasticamente le possibilità di intervento e spinge verso l’automazione delle operazioni di sicurezza. I Soc agentici consentono infatti di affidare all’IA parte delle attività di rilevamento, investigazione e contenimento delle minacce. L’obiettivo è raggiungere una risposta “a velocità macchina”, mantenendo però il controllo sulle decisioni più delicate. “Secondo noi si dovrebbe avere un umano soprattutto nelle fasi più critiche”, precisa Livrieri. Il risultato è un diverso impiego degli specialisti, che possono concentrarsi sulla supervisione e sulla gestione degli incidenti più complessi.
La sicurezza come responsabilità condivisa
La protezione delle grandi organizzazioni dipende anche dalla capacità dei loro fornitori di adottare misure adeguate. È su questa interdipendenza che si concentra ResilientX Security, startup nata nel 2022 e oggi operativa a Torino, specializzata nella conformità alle normative europee e nella sicurezza delle catene di fornitura. “Servono soluzioni molto più collaborative tra il cliente e il fornitore”, spiega il ceo Jim Biniyaz. Le imprese più piccole dispongono spesso di risorse limitate, mentre un incidente che coinvolge un fornitore può avere conseguenze sull’intera organizzazione cliente. Per questo è necessario lavorare con le grandi aziende offrendo strumenti anche alle Pmi della loro filiera. “Aiutando la loro catena, i loro fornitori, andiamo ad aiutare i nostri clienti”, osserva Biniyaz. Un approccio che lega la sicurezza delle singole imprese alla resilienza complessiva del sistema produttivo.
Quando il rischio diventa una questione economica
Un altro ostacolo riguarda la difficoltà delle imprese nel comprendere quanto possa costare un incidente informatico. Secure Future Group, società italiana guidata da Lorenzo Roberto Mazzei, ha sviluppato una piattaforma per quantificare le possibili perdite economiche derivanti dalle minacce cyber. “Quasi sempre la quantificazione del rischio economico è al massimo quella della multa”, osserva Mazzei, evidenziando come spesso vengano trascurati i costi legati all’interruzione delle attività e al ripristino dei sistemi. Il problema assume un peso particolare nelle aziende di medie dimensioni, dove perdite inferiori in termini assoluti possono incidere maggiormente sulla capacità di ripresa. Tradurre il rischio in un valore economico permette così di avvicinare il linguaggio dei responsabili della sicurezza a quello del management, rendendo più consapevoli le decisioni sugli investimenti.
Dalle tecnologie sviluppate dai grandi gruppi alle soluzioni delle realtà emergenti, Cybertech Europe restituisce l’immagine di un settore nel quale la capacità di innovare deve confrontarsi con quella di rendere le difese concretamente applicabili. Perché proteggere un’organizzazione significa anche conoscere le proprie vulnerabilità e coordinare le risposte da dover prendere.