
La guerra ibrida non si esaurisce negli attacchi informatici: investe infrastrutture critiche, Mediterraneo, imprese e sicurezza dei cittadini. La deputata del Pd Lia Quartapelle invita a superare una gestione emergenziale della minaccia, chiedendo al governo maggiore trasparenza sulle responsabilità filorusse e un cambio di passo negli investimenti in cybersicurezza. Nel mirino anche i tagli previsti dalla legge di bilancio e il mancato pieno ricorso alle risorse europee di Safe. La sfida è costruire una strategia capace di coinvolgere istituzioni e società, rafforzando il coordinamento europeo contro minacce che non conoscono confini nazionali
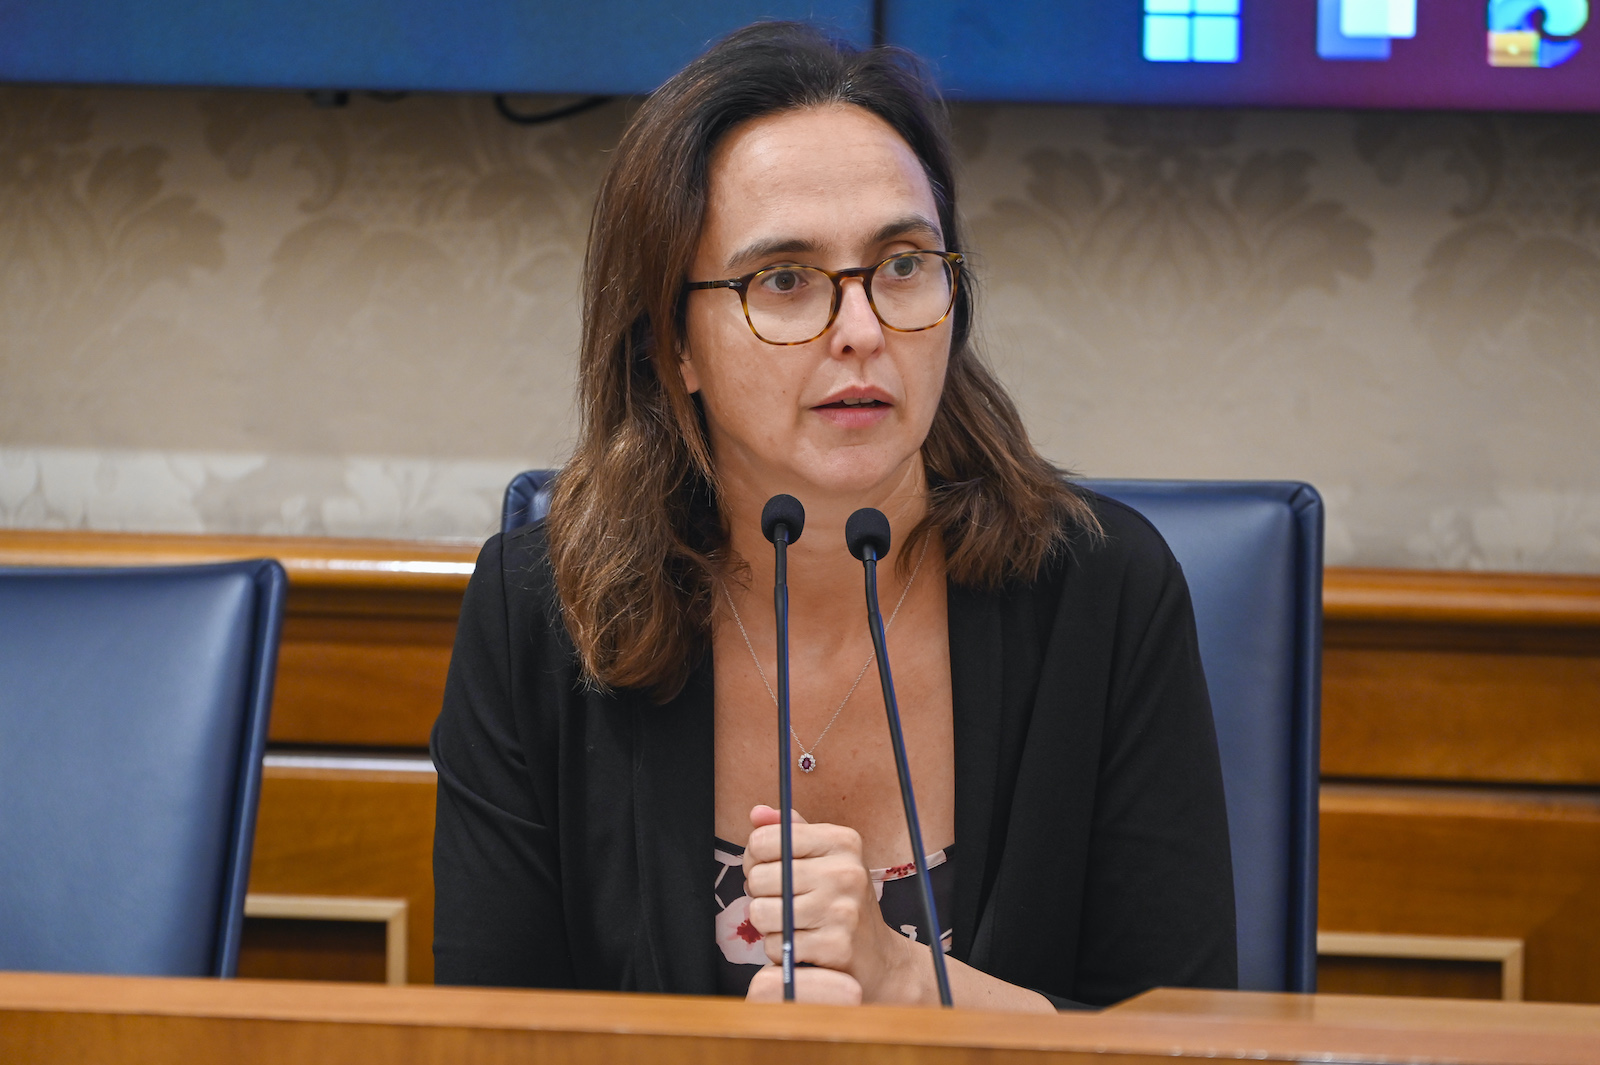
La guerra ibrida non è soltanto una questione di hacker, siti istituzionali sotto attacco o campagne di disinformazione. È una pressione costante che attraversa le infrastrutture strategiche, le rotte energetiche e commerciali, i fondali del Mediterraneo e, sempre più spesso, la quotidianità dei cittadini. Il rischio, però, è che la ripetizione degli attacchi e la difficile attribuzione di essi produca assuefazione, mentre le risposte politiche restano frammentate e le vulnerabilità continuano ad accumularsi. Per Lia Quartapelle, deputata del Partito democratico, il punto è anzitutto riconoscere la natura multidimensionale della minaccia: non basta intervenire sull’emergenza informatica, occorre costruire una strategia che coinvolga istituzioni, imprese e società, dentro una cornice europea. E soprattutto serve maggiore trasparenza, anche quando diventa necessario indicare la matrice degli attacchi e chiamare in causa le responsabilità geopolitiche.
La guerra ibrida sembra essere diventata una dimensione strutturale del confronto tra Stati come è evidente da ciò che stiamo osservando anche negli ultimi giorni. Qual è, a suo giudizio, l’errore principale che l’Italia rischia di commettere nell’affrontare questa minaccia?
Dobbiamo passare dagli allarmi ai fatti. Quando ci furono gli attacchi terroristici di matrice islamista, chi era al governo convocava tutti i leader dell’opposizione. Oggi stiamo parlando di una pioggia di attacchi che riguarda anche il nostro Paese. Non dobbiamo limitarci a rincorrere quello che si vede, perché gli attacchi ibridi coinvolgono molti aspetti della nostra vita. La prima questione è riconoscere la multidimensionalità del fenomeno: non c’è soltanto il cyberspazio, ma ci sono le infrastrutture critiche e, per l’Italia, tutto il fronte del Mediterraneo, che rappresenta una porta d’accesso al nostro Paese.
Lei indica il Mediterraneo come uno dei punti nevralgici di questa partita. Cavi sottomarini, infrastrutture energetiche, traffici opachi e vascelli fantasma: quanto è vulnerabile l’Italia su questo versante?
È una dimensione che dobbiamo imparare a considerare parte integrante della sicurezza nazionale. Penso ai cavi sottomarini, ai vascelli fantasma, i fenomeni di contrabbando di carburante che conosciamo da tempo e che appartengono alla stessa sfera di minacce. Una strategia seria deve tenere insieme tutti questi elementi. Non possiamo immaginare di affrontare la guerra ibrida occupandoci soltanto degli attacchi informatici: serve una visione complessiva, capace di leggere le diverse modalità attraverso cui vengono messi sotto pressione i nostri interessi.
C’è poi una dimensione che riguarda direttamente la società. Dalla sicurezza dei dispositivi connessi all’utilizzo dei cellulari, soprattutto da parte dei minori, fino alle vulnerabilità delle imprese: quanto è permeabile il nostro sistema?
La nostra società è molto permeabile a questo tipo di minacce. Pensiamo all’utilizzo dei cellulari, che richiede attenzione e forme di controllo tanto per i minori quanto per gli adulti, oppure alle imprese e ai dispositivi connessi, fino a situazioni apparentemente banali come i frigoriferi che possono essere oggetto di attacchi. Il problema riguarda la sicurezza nel suo complesso. Il governo deve guidare questo processo, mobilitando tutta la società. Non è una battaglia che possono condurre soltanto gli apparati di sicurezza: servono consapevolezza, partecipazione e soprattutto trasparenza.
Uno dei problemi più complessi è l’attribuzione degli attacchi. Quando non è possibile individuare immediatamente i responsabili, il rischio è che si produca un clima di incertezza destinato a trasformarsi in assuefazione. Come si evita che cittadini e istituzioni finiscano per considerare questi episodi una nuova normalità?
È esattamente uno dei rischi maggiori. La difficoltà di attribuire gli attacchi aumenta l’incertezza, ma può anche generare assuefazione. Le persone finiscono per abituarsi, si demotivano e smettono di percepire la portata del problema. Per questo ritengo fondamentale una comunicazione trasparente. La Germania, dopo gli attacchi di Lipsia, ha mostrato quanto sia importante informare la cittadinanza. Bisogna evitare che il silenzio produca una sottovalutazione della minaccia. La consapevolezza pubblica è parte della capacità di difesa di un Paese.
Lei chiede maggiore trasparenza da parte del governo. Esiste il rischio che, per non alimentare allarmismi o non esporre le vulnerabilità degli apparati, si finisca per comunicare troppo poco?
Credo che ci sia ancora una concezione non del tutto aggiornata di questo tipo di minacce. Gli apparati di sicurezza lavorano per prevenire gli attacchi e spesso si ritiene che dare pubblicità a determinati episodi significhi mostrare le proprie vulnerabilità o alimentare il panico. Comprendo queste preoccupazioni, ma penso che sia possibile essere trasparenti, soprattutto sull’attribuzione dei casi principali. Non si tratta di raccontare ogni dettaglio operativo, ma di mettere i cittadini nelle condizioni di comprendere ciò che sta accadendo. La trasparenza non indebolisce necessariamente la sicurezza: può rafforzare la capacità collettiva di reagire.
C’è anche il tema della matrice geopolitica degli attacchi. In particolare, lei richiama la necessità di non avere reticenze nel riconoscere le responsabilità filorusse quando emergono elementi che le indicano. Ritiene che nella maggioranza ci sia una cautela politica nel denunciare queste responsabilità?
Mi auguro che non ci sia imbarazzo da parte della maggioranza nel denunciare gli attacchi di matrice filorussa. Non possiamo permetterci reticenze su questo terreno. Penso che questa cautela derivi anche da un modo un po’ arretrato di concepire le minacce alla sicurezza. È giusto che gli apparati lavorino per prevenire e contrastare gli attacchi, ma questo non deve diventare un motivo per evitare di riconoscere pubblicamente le responsabilità quando ci sono elementi per farlo. Soprattutto nei casi più rilevanti, è importante che il Paese sappia individuare la natura della minaccia.
Passiamo alle risorse. Mentre il governo discute la legge di bilancio, lei segnala una riduzione di due milioni di euro destinati alla cybersicurezza nel capitolo del ministero degli Esteri. È un segnale politico prima ancora che contabile?
È certamente un errore tagliare risorse su questi aspetti. Stiamo parlando di una minaccia che riguarda direttamente la sicurezza nazionale, la protezione delle nostre infrastrutture e la capacità di difendere gli interessi italiani all’estero. In un momento in cui dovremmo rafforzare gli strumenti di prevenzione e risposta, ridurre gli investimenti nella cybersicurezza manda un messaggio contraddittorio. La sicurezza informatica non può essere considerata una voce accessoria del bilancio.
Lei contesta anche la scelta di non aver richiesto tutte le risorse disponibili attraverso Safe. In una fase in cui la guerra ibrida supera per definizione i confini nazionali, quanto ci costa l’assenza di una strategia comune europea?
Ci vuole un allineamento europeo sulla guerra ibrida. La scarsa cooperazione ci rende tutti più fragili, perché queste minacce non si fermano ai confini nazionali e colpiscono sistemi che sono profondamente interconnessi. Anche per questo considero sbagliato non aver chiesto tutte le risorse disponibili attraverso Safe: dobbiamo fare uno sforzo europeo per rafforzare le nostre capacità di difesa e contrastare la guerra ibrida. Non possiamo pensare di affrontare una sfida di questa portata con risposte esclusivamente nazionali. La sicurezza di ciascuno dipende sempre più dalla capacità di cooperare di tutti.