
La Metropolitan Police ha utilizzato strumenti di informatica forense della statunitense Oxygen Forensics per estrarre dati da telefoni e altri dispositivi. Ora ne ha sospeso l’impiego dopo le accuse del Dipartimento di Giustizia americano: dietro la società della Virginia vi sarebbero stati proprietari russi e un’attività di sviluppo software condotta in Russia. Non ci sono, però, accuse di codice malevolo o di accessi abusivi ai dati dei clienti. Il caso riapre il problema della sicurezza dei fornitori tecnologici degli apparati occidentali
Federica De Vincentis

Leggi tutti gli articoli di Federica De Vincentis

La Dia misura la volontà di combattere. Così cambia l’analisi militare Usa
Di
La Defense Intelligence Agency ha pubblicato “Analyzing Will to Fight”, una guida per integrare nella valutazione delle capacità militari fattori difficili da quantificare: leadership, coesione, cultura militare, sostegno degli alleati e percezione della posta in gioco. Dietro il nuovo metodo ci sono anche due lezioni recenti per l’intelligence americana, dal rapido collasso delle forze afghane alla resistenza ucraina dopo l’invasione russa
Ricerca e sicurezza nazionale. L'allarme di Londra sulla cooperazione con Pechino
Di
Un rapporto di Uk-China Transparency ricostruisce 34 partnership accademiche tra Regno Unito e Cina nei settori cyber, informatica e telecomunicazioni. Tredici coinvolgerebbero atenei cinesi collegati al sistema della ricerca militare. Al centro non c’è la cooperazione scientifica in sé, ma la difficoltà di distinguere, nel modello cinese, tra ricerca civile, tecnologie dual use e apparato della sicurezza
Tallinn accusa Mosca per l’incendio alla Milrem Robotics
Di
L’intelligence interna estone attribuisce ai servizi russi l’incendio doloso che il 15 agosto ha colpito una struttura della Milrem Robotics, azienda della difesa che fornisce sistemi terrestri senza pilota anche all’Ucraina. Tre cittadini lettoni sono stati arrestati ed estradati. Mosca respinge le accuse. Per Tallinn il caso si inserisce nella più ampia campagna di sabotaggi condotta in Europa per mettere sotto pressione i Paesi che sostengono Kyiv
Dalla Germania alla Slovacchia, l’ombra del Gru sugli attacchi contro l’industria della difesa
Di
L’attacco incendiario del 3 settembre a Monaco non sarebbe un episodio casuale. Secondo la Frankfurter Allgemeine Zeitung, citata da The Insider, gli investigatori tedeschi hanno ricondotto i due cittadini bulgari arrestati a una rete collegata all’intelligence militare russa. La stessa struttura sarebbe emersa nelle indagini sul fallito sabotaggio contro una fabbrica di droni in Slovacchia e sull’attacco di Lipsia/Halle, già attribuito ufficialmente da Berlino alla Russia
Minaccia russa nel Mediterraneo, l’ipotesi dei droni lanciati da navi mercantili
Di
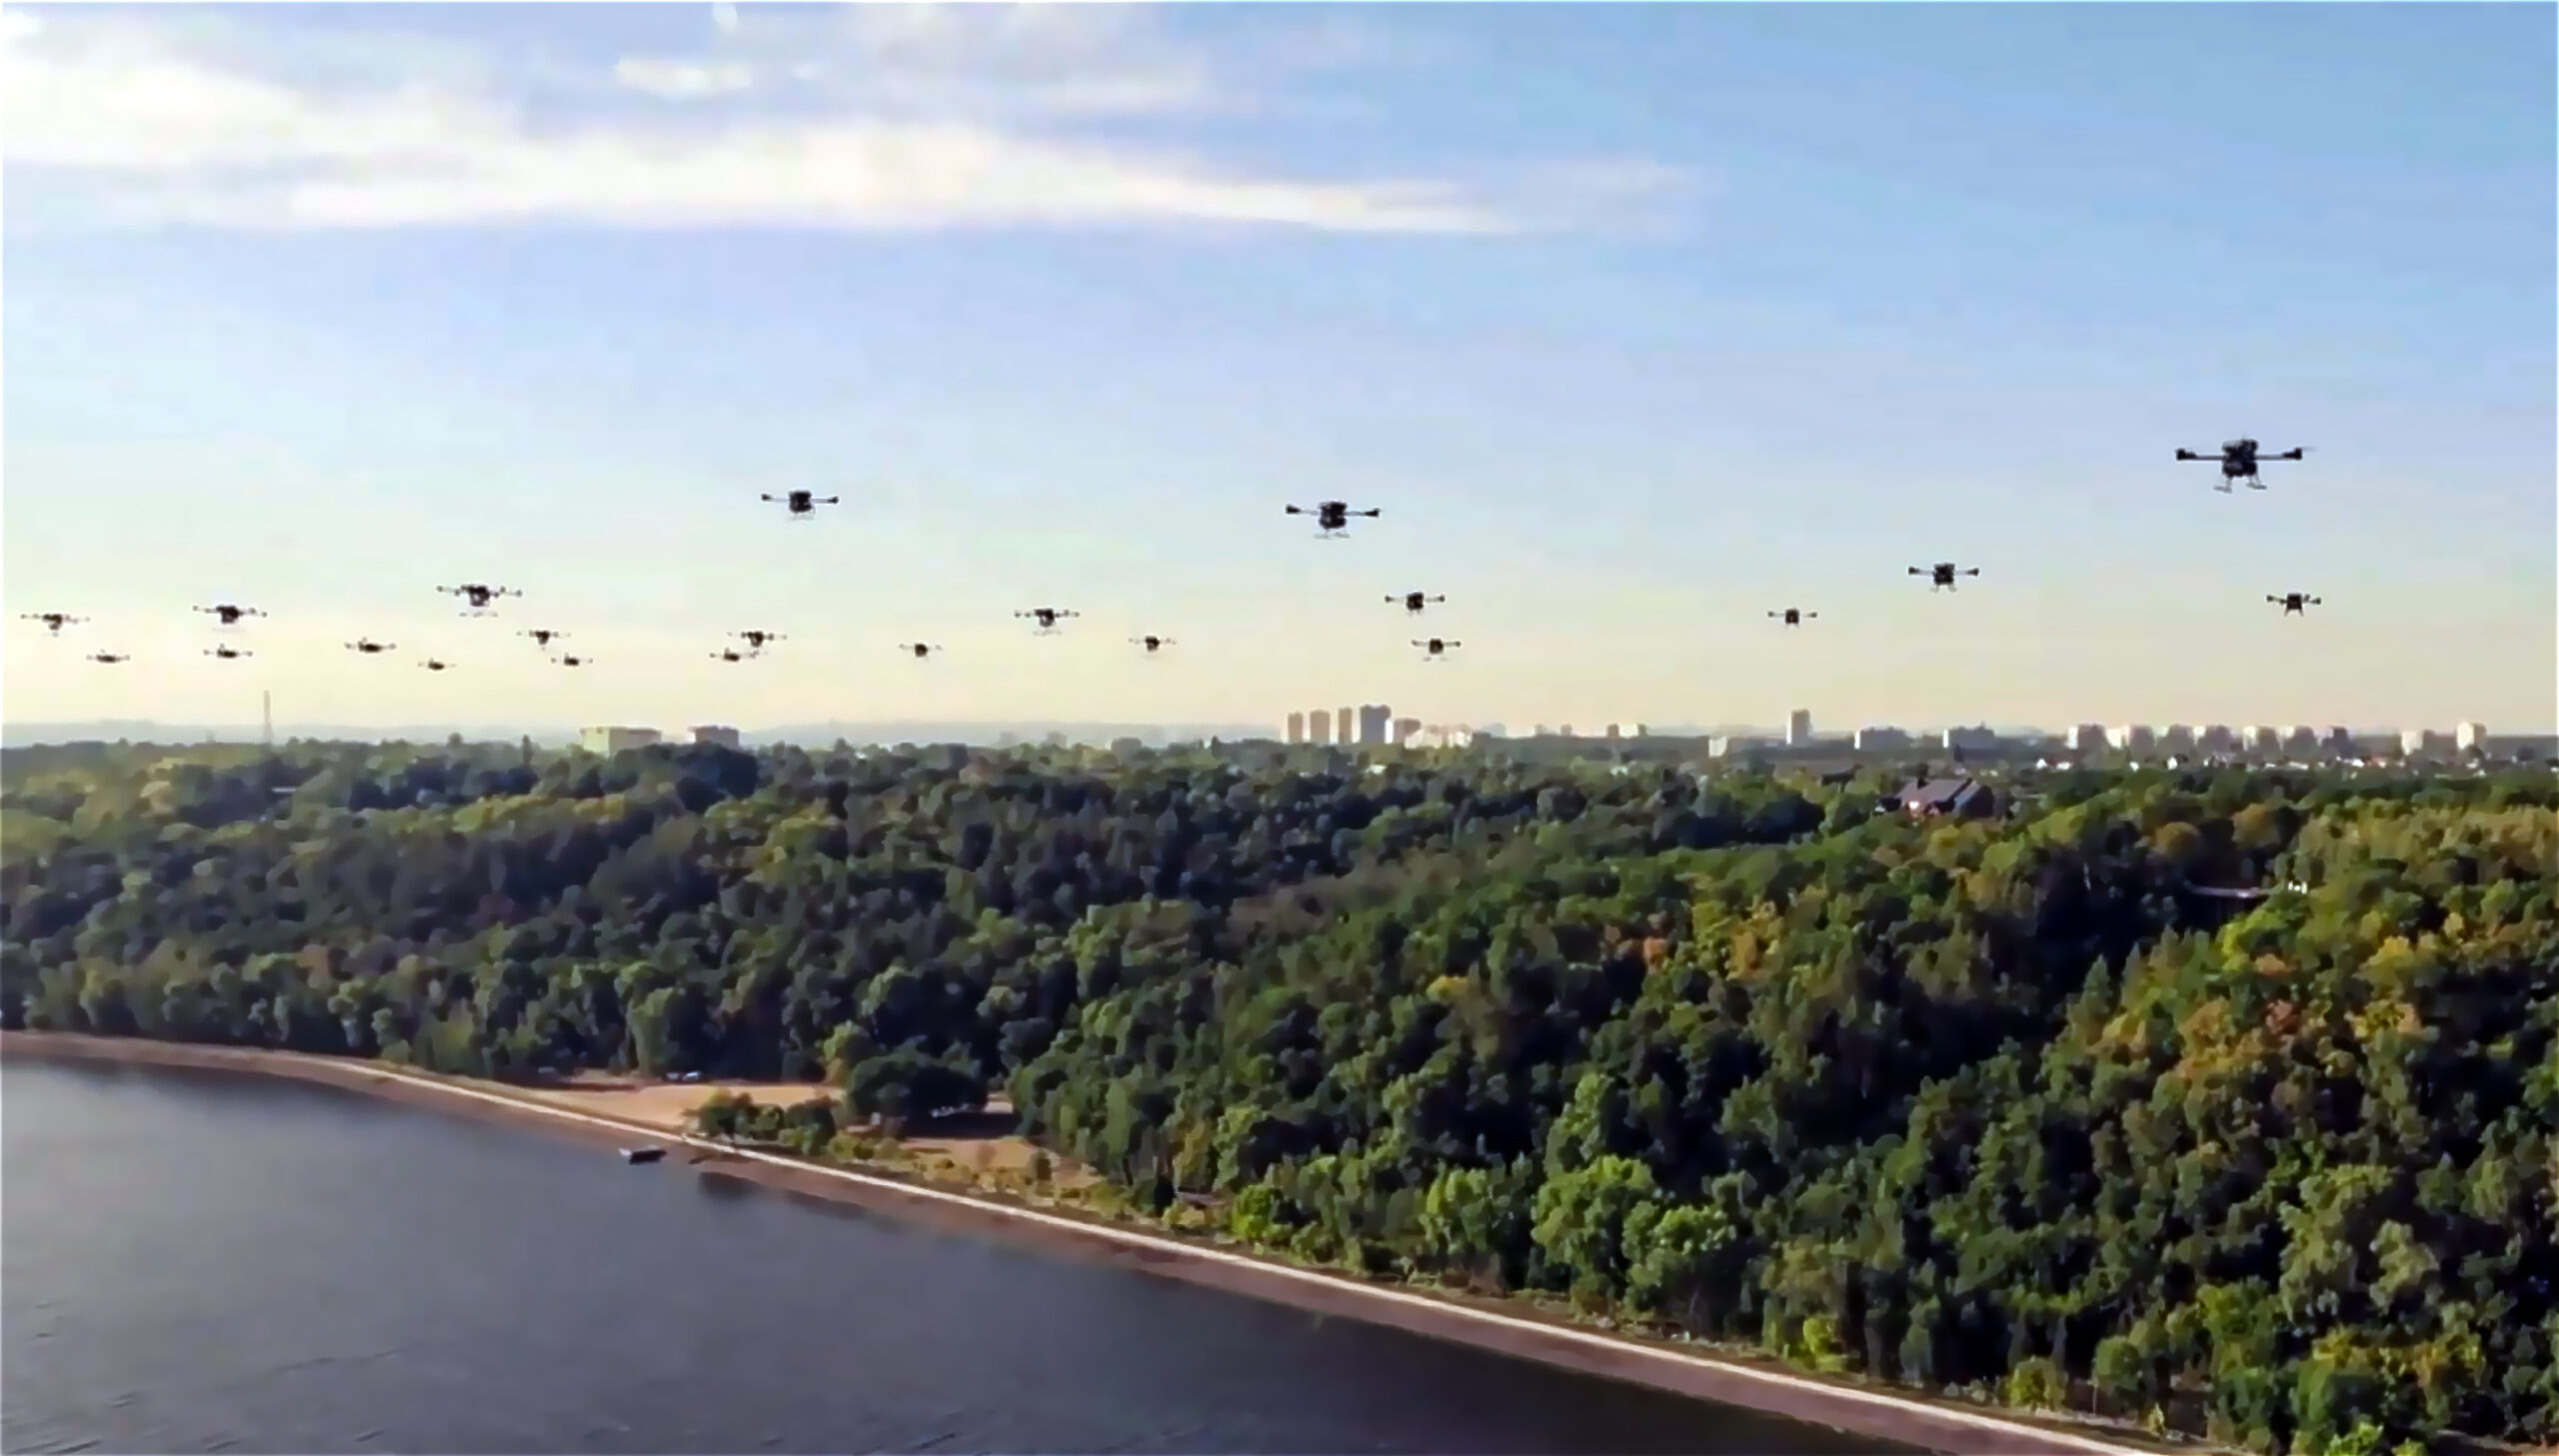
Secondo El Mundo, l’intelligence americana avrebbe condiviso con diversi governi europei informazioni su una possibile operazione russa con droni lanciati da navi mercantili nel Mediterraneo. Tra i Paesi indicati ci sono Italia, Francia e Spagna e un quadro di minacce ibride sul quale Nato e governi europei hanno già alzato il livello di attenzione. “È un allarme che non trova nessuna conferma, viviamo già tempi difficili e non serve nessuna benzina sul fuoco”, ha dichiarato il ministro Crosetto
Così le potenze medie stanno ripensando lo spionaggio
Di
Dal Giappone alla Svezia, passando per Germania e Canada, diversi alleati occidentali stanno rafforzando gli strumenti di raccolta e analisi delle informazioni. Dietro la svolta, scrive The Economist, ci sono la pressione esercitata da Russia e Cina, la diffusione delle minacce ibride e una domanda nuova: quanto si può ancora delegare a Washington la conoscenza strategica?
La rete di Mosca a Roma. Chi sono gli uomini dell’intelligence russa in Italia
Di
L’inchiesta del Riformista ricostruisce una presenza dell’intelligence russa in Italia che andrebbe oltre i due addetti militari espulsi a luglio. Difesa, tecnologia, relazioni economiche, infrastrutture e Vaticano sono gli ambiti indicati. Ma tra fatti accertati e informazioni attribuite alle fonti dell’inchiesta la distinzione resta essenziale

Londra teme i nuovi proxy russi. Così le reti online cercano reclute tra i giovanissimi
Di
Un’inchiesta di The i Paper, basata su una nuova ricerca dell’Institute for Strategic Dialogue, documenta il tentativo di attori russofoni di inserirsi nelle comunità online frequentate da adolescenti attratti dalla violenza, offrendo denaro e assistenza operativa. Non esiste una prova definitiva del controllo del Cremlino sull’intero fenomeno, ma metodi e incentivi ricordano da vicino il modello dei “disposable agents” già individuato dall’MI5
Dissidenti nel mirino. Il malware iraniano scoperto dall’intelligence britannica
Di
Il National Cyber Security Centre britannico, insieme a Fbi e intelligence olandese, ha ricostruito una campagna attribuita ad attori statali iraniani contro dissidenti, attivisti e giornalisti. Al centro c’è Chosen Brick, un malware capace di raccogliere messaggi, contatti, schermate e audio dai dispositivi delle vittime. Un’operazione che Londra inserisce nel più ampio quadro della repressione transnazionale di Teheran