
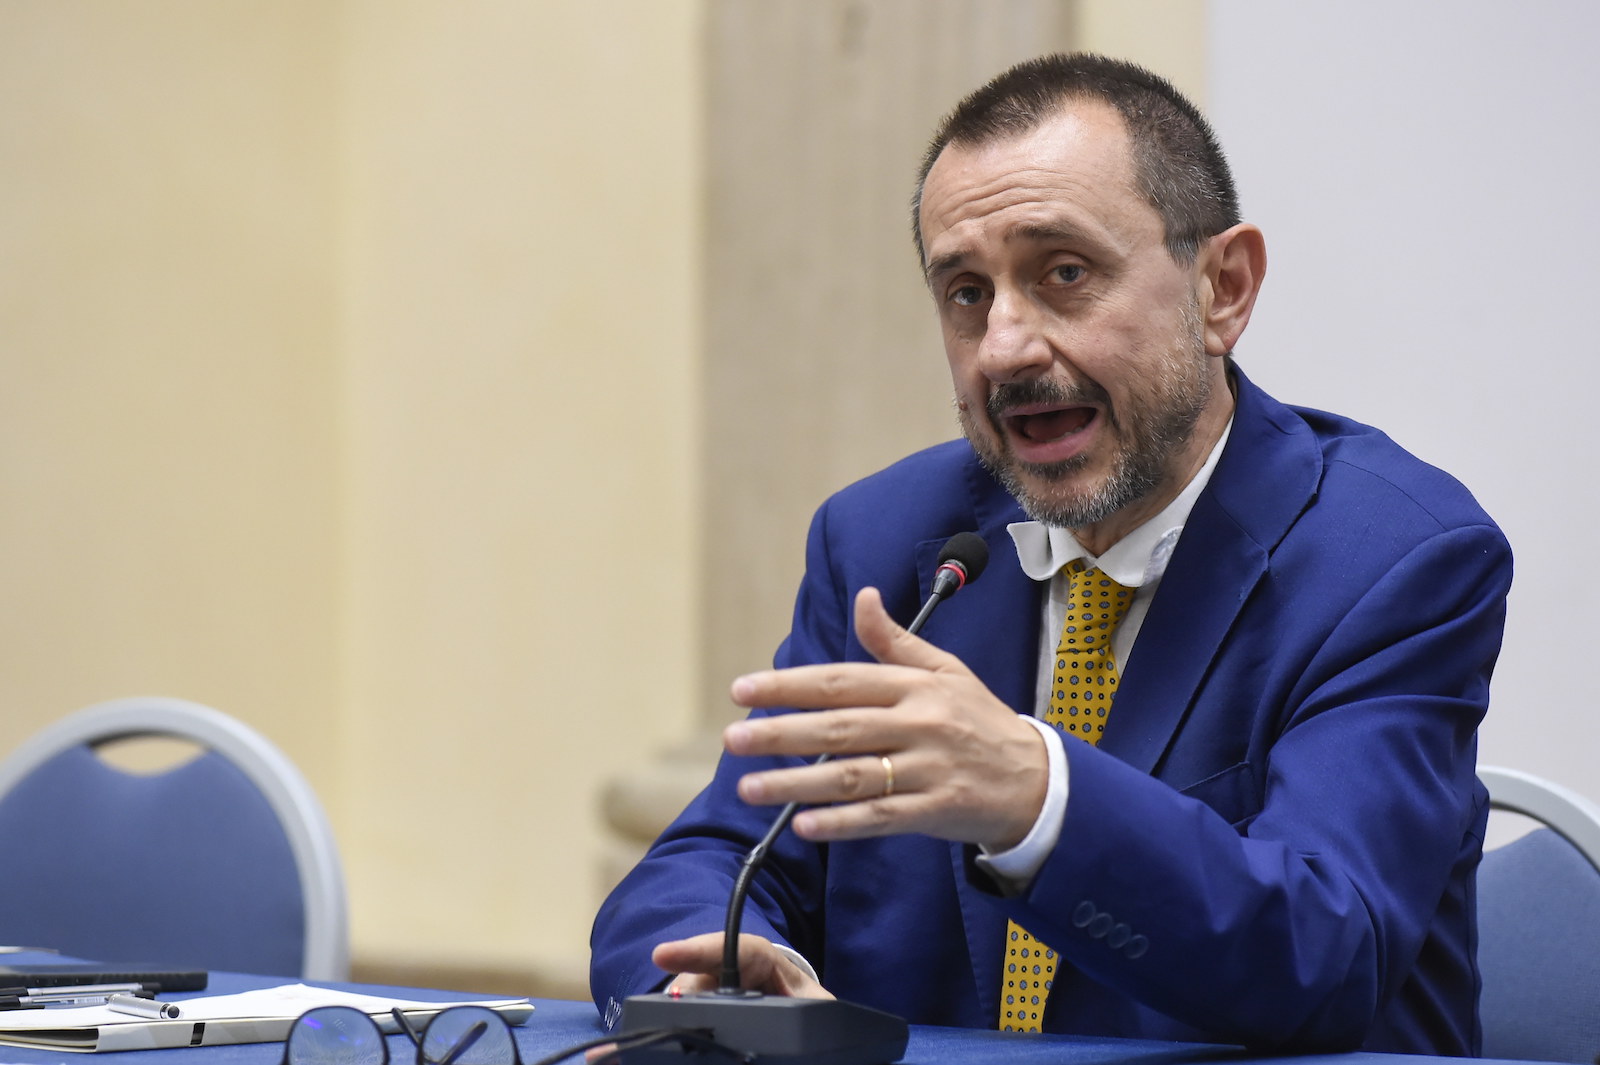
L’emergenza cyber entra nell’agenda delle grandi democrazie e riapre il dossier sull’autonomia strategica europea. Ettore Rosato, vicesegretario di Azione, indica le priorità per una risposta italiana ed europea: rafforzare la Difesa e l’Acn, investire in infrastrutture tecnologiche autonome e varare un piano straordinario per mettere in sicurezza le piccole e medie imprese. Perché la guerra ibrida non è più una minaccia lontana, ma un fronte che riguarda la tenuta del sistema produttivo e delle istituzioni
La guerra ibrida ha smesso da tempo di essere uno scenario da manuale militare. Oggi attraversa le infrastrutture strategiche, entra nei sistemi informatici delle imprese, condiziona il funzionamento dei servizi pubblici e punta a colpire la fiducia dei cittadini nelle istituzioni. Una minaccia sempre più pervasiva, che non si combatte soltanto con strumenti tecnologici, ma richiede una strategia politica, industriale e di sicurezza. Non a caso, il vicepremier e ministro degli Esteri Antonio Tajani ha portato l’emergenza cyber al centro dell’agenda del G7 di Parigi, chiedendo una risposta comune alle principali democrazie occidentali. Mentre il ministro Guido Crosetto, questa mattina nella sua intervista al Corriere della Sera, ha parlato di una sfida epocale, sollecitando le istituzioni a superare divisioni e contrapposizioni per costruire una strategia condivisa. Ma l’allarme, da solo, non basta. Servono capacità operative, investimenti e soprattutto una diversa consapevolezza del rischio. È da questa prospettiva che Ettore Rosato, vicesegretario di Azione e componente della Commissione Esteri della Camera, affronta il tema, indicando nella sovranità tecnologica europea, nel rafforzamento della Difesa e nella protezione del sistema produttivo alcuni dei passaggi indispensabili per non lasciare scoperto il Paese.
Le parole di Crosetto restituiscono la dimensione di una minaccia che non sembra più riconducibile a singoli episodi. Siamo di fronte a un cambio di paradigma nella sicurezza nazionale?
Il lavoro che si sta facendo mi sembra serio e consapevole dei rischi che stiamo attraversando. Rischi molto più ampi di quanto si possa percepire. La velocità con cui la tecnologia innova e migliora la nostra vita, i processi produttivi e le attività quotidiane rappresenta un beneficio gigantesco, ma contemporaneamente apre un fronte enorme di debolezze e criticità. Attaccare attraverso il web è molto più facile che difendersi. Per questo dobbiamo comprendere che non siamo davanti a una semplice evoluzione delle minacce, ma a un cambiamento profondo del modo in cui si esercita la sicurezza. E dobbiamo attrezzarci di conseguenza.
Tajani ha scelto di portare l’emergenza cyber al G7, chiedendo ai grandi Paesi democratici una risposta coordinata. Ma quanto può fare l’Europa se non riesce a dotarsi di una propria autonomia strategica?
È giusto che Tajani abbia lanciato questo appello. Ma dobbiamo essere conseguenti. Non possiamo chiedere all’Europa di assumersi responsabilità sempre maggiori e poi lasciare in piedi il diritto di veto su questioni decisive. In questo modo l’Unione rimane un’anatra azzoppata, debole e incapace di rispondere alle richieste che le vengono rivolte. La sicurezza informatica richiede velocità decisionale, capacità di investimento e una visione comune. Non possiamo continuare a invocare un’Europa forte e poi impedirle di agire quando è necessario.
Uno dei nodi è quello dell’autonomia tecnologica. Oggi una parte consistente delle infrastrutture digitali europee dipende da fornitori extraeuropei. È un problema anche di sicurezza?
È un problema enorme. Abbiamo delegato oltre oceano una parte consistente delle nostre infrastrutture tecnologiche, a partire dal cloud. Gli Stati Uniti sono nostri alleati e lo siamo fino in fondo, ma non dobbiamo confondere l’amicizia atlantica con la rinuncia alla nostra autonomia. Gli americani non affiderebbero mai agli europei la responsabilità della propria sicurezza. Perché dovremmo farlo noi? Dobbiamo investire in una nostra infrastruttura europea, sviluppare tecnologie proprietarie e rafforzare le competenze industriali. Questo vale per il cloud, per l’intelligenza artificiale e, naturalmente, per la cybersicurezza. La sovranità tecnologica non è una parola d’ordine, ma una condizione necessaria per proteggere i nostri interessi.
Sul piano nazionale, l’Agenzia per la cybersicurezza nazionale è il perno della risposta italiana. Le risorse e gli strumenti a disposizione sono sufficienti?
L’Acn sta facendo bene il proprio lavoro. Svolge una funzione fondamentale, anche attraverso l’attività di consulenza e supporto al mondo privato. È un presidio indispensabile, ma va ulteriormente potenziato. C’è poi un altro settore sul quale dobbiamo investire con ancora maggiore energia: la Difesa. Servono più risorse per sviluppare le capacità di cybersicurezza, rafforzare le competenze e costruire strumenti adeguati alla natura delle nuove minacce. La dimensione cyber deve diventare una componente strutturale della nostra capacità di difesa.
Crosetto ha chiesto di superare le divisioni politiche e istituzionali, arrivando a evocare la necessità di una strategia comune per affrontare questa fase. Quanto rischia di pesare il confronto politico sulla costruzione di una strategia nazionale?
Il tema non può diventare una questione di competenze o di appartenenza politica, né tantomeno una disputa su chi debba gestire la cybersicurezza. È una materia che deve attraversare trasversalmente la politica e tutte le istituzioni. In questo senso condivido l’appello di Crosetto: bisogna avere la consapevolezza che siamo davanti a una minaccia che riguarda l’intero Paese, anche se temo che il centrodestra debba sciogliere dei nodi all’interno della maggioranza. Noi siamo disponibili a collaborare, con il governo e con tutte le forze politiche. Da mesi stiamo lavorando sui temi della disinformazione e dello scudo democratico. Sono questioni che richiedono un confronto serio e una convergenza istituzionale. Non possiamo permetterci che le divisioni politiche diventino un fattore di vulnerabilità nazionale.
C’è poi il fronte delle imprese. Spesso si parla di cybersicurezza pensando alle grandi infrastrutture pubbliche o ai ministeri, ma il tessuto produttivo italiano è composto soprattutto da piccole e medie imprese. Come proteggerle?
È uno dei punti sui quali il governo dovrebbe intervenire con maggiore urgenza. Dobbiamo individuare una misura straordinaria di finanziamento destinata alle Pmi, per consentire loro di mettere in sicurezza le proprie infrastrutture informatiche. Penso anche a uno strumento di credito d’imposta che sostenga gli investimenti delle aziende in cybersicurezza. Non possiamo limitarci a introdurre obblighi e responsabilità: dobbiamo mettere a disposizione le risorse necessarie per rispettarli. Un’impresa piccola non ha gli stessi strumenti e le stesse disponibilità finanziarie di una grande amministrazione o di un gruppo industriale. Eppure può essere esposta a rischi altrettanto gravi. Proteggere le imprese significa proteggere il nostro sistema produttivo, la continuità del lavoro e una parte essenziale della sicurezza nazionale.
Il rischio, dunque, è che la minaccia cyber rimanga percepita come un problema distante dalla vita quotidiana di cittadini e imprenditori?
Esattamente. C’è una grande parte della popolazione italiana che non ha ancora piena consapevolezza del pericolo. Gli ultimi episodi devono aiutarci a comprendere che non siamo di fronte a un problema circoscritto alle grandi amministrazioni o alle infrastrutture strategiche, che pure hanno risorse e strumenti da implementare. Un attacco può colpire un’azienda, bloccare un servizio, compromettere dati personali e mettere in difficoltà intere comunità. La sicurezza digitale riguarda tutti. Per questo occorre accompagnare gli investimenti con una grande opera di sensibilizzazione e formazione.
Se dovesse indicare le priorità di una strategia italiana ed europea contro la guerra ibrida, da dove partirebbe?
Da tre direttrici. La prima è il rafforzamento delle capacità nazionali, a partire dall’Acn e dalla Difesa. La seconda è un piano straordinario per mettere in sicurezza il sistema produttivo, con particolare attenzione alle piccole e medie imprese. La terza è una politica di investimenti pubblici, nazionali ed europei, su intelligenza artificiale, cybersicurezza e cloud. Dobbiamo costruire una capacità tecnologica autonoma, perché non possiamo continuare a dipendere interamente da infrastrutture sviluppate e controllate altrove. L’amicizia con gli Stati Uniti non è in discussione, ma l’Europa deve essere in grado di proteggersi da sola. La sicurezza non può essere delegata. E soprattutto non può essere affrontata soltanto quando arriva il prossimo attacco.