
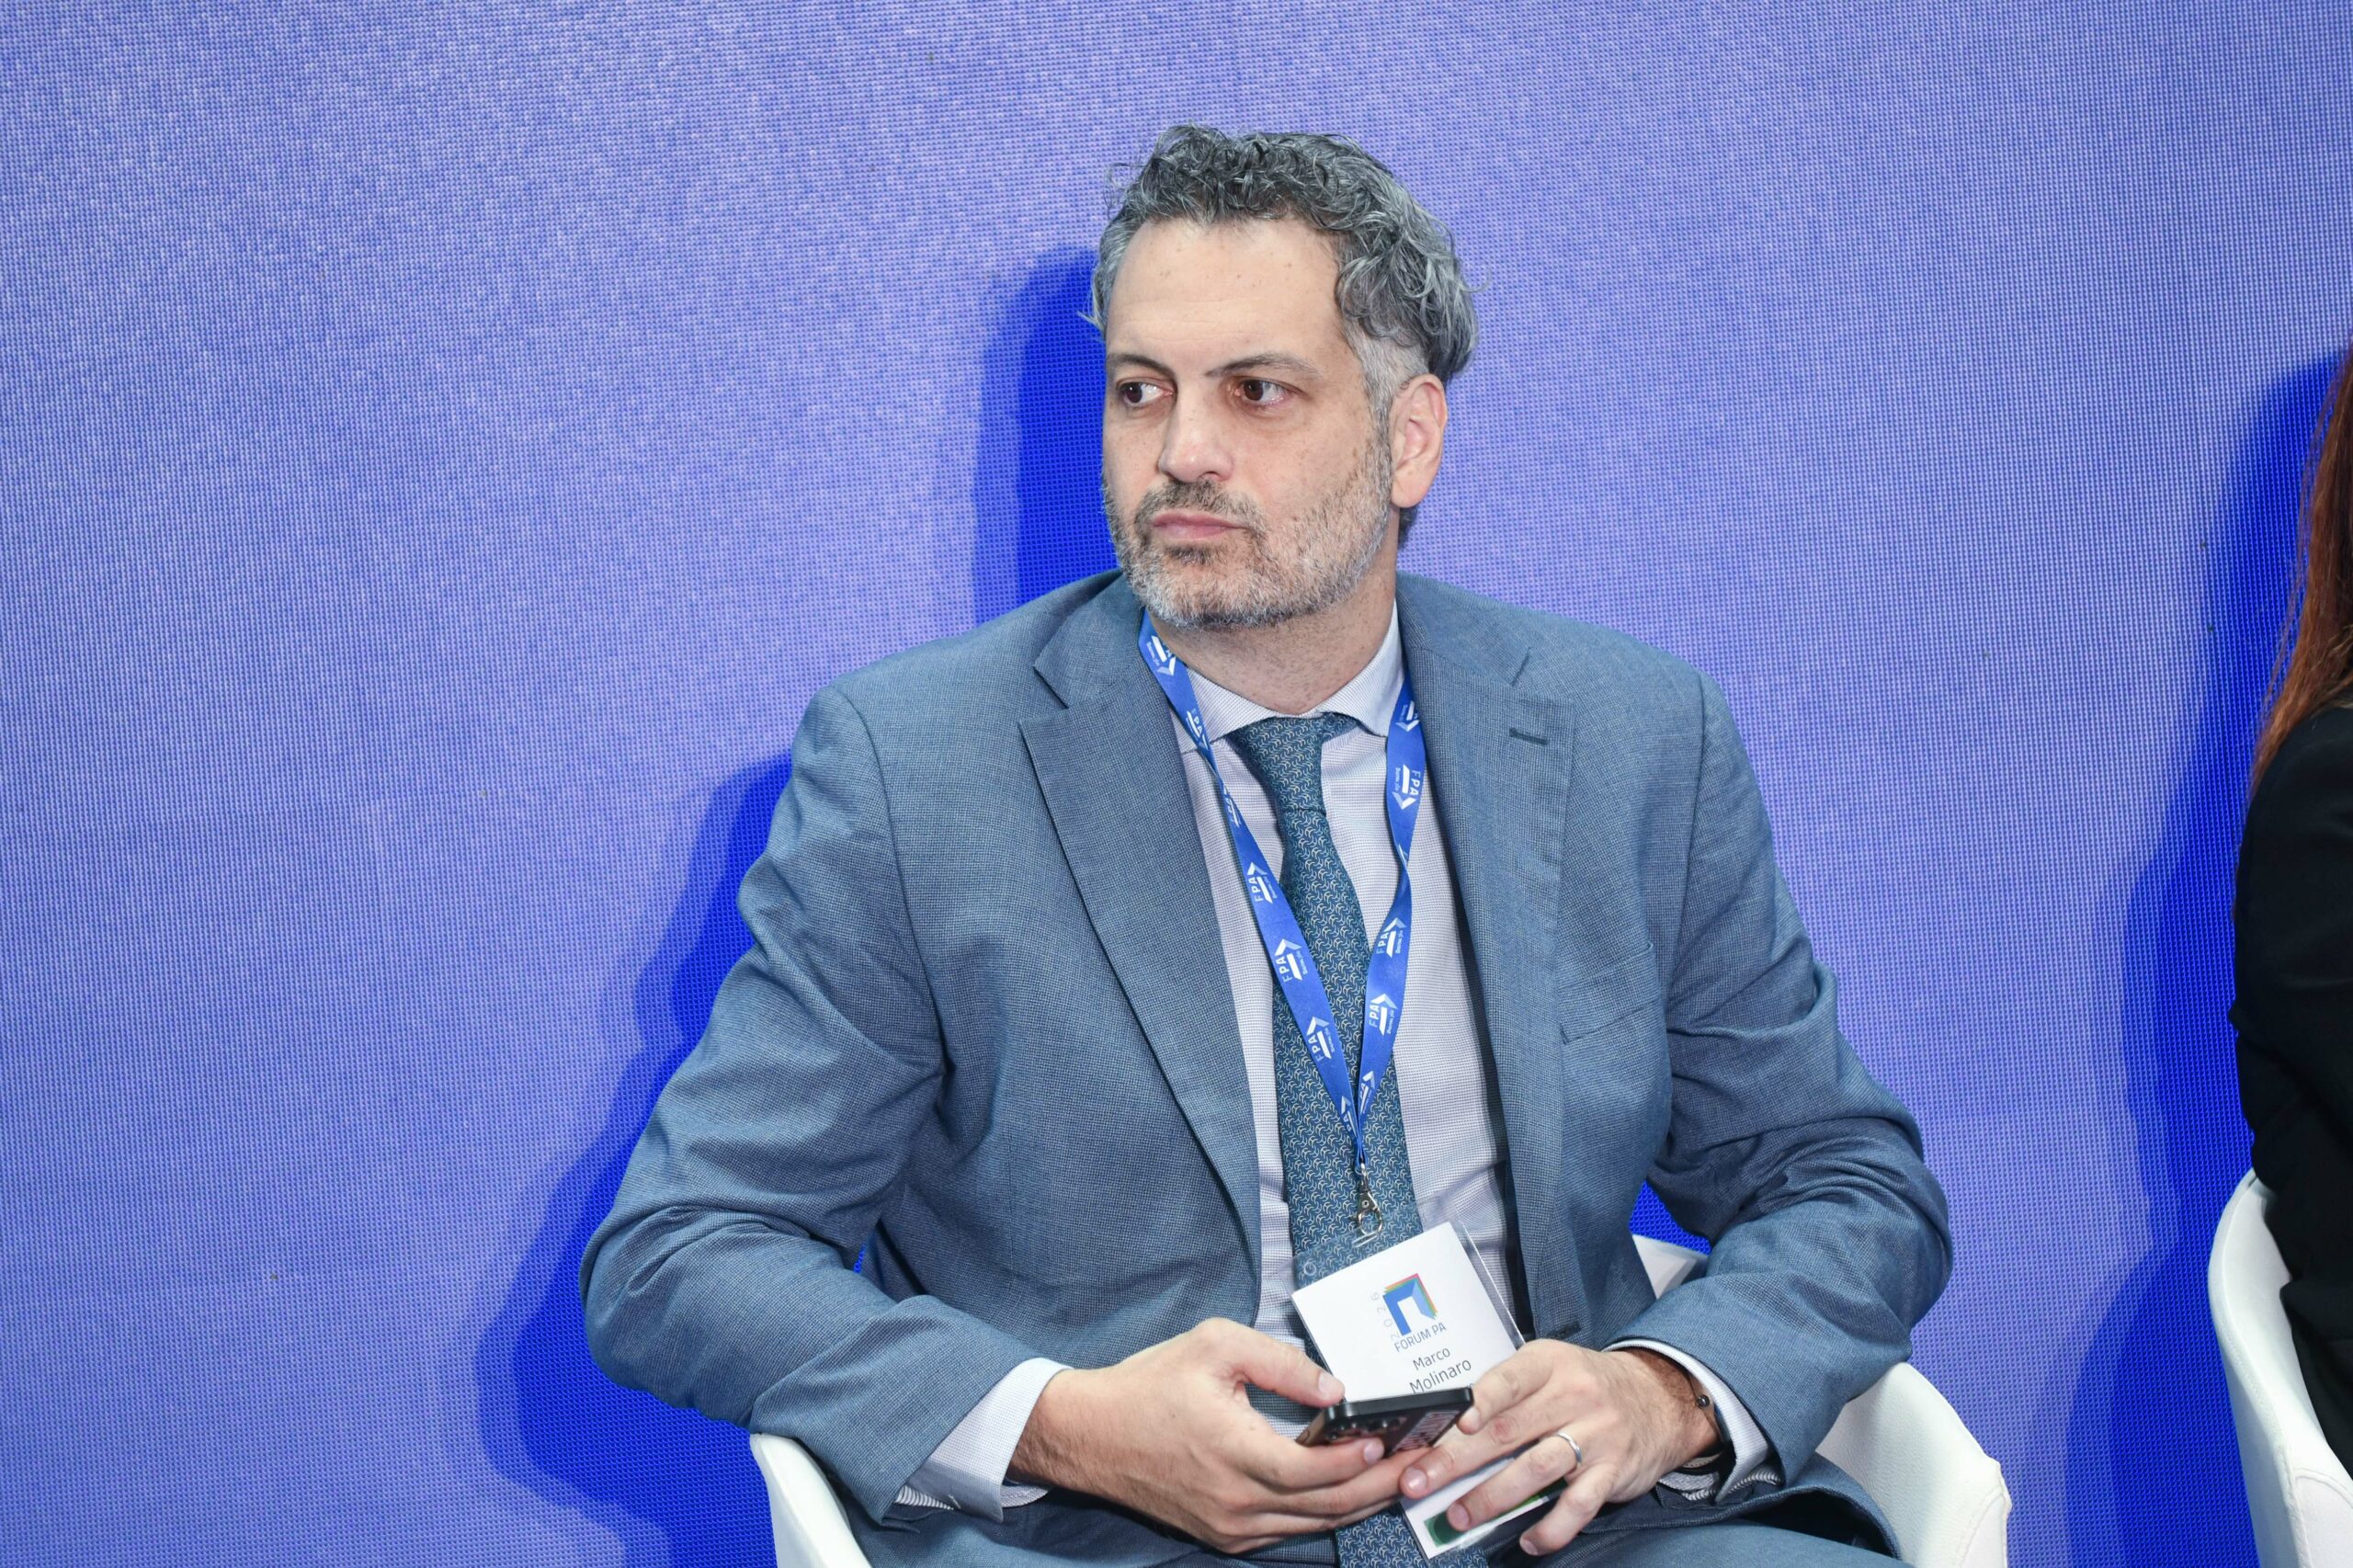
Dalle minacce ibride all’intelligenza artificiale, il responsabile della cybersecurity di Accenture per Italia, Europa centrale e Grecia, Marco Molinaro, ha analizzato le vulnerabilità delle imprese, la necessità di rafforzare la resilienza e il ruolo della condivisione delle informazioni
I recenti episodi che hanno interessato l’Italia, dagli allarmi nelle scuole alle preoccupazioni per la sicurezza dei sistemi di refrigerazione, hanno riportato l’attenzione sulla crescente esposizione di attività e servizi essenziali alle minacce informatiche. Airpress ne ha parlato con Marco Molinaro, managing director cybersecurity di Accenture per Italia, Europa centrale e Grecia, per analizzare l’evoluzione degli attacchi, le vulnerabilità del sistema produttivo e le strategie necessarie per rafforzare la sicurezza.
Il deterioramento del quadro di sicurezza europeo e i recenti episodi in Italia hanno riportato l’attenzione sulla vulnerabilità dei servizi essenziali. Come si sta evolvendo la minaccia informatica?
Gli attori perseguono obiettivi molto diversi. Le organizzazioni criminali cercano il profitto attraverso frodi, truffe ed estorsioni. Ci sono forme di attivismo legate al disagio sociale, spesso dimostrative ma potenzialmente pericolose, attività di spionaggio industriale dirette ad acquisire conoscenze e proprietà intellettuale e attori statuali mossi da interessi geopolitici.
La situazione attuale si inserisce anche in uno scenario ibrido, nel quale si ricorre a tecniche non convenzionali e ad azioni più o meno mirate. Attribuire gli attacchi è estremamente complesso, soprattutto quando hanno una dimensione politica o militare. Si può alimentare un conflitto senza rivendicarlo e senza lasciare prove oggettive. Persino una rivendicazione può essere inattendibile, in quanto nel digitale è relativamente facile disseminare tracce che indirizzino le indagini verso un altro soggetto.
Per convivere con questa incertezza dobbiamo imparare a valutare e gestire il rischio. Il rischio zero non esiste, quindi ogni organizzazione deve definire preventivamente quale livello sia disposta ad assumersi. Vale per un’operazione militare come per la decisione di evacuare una scuola dopo una comunicazione minacciosa. Occorrono procedure e capacità decisionali prima e durante una crisi.
Essere pronti a qualcosa di cui non conosciamo tempi, obiettivi e modalità è probabilmente una chimera. Essere preparati, invece, è possibile. Significa conoscere i processi, esercitarsi e sapere come comportarsi. Questa cultura deve coinvolgere tutti, dalle strutture della Difesa alle scuole e alle attività commerciali, con livelli diversi di formazione e addestramento.
Prevenire un attacco non basta più. Quanto è sviluppata una cultura della resilienza informatica e quali ostacoli impediscono di reagire e ripristinare rapidamente le attività?
La resilienza richiede misure preventive, proattive e reattive. Investire esclusivamente nella prevenzione sarebbe un errore, perché un attacco può comunque verificarsi. Altrimenti si rischia di non saper reagire e ripristinare le attività.
Non basta neppure che le difese sembrino funzionare. Anche quando il livello di protezione appare adeguato, bisogna continuare ad agire in modo proattivo, alzando gli standard e migliorando la postura di sicurezza. La sofisticazione delle minacce cresce nel tempo e le organizzazioni devono evolvere di conseguenza. La resilienza richiede processi conosciuti e personale che si sia esercitato negli scenari da affrontare.
La digitalizzazione industriale moltiplica i collegamenti tra sistemi informatici e infrastrutture fisiche. Quali vulnerabilità emergono e quanto sono preparate le imprese italiane?
Aumentano la superficie d’attacco e gli ambiti di vulnerabilità. Nonostante gli investimenti compiuti, in diversi settori non si è fatto abbastanza e, rispetto all’esposizione attuale, siamo meno pronti e meno preparati di prima. Il settore bancario ha raggiunto una maggiore maturità grazie agli investimenti, come già le telecomunicazioni. Ma le tecnologie emergenti modificano il livello di rischio anche per i settori più avanzati.
Il punto centrale è la convergenza fra digitale e fisico. Sistemi di controllo industriale, robotica e software sono sempre più integrati. Colpire un sistema informatico può produrre conseguenze materiali immediate. Si pensi alla violazione del software che regola le temperature dei frigoriferi, con ripercussioni sulla conservazione degli alimenti o in ambito medico-sanitario, oppure a un attacco contro una catena di montaggio. È vero anche il contrario. Se un drone viene dirottato contro un centro di elaborazione dati, un’azione fisica può distruggere patrimonio informativo digitale.
La complessità aumenta quando l’intelligenza artificiale elabora dati fisici e li traduce in nuove azioni nel mondo reale. Sono tecnologie che alimentano l’innovazione, ma ampliano anche le possibilità di attacco. Nell’ultimo periodo abbiamo osservato un cambio di passo nella velocità, nell’impatto e nella scala delle offensive, capaci di superare le difese tradizionali.
Si crea inoltre un’asimmetria. Le stesse tecnologie rafforzano chi attacca e chi difende, ma in questa fase sembrano favorire maggiormente le capacità offensive. L’attaccante ha più gradi di libertà, mentre il difensore deve prevenire e reagire senza conoscerne le intenzioni. La risposta è una difesa in profondità, con contromisure stratificate. Se un primo livello viene superato, altri devono impedire che l’intrusione raggiunga le risorse più sensibili.
Tutto questo richiede investimenti, tecnologie mature, processi chiari e competenze diffuse. La consapevolezza di un dipendente può impedirgli di cadere in un tentativo di spear phishing. Gli specialisti, invece, devono aver affrontato situazioni simulate, conoscere gli strumenti e sapere con quali interlocutori coordinarsi quando l’incidente diventa reale.
L’intelligenza artificiale sta cambiando gli strumenti degli attaccanti e quelli della difesa. In che modo sta cambiando l’equilibrio tra queste due dimensioni?
Il vantaggio più rilevante è la possibilità di individuare vulnerabilità non ancora conosciute. Questi strumenti possono essere usati da professionisti altamente specializzati, ma anche da persone con competenze limitate. Si abbassa così la soglia d’ingresso per attività che prima richiedevano una preparazione tecnica molto più elevata.
La stessa tecnologia può identificare una debolezza nel software e contribuire a realizzare gli strumenti per sfruttarla. Può così accedere a informazioni, degradare servizi o compromettere sistemi industriali e dispositivi fisici. La vera criticità è la combinazione fra una crescente sofisticazione degli attacchi e una maggiore facilità nel metterli a punto.
Se poi possiamo passare dal digitale al fisico e viceversa, e in mezzo operano sistemi di intelligenza artificiale capaci di decidere e agire in entrambe le dimensioni, il livello di complessità diventa massimo. Per questo servono ancora una volta disciplina nella gestione del rischio, procedure efficaci anche durante una crisi e piattaforme di protezione a più livelli. La violazione di una barriera non deve consentire di raggiungere immediatamente informazioni, servizi digitali e sistemi di controllo industriale.
Quanto conta condividere informazioni sugli attacchi tra imprese e operatori della sicurezza? E quali progressi servono per coordinare la risposta su scala più ampia?
La condivisione esiste ed è migliorata rispetto al passato. Fino a pochi anni fa molte organizzazioni erano restie a rivelare le proprie vulnerabilità e l’entità dei danni subiti. Talvolta c’era anche una ragione competitiva. La conoscenza di una minaccia poteva essere considerata un vantaggio da conservare, anziché una risorsa utile a proteggere altre aziende dello stesso settore.
Questo atteggiamento non caratterizza necessariamente tutti i comparti. Esistono reti di scambio piuttosto aperte, anche tra industrie diverse, che possono essere ulteriormente rafforzate. Si condividono gli indicatori di compromissione e di attacco, le tecniche, le tattiche e le procedure utilizzate, oltre alle caratteristiche delle vulnerabilità. Ogni impresa mantiene naturalmente la propria proprietà intellettuale, anche nelle modalità con cui si protegge, ma le buone pratiche e le informazioni sulle minacce circolano molto più di un tempo.
La sfida ulteriore è riuscire a coordinarsi efficacemente quando un fenomeno assume dimensioni più vaste. Servono tempo, investimenti e capacità di collaborazione tra settori differenti. È un percorso di miglioramento nel quale non potremo mai dirci definitivamente pronti.