

Due apparenti attacchi informatici ai sistemi di allarme di Russia e Ucraina riaccendono i timori sulla vulnerabilità dei sistemi di comunicazione e sui rischi per la stabilità strategica. L’analisi di Chiara Fargnoli (Basic)
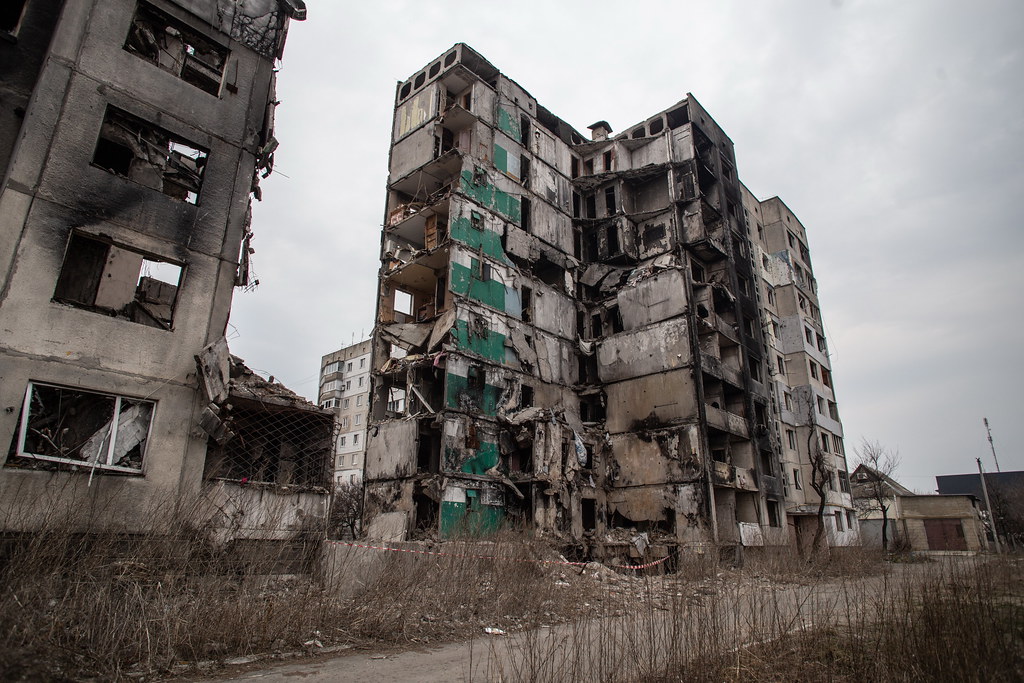
Allarmi di attacchi aerei, chimici, e anche nucleari. Nella notte sia dall’Ucraina che dalla Russia sono arrivate notizie di falsi avvertimenti, talvolta anche ironici o provocatori, emessi dalle applicazioni di allerta. Anche se a poche ore di distanza non sono ancora chiare le dinamiche di quanto avvenuto, l’episodio rappresenta comunque un prezioso spunto di riflessione su come le nuove tecnologie rappresentino una fonte di rischio potenziale anche in settori estremamente sensibili, come ad esempio quello dell’equilibrio atomico, ma non solo.
Il primo episodio è avvenuto in Ucraina poco prima delle 23 ora locale. Intorno alle 22:47 l’app Air Alert, sponsorizzata dal ministero della Trasformazione digitale e usata da milioni di ucraini, ha fatto scattare un allarme aereo di livello rosso su tutto il territorio nazionale. Nei minuti successivi gli utenti di Kyiv hanno ricevuto in sequenza un’allerta per minaccia radiologica, un avviso di possibile attacco chimico con l’invito a non uscire di casa e la segnalazione di presunti scontri armati nelle strade della capitale. Tra un messaggio e l’altro ne è arrivato uno in russo che annunciava un allarme nucleare in tutto il Paese e invitava a non preoccuparsi perché “è l’Oreshnik che vola”, in riferimento al missile balistico a raggio intermedio russo. Nella regione di Leopoli alcuni altoparlanti pubblici collegati al sistema hanno diffuso il segnale di pericolo radiologico. Le autorità ucraine hanno smentito qualsiasi minaccia e il ministero ha sospeso temporaneamente l’app per manutenzione, riconoscendo che era stata con ogni probabilità compromessa.
Poche ore dopo è toccato alla Russia. Il ministero per le Situazioni di emergenza ha denunciato un “massiccio attacco informatico” contro la propria applicazione, attraverso la quale sono state diffuse false informazioni ai cittadini. Secondo l’agenzia ucraina Unn, agli utenti russi è arrivato un avviso di minaccia nucleare. La notizia è stata diffusa da Atesh, movimento partigiano filo-ucraino attivo in Russia e nei territori occupati, che su Telegram ha pubblicato lo screenshot del presunto messaggio senza però attribuirsi l’operazione. Il testo, infarcito di volgarità, parlava di testate nucleari montate su droni ucraini lanciati contro tutte le regioni della Federazione e invitava a fare scorta di cibo per tre settimane e a nascondersi. Il ministero ha precisato che i tecnici erano ancora al lavoro per ripristinare il servizio, sostenendo però che l’app è solo uno strumento informativo accessorio e che l’incidente non ha avuto effetti sul sistema nazionale di allerta, basato su sirene, altoparlanti, sms e trasmissioni radiotelevisive.
Tutto lascia pensare che in entrambi i casi si sia trattato di un attacco hacker, anche se per ora non sono emersi elementi tecnici su come le app siano state compromesse. Resta aperta anche la questione degli autori, visto che nessuno dei due episodi è stato finora rivendicato. Per questo non si può dire se dietro i due attacchi ci sia lo stesso gruppo o se quello contro l’app russa sia stato una risposta a quanto accaduto poche ore prima in Ucraina.
Quel che è certo è che la questione va ben oltre la sicurezza digitale di Kyiv e Mosca, e arriva a livelli ben più alti e pericolosi. “Uno degli aspetti più preoccupanti riguardo questa notizia è il potenziale impatto che questi episodi possono avere sulla stabilità strategica. Il rischio non è necessariamente che un falso allarme provochi una risposta nucleare per sé, ma piuttosto che contribuisca a creare un contesto di maggiore incertezza nel quale i decisori politici e militari abbiano sempre meno tempo per capire e distinguere una minaccia reale da una manipolazione informativa”, commenta per Formiche.net Chiara Fargnoli, dottoranda in Scienza della Comunicazione presso l’Università Cattolica Portoghese e policy fellow del British American Security Information Council. “Nell’ottica della tensione nucleare, anche la percezione di un attacco imminente può diventare un fattore di escalation. Anche se il falso allarme non crea una risposta nucleare di per sé, gli impatti sulla dinamica sono comunque tutt’altro che trascurabili”.
Per l’esperta di comunicazione nucleare, però, in ballo non c’è solo la tenuta dell’equilibrio strategico. “Credo che questo episodio evidenzi un’evoluzione della guerra ibrida, che non si limita più a utilizzare lo spazio digitale per diffondere propaganda o manipolare l’opinione pubblica, ma arriva a compromettere direttamente i canali attraverso i quali le istituzioni comunicano le minacce alla popolazione” dice Fargnoli, aggiungendo che con l’evoluzione dell’IA questa vulnerabilità potrebbe diventare ancora più significativa, perché sarà sempre più difficile distinguere le comunicazioni autentiche dai contenuti generati o manipolati con essa.
“Ricapitolando”, conclude l’esperta, “dovremmo iniziare a considerare la cyber security e la resilienza dei sistemi di comunicazione non soltanto come questioni tecniche, ma proprio come componenti sempre più importanti riguardanti la stabilità strategica e la riduzione del rischio nucleare. La tecnologia non deve necessariamente provocare un attacco per diventare un fattore di rischio, può essere sufficiente che alteri leggermente la percezione di una minaccia e quindi ha un impatto sul modo in cui gli attori reagiscano”.