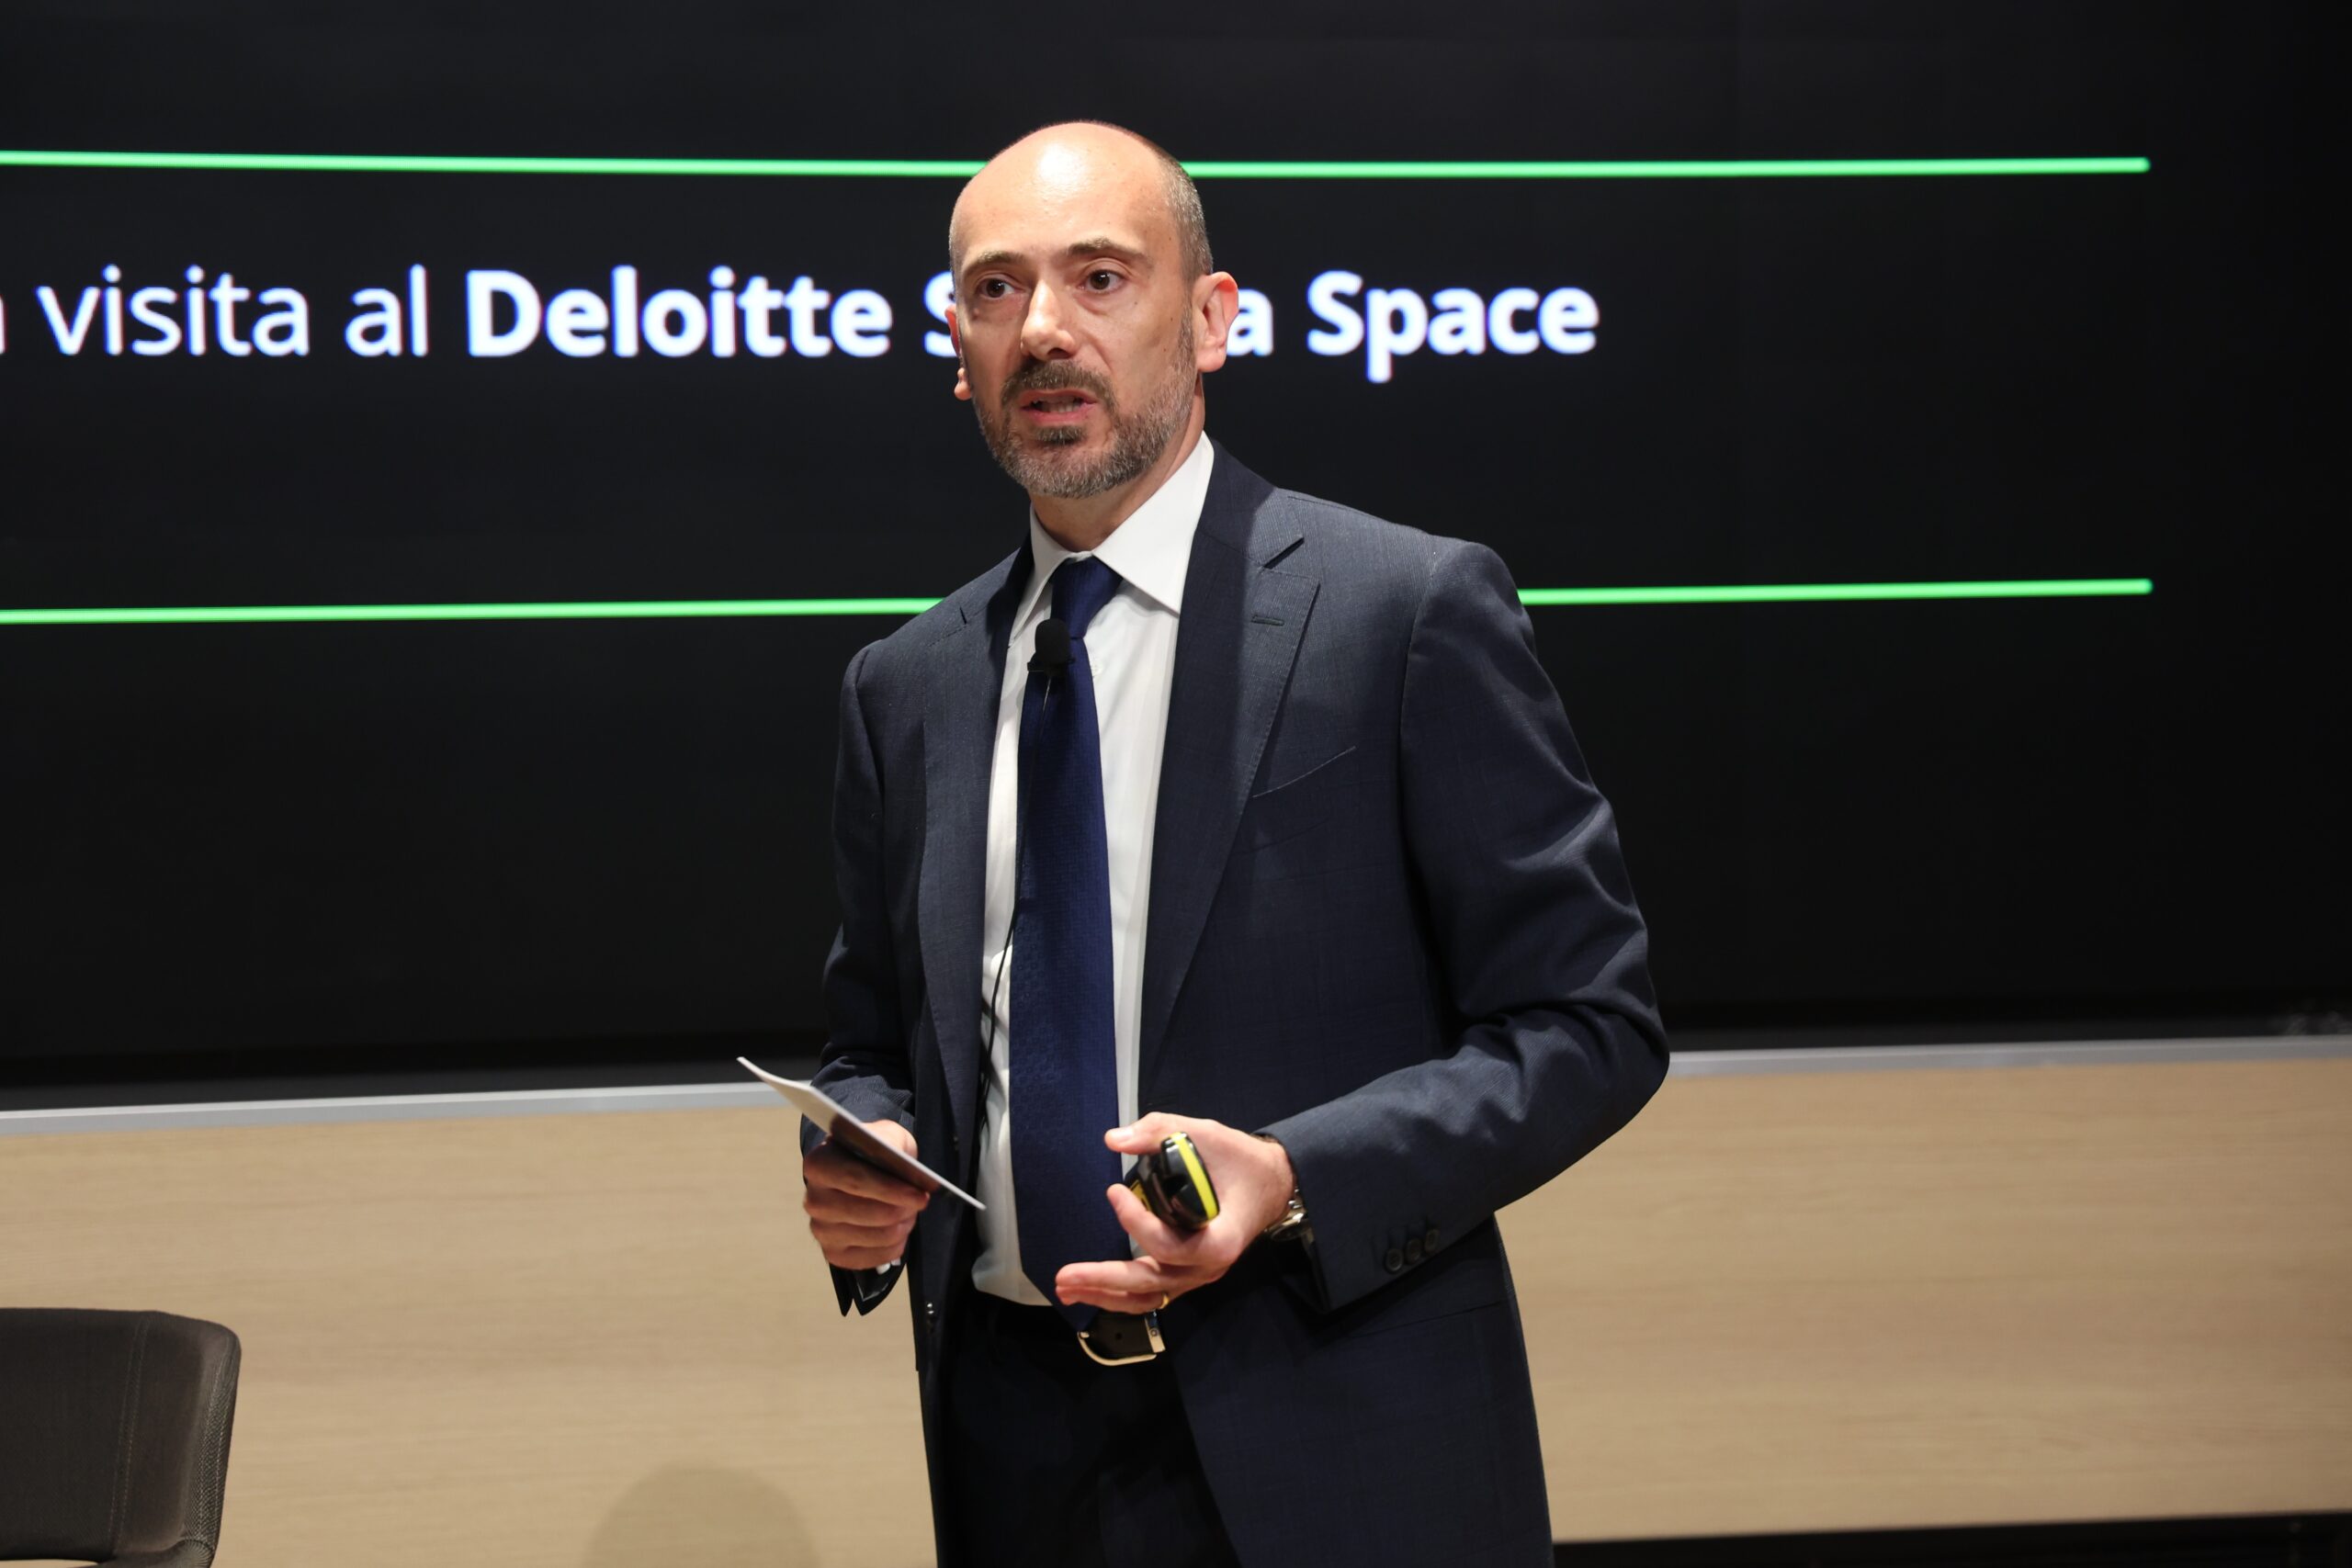
L’aumento degli attacchi informatici, l’entrata in vigore della direttiva Nis2 e la crescente dipendenza da infrastrutture e servizi digitali hanno reso la cybersecurity una questione strategica per qualunque impresa. Se da un lato ignorare la questione potrebbe apparire vantaggioso in termini di costi – da 15-35 mila euro l’anno per una piccola impresa, 100-200 mila circa per una media e uno o due milioni per una di grandi dimensioni per adottare i controlli essenziali di cybersecurity – dall’altro, implicherebbe non solo inadeguati livelli di sicurezza e continuità operativa, ma anche perdita di competitività, limitazione delle opportunità commerciali e possibili valutazioni negative di investitori e acquirenti. Quindi, qual è il rapporto tra il costo della sicurezza informatica e il valore che essa aiuta a preservare? Ne parliamo con Fabio Battelli, Enterprise Security Leader di Deloitte, tra gli autori del nuovo report presentato oggi, dal titolo “Quanto costa la cybersecurity a un’impresa italiana”.
Negli ultimi anni si parla sempre più spesso di attacchi informatici, ransomware e interruzioni operative causate da incidenti cyber. Quanto è concreta oggi questa minaccia per le imprese italiane e quali sono i dati che descrivono meglio il fenomeno?
I numeri continuano a salire. Nel 2025 il Computer Security Incident Response Team Italia (Csirt) Italia ha trattato 2.729 eventi, con una media mensile passata da 165 a 227, e gli incidenti con impatto confermato sono stati 615. Il Clusit (Associazione Italiana per la Sicurezza Informatica) conta 507 incidenti gravi nel nostro Paese, il 42% in più dell’anno prima. Nel manifatturiero il ransomware colpisce soprattutto le Pmi, e dove informatica e impianti sono collegati un incidente digitale può fermare la produzione.
Di fronte a questo scenario, le imprese stanno effettivamente aumentando gli investimenti in cybersecurity oppure esiste ancora una certa distanza tra la percezione del rischio e le misure adottate?
Le imprese stanno effettivamente aumentando gli investimenti, ma in modo diseguale. Nel 2025 il mercato italiano della cybersecurity ha raggiunto 2,78 miliardi di euro, in crescita del 12%, e sette grandi imprese su dieci prevedono di aumentare ancora il budget nel 2026. A trainare sono pubblica amministrazione, finanza e logistica. Il resto del tessuto produttivo, fatto in gran parte di piccole e medie imprese, si muove più lentamente, ed è lì che il divario tra quanto si spende e quanto servirebbe resta più ampio.
Nel report avete provato a quantificare quanto costa raggiungere un livello adeguato di protezione. Quali sono gli ordini di grandezza che un’impresa dovrebbe mettere in conto per adottare i controlli essenziali di cybersecurity? E una volta effettuato questo investimento, può considerarsi anche in linea con i requisiti introdotti dalla Nis2 oppure si tratta di un traguardo diverso?
Per rispondere alla prima domanda: dipende dalla taglia. Per i controlli essenziali una piccola impresa da 30 dipendenti deve prevedere 15-35 mila euro l’anno, una media da 150 dipendenti circa 100-200 mila, una grande da 1.500 dipendenti da uno a oltre due milioni. A queste cifre ricorrenti va aggiunto un investimento iniziale per l’adeguamento e la messa in opera. Sono ordini di grandezza: settore, presenza di impianti industriali e punto di partenza possono spostarli anche parecchio. Ma questi investimenti soddisfano automaticamente tutti gli obblighi di legge? Non necessariamente. I controlli essenziali sono quindici misure pensate per le imprese senza una struttura di sicurezza interna, definite dal mondo accademico italiano a partire dal Framework Nazionale. Non coincidono con le specifiche di base che l’Agenzia per la Cybersicurezza Nazionale ha fissato per i soggetti Nis. Chi rientra in Nis2 ha obblighi ulteriori, per esempio la formazione degli organi di amministrazione e il processo di notifica degli incidenti, che le nostre stime non comprendono.
Quando si parla di investimenti in cybersecurity si pensa spesso all’acquisto di tecnologie. Dai vostri dati emerge invece un quadro più articolato. Quali sono le principali voci di costo e quanto pesano persone, processi e competenze rispetto agli strumenti tecnologici?
La tecnologia da sola non basta. Nella piccola impresa pesa per quasi il 60%, perché quasi tutto si compra come servizio. Al crescere delle dimensioni la quota di persone e processi può arrivare a superarla: nella grande impresa le persone valgono il 38% e i processi il 19%. Chi governa un programma di sicurezza ha bisogno di competenze interne, di test periodici, di controlli sui fornitori e di audit, e sono voci che nessun prodotto sostituisce.
Il report mostra che il mercato italiano della cybersecurity vale 2,78 miliardi, ma se tutte le imprese adottassero i controlli essenziali il fabbisogno reale sarebbe molto più alto. Come si spiega questo scarto? Le aziende stanno investendo solo perché costrette dalle normative, oppure c’è ancora una forte sottovalutazione del rischio nel tessuto produttivo?
Contano entrambe le cose, in parti diverse a seconda di chi guardiamo. Dove ci sono obblighi precisi, come per la pubblica amministrazione, la finanza e i soggetti Nis2, la spesa cresce più in fretta, e le norme sono una spinta decisiva. Nel resto del tessuto produttivo prevale ancora la sottovalutazione: molte piccole imprese pensano di essere troppo piccole per interessare a qualcuno, mentre il ransomware colpisce proprio loro. Poi c’è un effetto di misura. Il mercato conta soprattutto gli acquisti di tecnologie e servizi, mentre una parte del lavoro di sicurezza è svolta da personale interno e non compare in quel dato. Lo scarto resta comunque ampio, e dice che una parte delle imprese non investe affatto o investe sotto la soglia minima.
Come mai le Pmi sono le più esposte?
Non perché debbano spendere di più a testa. Il fabbisogno per dipendente è simile per tutte le taglie, tra 0,5 e 1,5 mila euro l’anno. La differenza la fa il punto di partenza. Dove la maturità è particolarmente bassa e gli investimenti sono stati rinviati, gli interventi sui controlli essenziali possono assorbire il 15-20% della spesa IT di una piccola impresa, contro circa il 10% di una grande. Su un budget informatico ridotto i costi fissi della sicurezza pesano molto di più.
Parlando di Pmi, non rischia di innescarsi un vero e proprio circolo vizioso? Se un’azienda ha una maturità digitale bassa e non ha un’infrastruttura interna strutturata, non solo non riesce ad attrarre specialisti cyber, ma non ha nemmeno le figure interne in grado di supervisionarli o formarli. Come si spezza questa spirale senza pretendere che ogni piccola impresa diventi un hub tecnologico?
Il rischio c’è, e il punto debole è proprio la supervisione: anche chi compra sicurezza come servizio deve saper scegliere il fornitore, capire che cosa riceve e decidere quando qualcosa va storto. Non serve che ogni piccola impresa diventi un polo tecnologico. Serve un referente interno, anche non specialista, che sappia fare le domande giuste; è uno dei controlli essenziali, e la sua formazione può passare dai fondi interprofessionali. Il resto si può acquistare a servizio, con risultati e livelli di servizio scritti nel contratto. Molto possono fare anche le filiere e le associazioni: servizi condivisi tra imprese dello stesso distretto, o un grande cliente che aiuta i propri fornitori a crescere, abbassano la soglia d’ingresso per tutti.
Molti imprenditori continuano a vedere la cybersecurity come un centro di costo. Esiste invece un modo concreto per misurare il ritorno dell’investimento e confrontarlo con i rischi derivanti da un livello di protezione insufficiente?
Il primo ritorno è la perdita evitata. Il fabbisogno ricorrente che stimiamo vale tra lo 0,2% e lo 0,6% del fatturato, cioè tra mezzo giorno e un giorno e mezzo di ricavi l’anno, per tutte e tre le taglie. Un incidente che blocca l’attività per pochi giorni costa già di più in fatturato perso, prima ancora di contare ripristino, penali e danni di reputazione. Per una piccola impresa il fermo può arrivare alla sospensione dell’attività.
Per le aziende che vogliono rafforzare la propria sicurezza esistono oggi incentivi, agevolazioni o strumenti pubblici in grado di alleggerire almeno in parte l’investimento richiesto?
Un credito d’imposta dedicato alla cybersecurity nel 2026 non esiste. Ci sono due strumenti che possono supportare gli investimenti, almeno per una parte delle misure. Il primo è l’iperammortamento, valido per gli investimenti dal 1° gennaio 2026 al 30 settembre 2028 in beni interconnessi ai sistemi di produzione. Il secondo è il voucher del Ministero delle Imprese per Pmi e lavoratori autonomi, un contributo a fondo perduto del 50% fino a 20 mila euro, con sportello aperto dal 10 novembre 2026 al 20 gennaio 2027.
Negli ultimi anni l’intelligenza artificiale è entrata rapidamente anche nel mondo della cybersecurity. Quanto sta cambiando il lavoro di chi attacca e di chi difende?
Lo cambia su entrambi i fronti. Chi attacca la usa per rendere le truffe più credibili e più facili da replicare, con phishing personalizzato, voci clonate e video falsi. Dentro le aziende, l’uso non governato degli strumenti di intelligenza artificiale apre nuove superfici di esposizione, perché dati e documenti finiscono in servizi che nessuno ha valutato. Allo stesso tempo l’intelligenza artificiale aiuta chi difende a riconoscere prima le anomalie. Va governata in entrambi i sensi, come strumento di difesa e come fonte di rischio.
Se un imprenditore leggesse questa intervista e decidesse di affrontare il tema della cybersecurity, da dove dovrebbe partire per capire il proprio livello di esposizione e impostare un percorso di miglioramento?
Da una valutazione onesta del punto in cui si trova, che la maggioranza delle PMI non ha ancora fatto. Poi dalle basi: sapere quali sistemi e quali dati contano davvero, proteggere accessi e posta, avere copie di sicurezza che funzionano, formare le persone, nominare un referente. Chi è più strutturato deve portare il rischio cyber stabilmente al vertice aziendale, ragionare in termini di continuità operativa e non solo di protezione, ed estendere i controlli ai fornitori.
Tornando alla nostra domanda iniziale: la sicurezza è quindi solo un costo o anche un fattore di valore?
Per molte aziende è nata come un obbligo imposto dalle norme, e oggi è sempre più una componente del valore d’impresa. Nelle filiere può diventare un requisito per qualificarsi e per mantenere il rapporto con i clienti più rilevanti. Investitori e potenziali acquirenti guardano a come sono protetti dati, proprietà intellettuale e continuità operativa quando valutano il rischio. La conformità è la soglia di partenza. Una resilienza dimostrabile rende il valore più difendibile, anche se quanto incida dipende dal singolo caso.