

Quattro anni di guerra hanno trasformato l’intelligence militare russa. Dopo gli errori strategici del 2022, il Gru ha rafforzato le proprie capacità tecnologiche e operative, ampliando parallelamente il ricorso alle operazioni ibride contro l’Europa. Un’evoluzione ricostruita in questo articolo, elaborato sulla base del dossier scritto dal generale Nicola Cristadoro per l’Istituto Germani
Tra febbraio 2022 e giugno 2026, la Direzione generale per le informazioni militari (Gru), cioè l’Intelligence militare russa, ha attraversato un drammatico ciclo di iniziali fallimenti strategici, ristrutturazioni interne e un cambio di rotta verso operazioni asimmetriche aggressive in tutta Europa.
Nell’evoluzione dell’Intelligence militare russa riferita al periodo indicato possiamo individuare tre fasi.
– Fase 1, riconducibile al 2022. In questa fase sono ravvisabili gravi errori di valutazione da parte del Gru, ma anche del Servizio di sicurezza federale (Fsb) . Le due agenzie hanno drasticamente sottovalutato la resistenza delle Forze armate ucraine e hanno falsamente assicurato al Cremlino che Kyiv sarebbe caduta entro pochi giorni. Questo fallimento strutturale ha portato a configurazioni di comando scoordinate, catastrofiche strozzature logistiche e ingenti e inaspettate perdite iniziali.
– Fase 2, riconducibile all’arco temporale tra il 2023 e il 2025. In tale periodo emergono una forma di adattamento tecnico con l’attribuzione di un ruolo importante alla guerra elettronica sulla linea del fronte. A seguito delle battute d’arresto iniziali, l’Intelligence militare russa ha modernizzato le sue tattiche sul campo. Il Gru (ma anche le forze ucraine) ha virato verso il targeting algoritmico ad alta velocità, utilizzando ampiamente droni da ricognizione assistiti dall’intelligenza artificiale (IA) e integrando la guerra elettronica (Ew) per localizzare le posizioni dell’artiglieria ucraina. Ha anche consolidato le strutture di comando e controllo (C2) per centralizzare i dati operativi, sebbene la persistenza di compartimenti stagni sistemici abbia continuamente ostacolato un’ottimale sincronizzazione degli attacchi a lungo raggio.
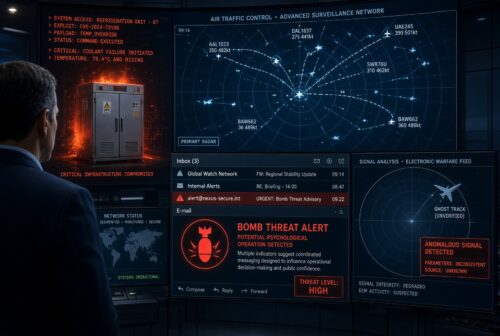
– Fase 3 (fine 2025-giugno 2026), in cui il Cremlino si concentra sullo sviluppo di operazioni asimmetriche e ibride nel territorio europeo. Mentre i progressi sul fronte in Ucraina si arrestavano in una estenuante guerra di logoramento, culminata nelle perdite territoriali nette russe nella primavera del 2026, il Gru ha intensificato le sue operazioni esterne. L’Intelligence russa ha sistematicamente ampliato la guerra di nuova generazione in tutta Europa. Secondo le valutazioni della difesa europea, ciò includeva sabotaggi mirati contro infrastrutture critiche, intrusioni informatiche e minacce dirette ai cavi di comunicazione sottomarini per costringere le potenze occidentali a interrompere il supporto a Kyiv.
Al mese di giugno 2026, mentre il Gru riusciva a colmare le sue lacune strutturali nell’Intelligence sul campo di battaglia e nella ricognizione basata sull’uso massiccio di droni, il suo obiettivo si è evoluto da supporto ad una forza di invasione localizzata alla gestione di una vasta e pericolosa campagna ibrida progettata per destabilizzare la sicurezza europea.
Sebbene dalle fonti aperte sia possibile ricavare una visione limitata delle operazioni di intelligence russe, è ragionevole concludere che la gestione russa della funzione operativa dell’intelligence sia stata piuttosto incostante. La Russia ha avviato le operazioni sulle basi di una valutazione intelligence imprecisa. A livello strategico, questa valutazione è stata distorta da presupposti che accompagnano la visione della leadership russa secondo cui l’Ucraina è un “Paese artificiale” e che, pertanto, non sarebbe stata coesa di fronte a un’invasione su vasta scala. Nel contesto autoritario della Russia, questo pregiudizio ha indubbiamente influenzato l’analisi strategica dell’intelligence presentata al presidente Vladimir Putin dai suoi servizi di sicurezza. È probabile che l’errata valutazione generata da questa visione sprezzante dell’Ucraina come Paese sia stata amplificata dall’accondiscendenza o, addirittura, da una forma di sudditanza psicologica, all’interno dell’Fsb e del Gru nei confronti del presidente stesso.
La corruzione istituzionale è stata un fattore determinante nella scarsa qualità dell’intelligence umana russa (humint) a livello operativo. Di conseguenza, l’individuazione degli obiettivi operativi da parte della Russia nei primi mesi dell’operazione militare è stata inefficace e non ha prodotto sull’Ucraina l’effetto devastante che la Russia desiderava. L’incapacità della humint russa di fornire informazioni utili per il targeting è stata ridimensionata, in larga misura, dagli adattamenti tecnologici attraverso l’impiego di veicoli aerei senza pilota (Uav) e l’adozione di procedure tecnico-tattiche (Ttps) relative al loro utilizzo. Le nuove capacità di raccolta di dati informativi acquisite dalla Russia con gli UAV sono state fondamentali per i progressi realizzati nelle Ttps operative.
Le crescenti capacità delle forze russe nella raccolta di dati tramite i droni hanno determinato un salto di qualità nella funzionalità del “Complesso di Ricognizione e Attacco” (Ruk). Si tratta di una dottrina e di un sistema d’arma integrato utilizzato dalle forze armate russe. Lega strettamente e in tempo reale i dati dell’Intelligence, tramite droni o aerei stratosferici, con i sistemi di artiglieria, missili tattici (come gli Iskander o i Tornado-S) e munizioni circuitanti (Zala Lancet) per colpire bersagli di valore elevato (Hvts) non appena vengono individuati. Il Ruk rappresenta la coniugazione di Intelligence, comando e controllo e risorse di fuoco che operano in modo sincronizzato per effettuare attacchi precisi, tempestivi e decisivi contro il nemico. Per decenni, si è svolto un dibattito tra gli studiosi militari russi in merito alla necessità del RUK e di come dovrebbe operare. L’invasione sembra avere offerto il contesto per un salto di qualità nella realizzazione di questo ambito sistema.
Anche il controspionaggio russo ha evidenziato aspetti contrastanti. La Russia ha iniziato l’invasione con una sicurezza operativa (opsec) discontinua e una sicurezza delle comunicazioni (comsec) pressoché inesistente. Le forze armate russe hanno apportato miglioramenti in termini di opsec e, in una certa misura, anche nella comsec, nel corso dell’invasione. Contestualmente, in diverse occasioni l’FSB non ha esitato a ricorrere a consolidate procedure brutali contro la popolazione civile per imporre la sicurezza operativa nelle aree occupate. In tale quadro rientra l’attività svolta presso i cosiddetti “campi di filtraggio” che, di fatto, costituisce un esempio di militarizzazione dei servizi di sicurezza civili russi. Sostanzialmente si tratta di campi di concentramento, utilizzati per registrare, interrogare e detenere cittadini ucraini nelle regioni occupate prima di trasferirli forzatamente in Russia.
Arrivando alle conclusioni possiamo dire che a situazione è cambiata quando la Russia ha adottato l’uso di droni per raccogliere dati di intelligence facilmente utilizzabili per il targeting.
Le informazioni raccolte tramite droni colmano gran parte della lacuna lasciata dalla cattiva qualità della humint. Questo successo con i droni sembra aver spinto le forze armate russe a migliorare drasticamente il coordinamento del fuoco, non solo per l’artiglieria e i lanciarazzi multipli, ma anche per tutti i tipi di sistemi d’arma disponibili per attacchi su obiettivi sia a livello tattico, sia a livello operativo.
Nonostante questa impressionante capacità di adattamento dimostrata, permangono delle lacune relativamente alla humint e alle capacità imint, soprattutto a livello satellitare. Le difficoltà della Russia con la comsec e, a volte, in materia di opsec costituiscono anch’esse delle vulnerabilità non ancora del tutto risolte.