
Dopo il confronto a Palazzo Chigi con Meloni, il responsabile cybersicurezza del Pd denuncia i ritardi dell’esecutivo e chiede una strategia strutturale: investimenti, incentivi alle imprese e un’Acn più efficace. I numeri fotografano un’accelerazione preoccupante: nei primi nove mesi del 2026 gli incidenti informatici confermati sono già più del triplo rispetto all’intero 2025. Mauri contesta le risorse insufficienti destinate al settore e ricorda le proposte dem respinte in Parlamento. Al centro della sua analisi anche la necessità di una nuova cultura della prevenzione
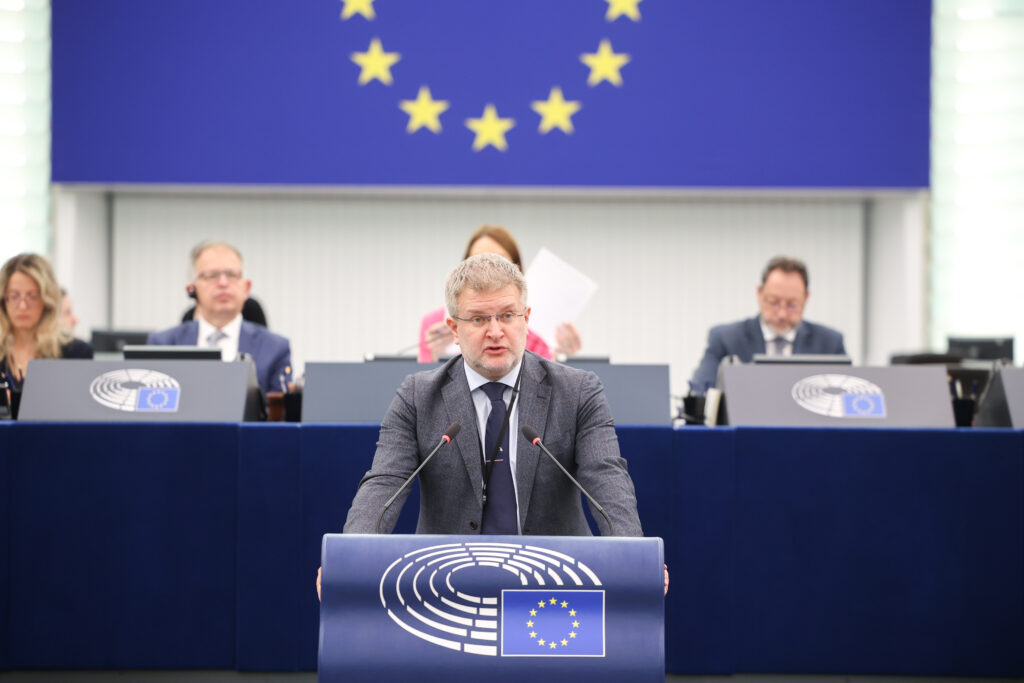
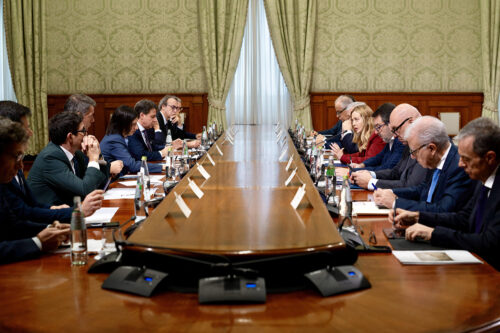
La cybersicurezza non può diventare una priorità soltanto quando le emergenze bussano alla porta delle istituzioni. È questo il messaggio che il Partito democratico porta al confronto con il presidente del Consiglio Giorgia Meloni, che questa mattina ha riunito a Palazzo Chigi i leader delle opposizioni per condividere le informazioni disponibili sulla sequenza di allarmi, intrusioni informatiche e segnalazioni di presunti ordigni che hanno interessato il Paese negli ultimi giorni. Un confronto istituzionale che Matteo Mauri, deputato dem e responsabile cybersicurezza del Pd, giudica positivo, pur senza risparmiare critiche al metodo seguito finora dall’esecutivo. “In tutti questi anni il dialogo non è mai stato cercato”, osserva. Ma, al di là della contingenza, per Mauri il problema è strutturale: l’Italia sconta ritardi nella protezione delle infrastrutture digitali, una cultura della sicurezza ancora insufficiente e un sistema produttivo particolarmente esposto. La ricetta passa dagli investimenti pubblici, dal rafforzamento dell’Agenzia per la cybersicurezza nazionale e da una strategia che consideri la protezione digitale non un costo, ma un investimento per la tenuta economica e democratica del Paese.
Mauri, partiamo dalla riunione di Palazzo Chigi. Come valuta la convocazione delle opposizioni da parte della presidente del Consiglio?
Penso che sia sempre positivo quando le forze politiche dialogano, soprattutto su questioni che riguardano la sicurezza nazionale. Devo però rilevare che, in tutti questi anni, questo metodo non è stato praticato. Il dialogo non è mai stato realmente cercato, mentre ha prevalso quasi sempre l’indisponibilità da parte dell’esecutivo. Questa volta il governo si è trovato di fronte a una situazione rispetto alla quale non sapeva bene cosa dire e come uscirne, né aveva proposte particolarmente incisive da mettere sul tavolo. Ha quindi dovuto assumere un’iniziativa di carattere difensivo. È comunque giusto che le opposizioni abbiano risposto positivamente, perché quando si affrontano questioni di questa natura la disponibilità al confronto istituzionale deve esserci sempre.
I numeri sulla sicurezza informatica restituiscono una fotografia particolarmente preoccupante. Qual è la dimensione reale del fenomeno?
I dati sono molto preoccupanti e raccontano una situazione che non può più essere sottovalutata. Nel 2023 abbiamo registrato 1.411 eventi cyber e 303 incidenti confermati. Nel 2024 gli eventi sono saliti a 1.979, con 573 incidenti accertati. Nel 2025 siamo arrivati a 2.729 eventi e 615 incidenti confermati. Ma il dato che dovrebbe far riflettere maggiormente riguarda il 2026: nei primi nove mesi abbiamo già registrato 3.271 eventi cyber e 1.922 incidenti confermati. Quest’ultimo numero è più del triplo rispetto a quello dell’intero 2025 e supera persino la somma degli incidenti accertati nei tre anni precedenti. È una progressione impressionante. Il problema è che in questi anni non si è investito abbastanza sulla cybersicurezza. Anzi, in alcuni capitoli di bilancio le risorse sono state ridotte. Il governo ha bocciato sistematicamente le nostre proposte, anche quando abbiamo cercato di introdurre finanziamenti specifici attraverso i decreti e le leggi di bilancio, oppure in occasione del recepimento della direttiva Nis2. Oggi ci troviamo con un sistema pubblico e privato che, sotto diversi aspetti, è ancora un colabrodo. Il primo passaggio è comprendere che la cybersicurezza non è un tema per addetti ai lavori, né una questione da affrontare soltanto dopo un attacco. Serve una vera cultura della sicurezza digitale. Le risorse destinate a questo settore non devono essere considerate un costo da contenere, ma un investimento indispensabile per proteggere il Paese.
Nel quadro delle minacce degli ultimi giorni, però, occorre distinguere fenomeni diversi. Quanto c’è di realmente riconducibile alla cybersicurezza e quanto, invece, riguarda altre forme di intimidazione?
È fondamentale distinguere i diversi livelli della questione. Ci sono stati attacchi informatici ai sistemi di alcune infrastrutture, come quelli che hanno interessato le celle frigorifere, e altri episodi che hanno coinvolto gli aeroporti, con intrusioni nei sistemi informatici. In questi casi siamo di fronte a vere e proprie minacce cyber. Diverso è il discorso relativo alle segnalazioni di presunti ordigni negli istituti scolastici. Il fatto che queste minacce siano state recapitate attraverso strumenti informatici non le trasforma automaticamente in attacchi cyber in senso stretto: se lo stesso messaggio fosse arrivato attraverso una lettera cartacea, l’effetto sarebbe stato sostanzialmente identico. Qui il problema è un altro: la capacità delle istituzioni pubbliche di gestire questo genere di emergenze. Mancano protocolli sufficientemente definiti e procedure condivise per affrontare situazioni di questo tipo. E non è la prima volta che accade: episodi analoghi si erano già verificati la settimana precedente.
Lei richiama spesso anche la fragilità del tessuto produttivo italiano. In che modo la struttura delle nostre imprese rappresenta un fattore di rischio?
Abbiamo un sistema economico composto da una quantità molto elevata di piccole e medie imprese. È una caratteristica importante della nostra economia, ma presenta anche criticità sul fronte della sicurezza informatica. Molte realtà produttive non hanno le risorse, le competenze o le strutture interne necessarie per proteggersi adeguatamente. Il punto è che la vulnerabilità di una singola impresa non rimane necessariamente circoscritta a quella realtà. Può diventare un elemento di debolezza per un’intera filiera e, in determinate condizioni, per il sistema economico nel suo complesso. Per questo non possiamo limitarci a chiedere alle aziende di investire autonomamente. Serve costruire un sistema di incentivazione, attraverso il quale lo Stato metta a disposizione risorse pubbliche per accompagnare chi decide di rafforzare le proprie difese digitali.
Quale dovrebbe essere, in questo quadro, il ruolo dell’Agenzia per la cybersicurezza nazionale?
L’Acn deve essere rafforzata e resa più efficace. Deve diventare uno strumento concretamente utile tanto per le amministrazioni pubbliche quanto per il settore privato. Occorre potenziarne le capacità operative e definire meglio gli ambiti di competenza, evitando sovrapposizioni e rendendo più chiaro il rapporto con gli altri soggetti coinvolti nella sicurezza nazionale. Non credo che la questione possa essere ricondotta semplicemente alla mancanza di risorse o di personale. Bisogna anche capire come utilizzare al meglio ciò che è già disponibile, organizzando in maniera più efficiente le competenze e gli strumenti dell’Agenzia. La sfida è costruire un presidio che sappia accompagnare concretamente il sistema Paese, non soltanto intervenire quando si verifica un problema.
Il Pd ha presentato anche una proposta di legge contro i ransomware. Perché ritiene che questo fenomeno debba diventare una priorità dell’agenda politica?
Perché il ransomware rappresenta una delle minacce più pesanti per il nostro sistema produttivo. Parliamo di attacchi attraverso i quali vengono sottratti o resi indisponibili dati e informazioni, con la richiesta di un riscatto per riottenerne l’accesso. Ogni anno vengono pagate decine di milioni di euro per riscatti di questo genere. È un danno enorme, non soltanto per le singole aziende coinvolte, ma per l’intera economia. Abbiamo depositato una proposta di legge proprio per affrontare questa problematica e introdurre strumenti più efficaci di contrasto. Il tema è anche quello di evitare che il pagamento dei riscatti diventi una risposta quasi obbligata per le imprese che si trovano sotto attacco. Dobbiamo lavorare sulla prevenzione, sulla capacità di reazione e sulla protezione dei dati. In questo momento è necessario fare tutto il possibile per ridurre i rischi. Ma bisogna farlo con una strategia strutturale, non inseguendo le emergenze una volta che si sono già manifestate.