Da una parte l’etica, dall’altra la sicurezza nazionale. La strategia per la cybersecurity del governo americano si trova di fronte a un bivio.

I primi mesi dell’amministrazione di Joe Biden sono stati segnati da due delle più letali brecce al sistema della sicurezza cibernetica americana: l’attacco all’azienda produttrice di software SolarWinds e quello contro Microsoft, rispettivamente attribuiti dall’intelligence a collettivi hacker legati al governo russo e cinese.

Entrambi sono passati inosservati agli occhi delle agenzie di intelligence statunitensi. Sono state infatti due aziende private, la società di consulenza FireEye e una piccola azienda in Virginia, Volexity, a lanciare l’allarme per prime.

Una constatazione che pone oggi la Casa Bianca di fronte a una scelta improrogabile, scrive il Wall Street Journal, ovvero avviare una revisione della strategia di sicurezza cibernetica per dare un nuovo framework istituzionale alla collaborazione fra privati e agenzie di intelligence governative.

Sia l’incursione nei sistemi di SolarWinds, di cui sono sospettati gli hacker russi del GRU (Main intelligence directorate) noti con il nome di “Cozy Bear”, sia l’attacco a Microsoft hanno messo a nudo i limiti degli 007 americani. Le due operazioni, dimostrano le indagini preliminari, sono state infatti lanciate all’interno degli Stati Uniti, facendo leva sui server di Amazon, GoDaddy e di altri fornitori minori.

La legge americana però vieta alla Nsa (National security agency) e alla sua controparte militare, lo US Cyber Command, di operare da dentro i confini nazionali. Privandole così della possibilità di prevedere e impedire per tempo un’intrusione cyber di dimensioni macroscopiche, come quella contro SolarWinds, originata sul territorio nazionale. “L’Nsa non può operare nell’infrastruttura domestica – nota l’ex direttore dell’agenzia Michael S. Rogers, citato dal Wsj – non puoi difendere quel che non vedi”.

La “cecità” delle agenzie americane rischia di diventare un serio problema, anche perché i due attacchi dei mesi scorsi potrebbero fare scuola all’estero, dimostrando la vulnerabilità del sistema. Per questo la Casa Bianca starebbe valutando una revisione del sistema di sicurezza cibernetica. Una riforma del Foreign intelligence surveillance act (Fisa) al Congresso non è obiettivo semplice né raggiungibile in tempi rapidi.

Ecco allora che si fa strada un’alternativa: una nuova struttura, che possa fare leva sulle informazioni delle agenzie federali e al tempo stesso delle migliori competenze del settore privato. L’iniziativa gode di un consenso bipartisan a Washington DC. Un recente report del Csis (Center for strategic and international studies), influente think tank americano, invita a “permettere alle organizzazioni del settore privato di condurre un’attività di intelligence da più fonti che potrebbe competere o anche superare la comunità di intelligence in termini di accuratezza e di rilevanza per i decisori politici, più veloce e meno costosa”. La stessa strategia per la sicurezza nazionale “ad interim” rilasciata dalla Casa Bianca due settimane fa descrive la cybersecurity come una “priorità assoluta” dell’amministrazione e incoraggia “la collaborazione fra il settore privato e il governo a tutti i livelli”.

I casi di Solar Winds e Microsoft hanno squarciato il velo sui limiti della prevenzione delle strutture governative, dalla Cisa (Cybersecurity and infrastructure security agency) al sistema di monitoraggio delle minacce cyber “Einstein” del Dipartimento per la Sicurezza interna fino all’Fbi.

La strada però resta in salita. Molte delle aziende private del settore, a cominciare dai grandi fornitori di servizi Ict, sono restie a collaborare con il governo. A distanza di otto anni, pesa ancora il caso di Edward Snowden, l’ex agente della Cia che ha rivelato un sistema di sorveglianza di massa da parte dell’intelligence statunitense. Perfino Amazon, che pure ha accettato di gestire il sistema Cloud della Cia, ha deciso di dare forfait a un’audizione della Commissione intelligence del Senato sull’hackeraggio di SolarWinds.

Tra i motivi che spingono il governo federale a cercare una sede per una collaborazione istituzionale fra privati e intelligence c’è il nodo dell’“attribuzione”. Le agenzie governative non di rado impiegano molto più tempo a individuare i responsabili dell’attacco cyber rispetto ai privati. Microsoft ha già accusato un collettivo di hacker legato al governo cinese per l’intrusione subita, mentre dal governo americano si aspetta ancora un assessment definitivo sul caso SolarWinds.

Il dibattito sulla collaborazione fra governo e privati sul fronte della cybersecurity non è confinato agli Stati Uniti. A questo mira l’istituzione da parte dell’Ue dell’ “Eu cybersecurity competence center” con sede a Bucarest cui nelle prossime settimane dovrà seguire l’individuazione negli Stati membri di un centro di competenza nazionale che affianchi il mondo dell’accademia e delle aziende private nel lavoro di prevenzione cyber delle strutture governative. Di quella schiera doveva fare parte l’ “Istituto italiano di cybersicurezza” inserito dal governo Conte-bis nella bozza della legge di bilancio a dicembre e poi rimosso nella versione finale dopo un pressing di una parte della maggioranza.

biden

Cyber e 007, Biden chiama i privati. Una lezione per l'Ue?

I casi delle intrusioni cyber russe e cinesi contro SolarWinds e Microsoft spingono il governo americano a una revisione della strategia di cybersecurity. Biden pensa a una struttura con le aziende private, da Amazon a Google. Ma il dibattito si fa spazio anche in Ue

Letta c'è! Ma sarà dura... Il barometro di Arditti

Al netto del largo attestato di stima, l’arrivo di Letta basterà per guarire definitivamente il Pd dai suoi mali endemici? Il compito appare più che mai arduo. I dissidi che attraversano il partito restano infatti platealmente sotto gli occhi dell’elettorato. L’analisi di Roberto Arditti con i numeri di Swg
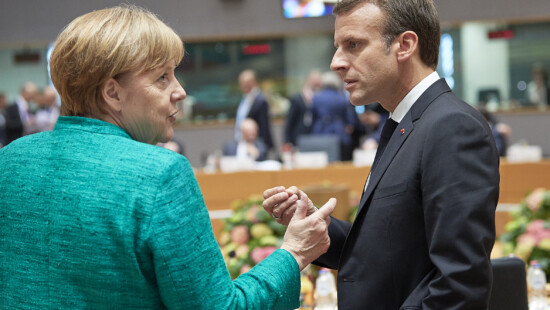
Traballa (ancora) l'asse franco-tedesco sulla Difesa. E intanto l'Italia...

Nel giorno della visita a Berlino del ministro Lorenzo Guerini, la stampa d’oltralpe elenca le difficoltà riscontrate dall’asse franco-tedesco sulla Difesa, oltre il caccia di sesta generazione e il carro armato del futuro. Alla base, divergenze sul concetto di autonomia strategia dell’Europa. E si aprono spazi per l’Italia

Söder, Laschet, Weber. Il dopo-Merkel e lo scossone elettorale

Di Angela Casne

L’uscita di Angela Merkel dalla scena politica tedesca sta creando non pochi scossoni. Dopo il calo alle elezioni regionali, nella Cdu si apre il tema della candidatura a cancelliere per le elezioni nazionali. L’ipotesi di ritorno a casa di Weber è al momento complicata: è il candidato naturale a prendere il posto di Sassoli a gennaio 2022

Libia, Haftar e tensioni interne complicano l’avvio di Dabaida

Il processo di stabilizzazione che porterà la Libia verso le elezioni di dicembre è ufficialmente partito con i giuramenti della nuova autorità esecutiva. Restano però fattori di tensione, il primo di tutti collegato alle volontà del signore della guerra dell’Est, Khalifa Haftar. E poi il ruolo del premier e il bilancio del Paese

Cingolani, Garavaglia e Carfagna affrontano il Recovery Plan. L'agenda di oggi

Oltre agli interrogativi su Astrazeneca, oggi continuano gli appuntamenti coi ministri e le loro linee programmatiche. Focus sul Mite, il ministero della transizione ecologica, con il ministro Cingolani che incontra a Montecitorio il presidente della Camera Fico

Il Pnrr dovrà ripristinare le strutture tecniche della Pa. Altrimenti...

Il governo italiano ha mandato l’11 marzo scorso alla Commissione europea un documento di 487 pagine, cioè le Schede a supporto del Piano nazionale di ripresa e resilienza. Ma in Italia i punti deboli per realizzare i progetti sono le strutture tecnico-ingegneristiche che dovranno poi realizzare i progetti d’investimento. Il commento di Giuseppe Pennisi

Le Zes in stand-by e il futuro del Recovery Plan. L'analisi di Cianciotta

L’Italia torni ad essere il naturale gatekeeper politico-militare, culturale, logistico ed economico del Mediterraneo, altrimenti deve rassegnarsi ad essere una bandierina nella nuova geopolitica della logistica integrata. Il commento di Stefano Cianciotta, presidente Osservatorio Nazionale sulle Infrastrutture di Confassociazioni e Abruzzo Sviluppo Spa

Next Generation UE e Recovery plan: innovazione e startup al centro dell’agenda digitale

Nel contesto socio-economico italiano, diventa sempre più forte la necessità di un confronto aperto con le istituzioni, la società civile e la comunità europea su come spendere i 209 miliardi messi a disposizione dell’Italia dal Next Generation Eu, il piano Ue di rilancio da 750 miliardi, ma anche dal bilancio europeo 2021-2027 senza dimenticare Mes, Bei e Sure. Un percorso…

La Cina spegne Signal, chat rifugio dei dissidenti

Da ieri in Cina non funziona più Signal, l’app che sfida i regimi, nata grazie agli investimenti del governo statunitense
×

Iscriviti alla newsletter