
Per l’ex Capo di Stato Maggiore, falsi allarmi e attacchi cyber sono una campagna coordinata per fiaccare le opinioni pubbliche europee. Le contromisure funzionano, ma servono risposte offensive, e la Nato deve superare i vecchi tabù
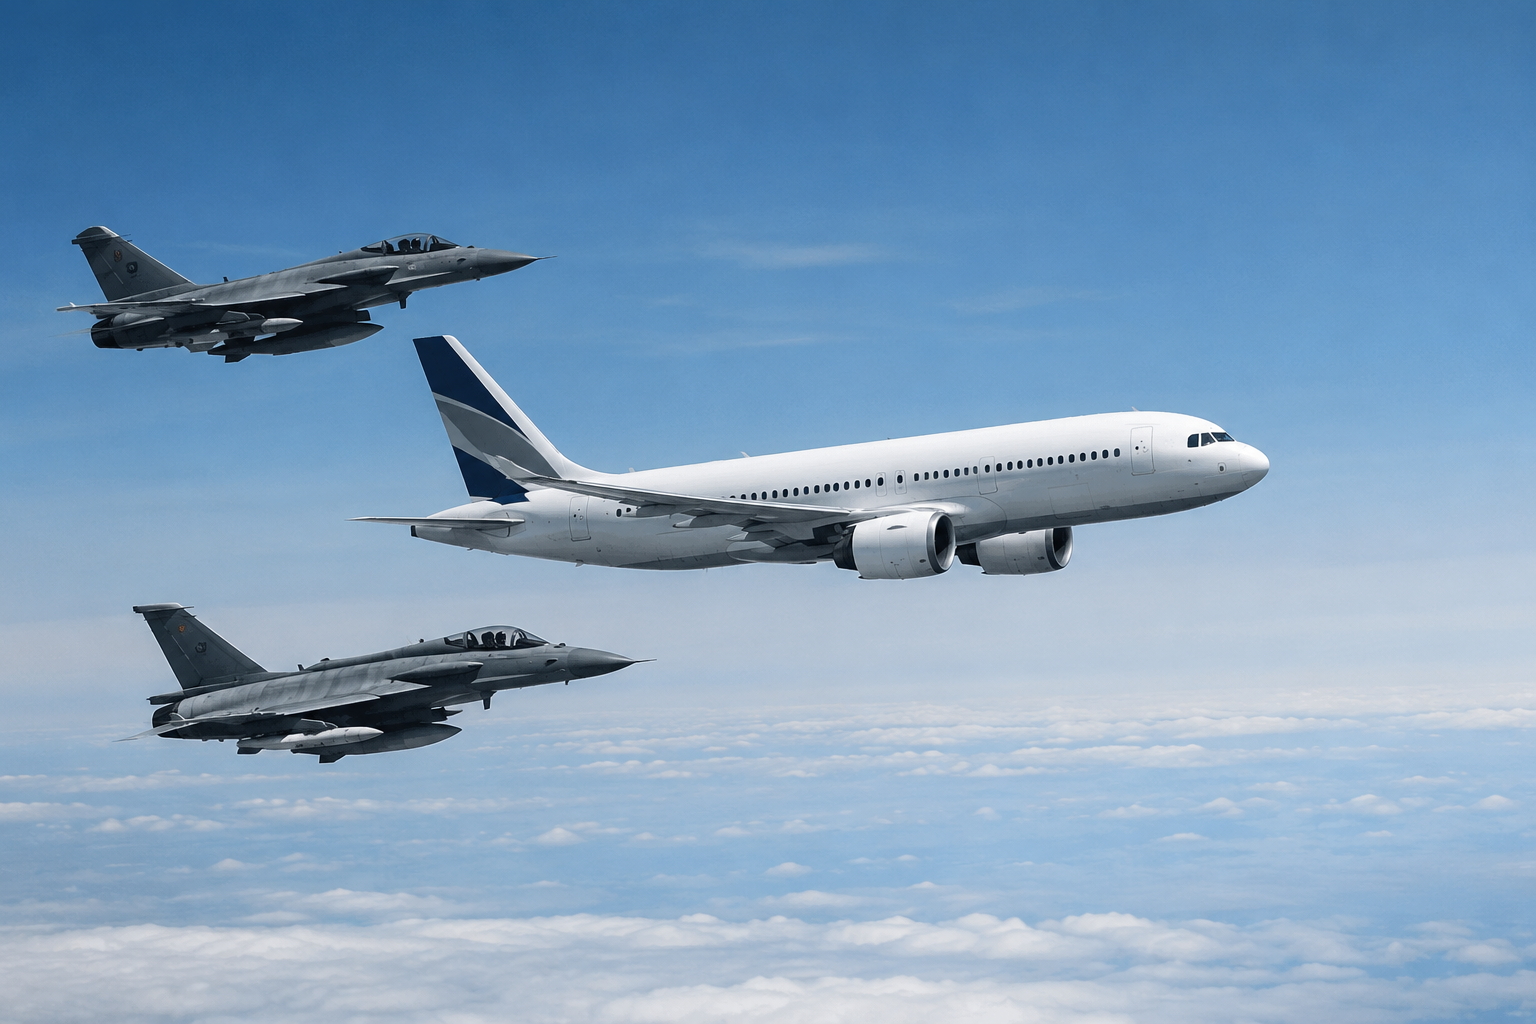
Prima i frigoriferi dei supermercati, poi le celle del plasma della banca del sangue francese, infine un’ondata di falsi allarmi bomba sui voli europei, con caccia in volo da Budapest a Fiumicino. Nel giro di pochi giorni l’Europa ha subito una sequenza di attacchi che difficilmente può essere considerata casuale. Per Vincenzo Camporini, già Capo di Stato Maggiore, l’obiettivo è logorare la volontà di resistere delle opinioni pubbliche, e la risposta non può essere soltanto difensiva.
Gli allarmi bomba delle ultime ore si sono rivelati tutti falsi, come ci aspettavamo e come speravamo. Fin da subito, però, si è avuta la sensazione che dietro ci fosse un piano organizzato. Partiamo da qui: qual è il senso di questa operazione? C’è un obiettivo specifico o si tratta di accelerare il logoramento dell’opinione pubblica europea?
Il punto fondamentale è che, se semino incertezza e paura nella comunità che considero ostile e che voglio colpire, ottengo certamente dei vantaggi psicologici che incidono sulla sua capacità di reazione. Si tratta quindi, oggettivamente, di azioni mirate a ridurre la capacità e la volontà di resistere delle opinioni pubbliche dei Paesi colpiti. Che si tratti di una serie coordinata di eventi mi sembra abbastanza evidente. Gli attacchi ai sistemi di refrigerazione dei supermercati, quello al sistema di conservazione della banca del sangue di Parigi, quest’ondata di allarmi che danneggia il traffico aereo di tutto il continente: se fosse una coincidenza, sarebbe una coincidenza assolutamente straordinaria.
Lei ha già sottolineato che queste azioni vanno lette in una rete più ampia, che include gli attacchi cibernetici alla banca del sangue e ai supermercati. L’obiettivo è solo tenerci occupati, o anche dimostrare che siamo impotenti? Le reazioni finora, come far alzare i caccia accanto agli aerei, potrebbero sembrare più d’immagine che effettivamente efficaci contro la minaccia.
No, non è che non sappiamo come difenderci. I caccia che si alzano in volo e inducono il pilota ad atterrare il prima possibile dove è previsto un sistema di controllo non sono un’iniziativa puramente formale o d’immagine: sono qualcosa di davvero utile. L’obiezione ovvia è: se la bomba esplode, a cosa servono gli aerei lì accanto? Ma se la bomba deve esplodere a una certa ora e io costringo il pilota ad atterrare il prima possibile, come è avvenuto in un caso recente, posso evitare l’esito dell’azione. Il punto fondamentale è un altro. Possiamo limitarci a subire queste azioni, cercando di contenere i danni e difendendoci, oppure possiamo colpire i luoghi da cui partono le minacce. Una minaccia cibernetica parte dai centri dati: se assisto passivamente, devo continuare a difendermi, ed è una difesa sempre più difficile. Se invece agisco per contrastare la capacità di lanciare l’attacco, conducendo a mia volta un attacco cibernetico contro quei centri, la risposta diventa più efficace. Però a quel punto entriamo in un campo in cui stiamo effettivamente combattendo: senza sparare, ma combattendo.
Quindi c’è un’opportunità per rispondere, e dovremmo coglierla in modo più coordinato. Questo potrebbe essere un banco di prova per vedere se l’Europa, o l’Occidente includendo anche Regno Unito, Canada e Stati Uniti, sia in grado di accelerare sul piano pratico la sinergia e l’integrazione nella risposta a questi eventi?
Di questi temi si parla da tantissimo tempo. Ricordo discussioni in Nato quando ero ancora Capo di Stato Maggiore, quindi sedici anni fa, in cui il principio di fondo era che la Nato non dovesse nemmeno parlare di attacco cibernetico: c’era proprio un’obiezione di principio. Qualcosa è certamente cambiato da allora. Ricorderà che qualche mese fa il presidente del Comitato militare della Nato, l’ammiraglio Cavo Dragone, disse in modo piuttosto esplicito quello che sto dicendo io adesso, e ci fu subito un’alzata di scudi perché non era politicamente corretto parlarne. C’è quindi un problema di percezione del rischio da parte del mondo politico e di quello dell’informazione. Se vogliamo essere ottimisti, questi ultimi eventi dimostrano che bisogna rispondere, e potrebbero cambiare l’atteggiamento della politica, così che la nostra diventi una reazione proattiva e non soltanto difensiva.
Il timing di queste azioni è rilevante secondo lei? Sono avvenute nelle stesse ore delle elezioni di metà mandato negli Stati Uniti. È un caso?
Questo non glielo so dire, non ho maturato una convinzione al riguardo. È certo che alcuni nodi stanno venendo al pettine, e vedremo quali conseguenze avrà ciò che è successo negli Stati Uniti. La nomina di Miller a capo dello staff della Casa Bianca è un segnale. Parlando con alcuni amici americani, ho sentito definirlo “il male assoluto”. In certi ambienti c’è grande preoccupazione per questo personaggio, e il fatto che sia stato scelto lui per guidare lo staff della Casa Bianca è piuttosto preoccupante. Le reazioni iniziali di Trump sono state abbastanza morbide: vedremo come si comporterà nei prossimi giorni. Quanto all’ipotesi che tutto questo abbia influenzato chi conduce questa campagna per instillare paura nelle nostre società e nelle nostre opinioni pubbliche, sarei molto prudente. Non credo ci siano prove al riguardo.
Un’ultima domanda sulle prospettive. Finora si è trattato soltanto di falsi allarmi. Crede che ci sia il rischio che uno di questi si riveli fondato, o sarebbe un segnale di escalation troppo pesante per l’attore che c’è dietro?
Sarebbe un segnale di escalation pesantissimo, ma è già successo in passato e non possiamo dimenticarlo. Di fronte a qualsiasi segnalazione bisogna reagire come si è reagito finora, e questo ha costi molto elevati. Anche nella convinzione che nel 99,9% dei casi si tratti di azioni intimidatorie senza sostanza, non possiamo trascurare quello 0,1%.