
L’incidente che ha fermato parte delle operazioni globali di Boston Scientific è soltanto l’ultimo di una serie che nel 2026 ha coinvolto alcune grandi aziende healthcare
Archivi

Quale Spazio per l’Europa stiamo costruendo? L’opinione di Marcello Spagnulo
Di
Ad agosto, la Commissione Ue e il consorzio SpaceRise hanno firmato un accordo per l’avvio della produzione della costellazione spaziale Iris², con un incremento sia del numero di satelliti che di costi. L’opinione di Marcello Spagnulo, ingegnere ed esperto aerospaziale
La tela del Dragone. Perché Xi Jinping vola in Egitto (e Kirghizistan)
Di
Tra pochi giorni il lider maximo cinese volerà prima in Kirghizistan per il vertice della Sco, poi si dirigerà verso le Piramidi. Nel tentativo di rafforzare le relazioni commerciali con uno dei Paesi più occidentali dell’Africa. E nei cui cieli già volano caccia cinesi
Non solo spionaggio, quando i servizi segreti diventano diplomazia. L'analisi di Petrelli
Di
Segretezza, possibilità di diniego, rapporti professionali di lunga data e velocità di attivazione. Sono queste le ragioni per cui gli Stati, nei momenti di crisi, preferiscono i servizi ai canali ufficiali. Il viaggio di Ratcliffe a Mosca ne è l’ultimo esempio

Il Pakistan non ne può più della Cina e bussa alla porta degli Usa. Ecco perché
Di
Anni di prestiti tossici mascherati da investimenti legati alla Via della Seta hanno spinto Islamabad a cambiare interlocutori e creditori. Ora la stabilità economica e finanziaria del Paese passa per l’America
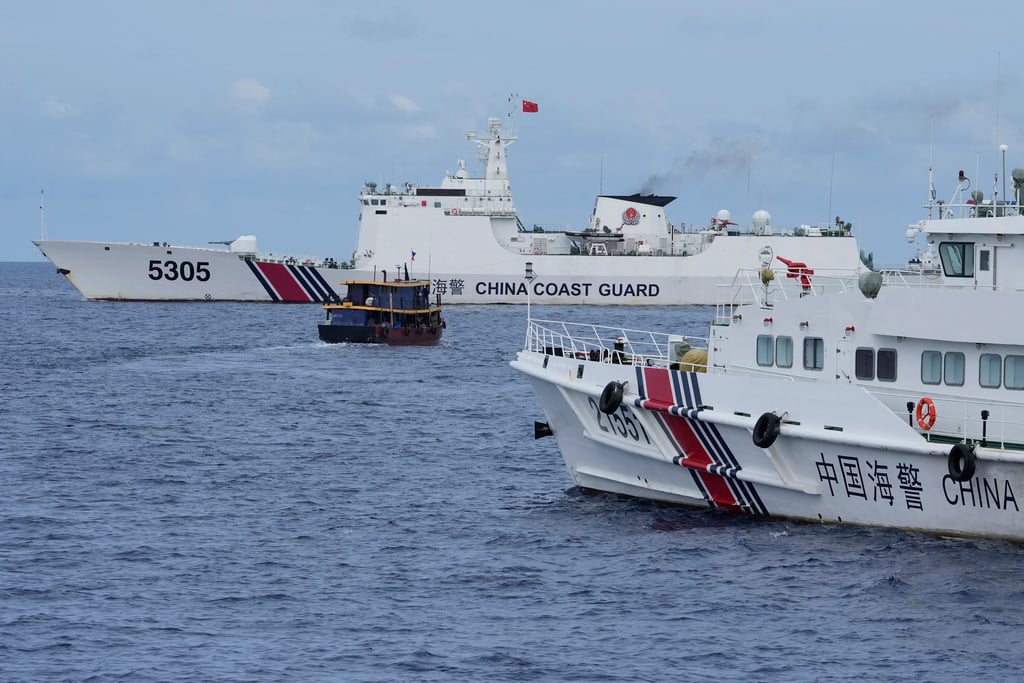
Un radar per controllare il Mar Cinese Meridionale. La nuova mossa di Pechino nelle Paracel
Di
Le immagini satellitari mostrano tre nuove strutture in costruzione su Yagong Reef, potenzialmente destinate a ospitare sistemi radar o di early warning. Il progetto si inserisce nella crescente militarizzazione cinese dell’arcipelago (assieme a tutto quel tratto di mare)
Idrosicurezza, ecco la nuova posta in gioco nel Mediterraneo
Di
Nonostante la sempre più riconosciuta centralità dell’elemento acqua, la governance della risorsa a livello internazionale continua a essere debole e frammentata mentre il tema spesso non ha una sua identità e specificità nei grandi summit internazionali ambientali, a partire dalle Cop. Eppure, come visto, la sicurezza dell’acqua coincide sempre più con la sicurezza umana. L’opinione di Emilio Ciarlo, direttore generale One Water Italy
Nella Francia laica tornano le chiese piene. Il caso di Grenoble al Meeting
Di
I battesimi di adolescenti e adulti sono più che triplicati in dieci anni. Al Meeting di Rimini il parroco di Saint-Joseph a Grenoble, parrocchia “personale” riservata ai 18-35 anni, e una catecumena hanno raccontato che cosa c’è dentro quelle statistiche, a un mese dal viaggio di Leone XIV a Parigi, Lourdes e Metz

Il Rhine Group e l’addio all’Europa potenza regolatoria. L'analisi dell'avv. Picotti
Di
Con il Rhine Group, guidato da Draghi e Collison, prende forma il tentativo di accelerare la svolta inaugurata dal Rapporto Draghi del 2024. Al centro, la critica al modello dell’Europa come “potenza regolatoria” e la richiesta di un cambio di paradigma che rimetta al centro competitività, innovazione, produttività e capacità industriale in un contesto internazionale sempre più segnato dalla competizione tecnologica e geopolitica. L’analisi di Luca Picotti, avvocato e saggista, research fellow Osservatorio Golden Power

Dalla Russia all’Europa, Italia compresa. Come funzionava la rete d’influenza scoperta da OpenAI
Di
Un centro studi che si presentava come israeliano, firme accademiche utilizzate impropriamente e un indice costruito per mettere in buona luce la Russia e descrivere l’Occidente come privo di sovranità. OpenAI ha bloccato una rete di account provenienti con ogni probabilità dalla Russia. L’intelligenza artificiale era solo un pezzo di un’operazione più articolata, che ha toccato anche il dibattito politico italiano