
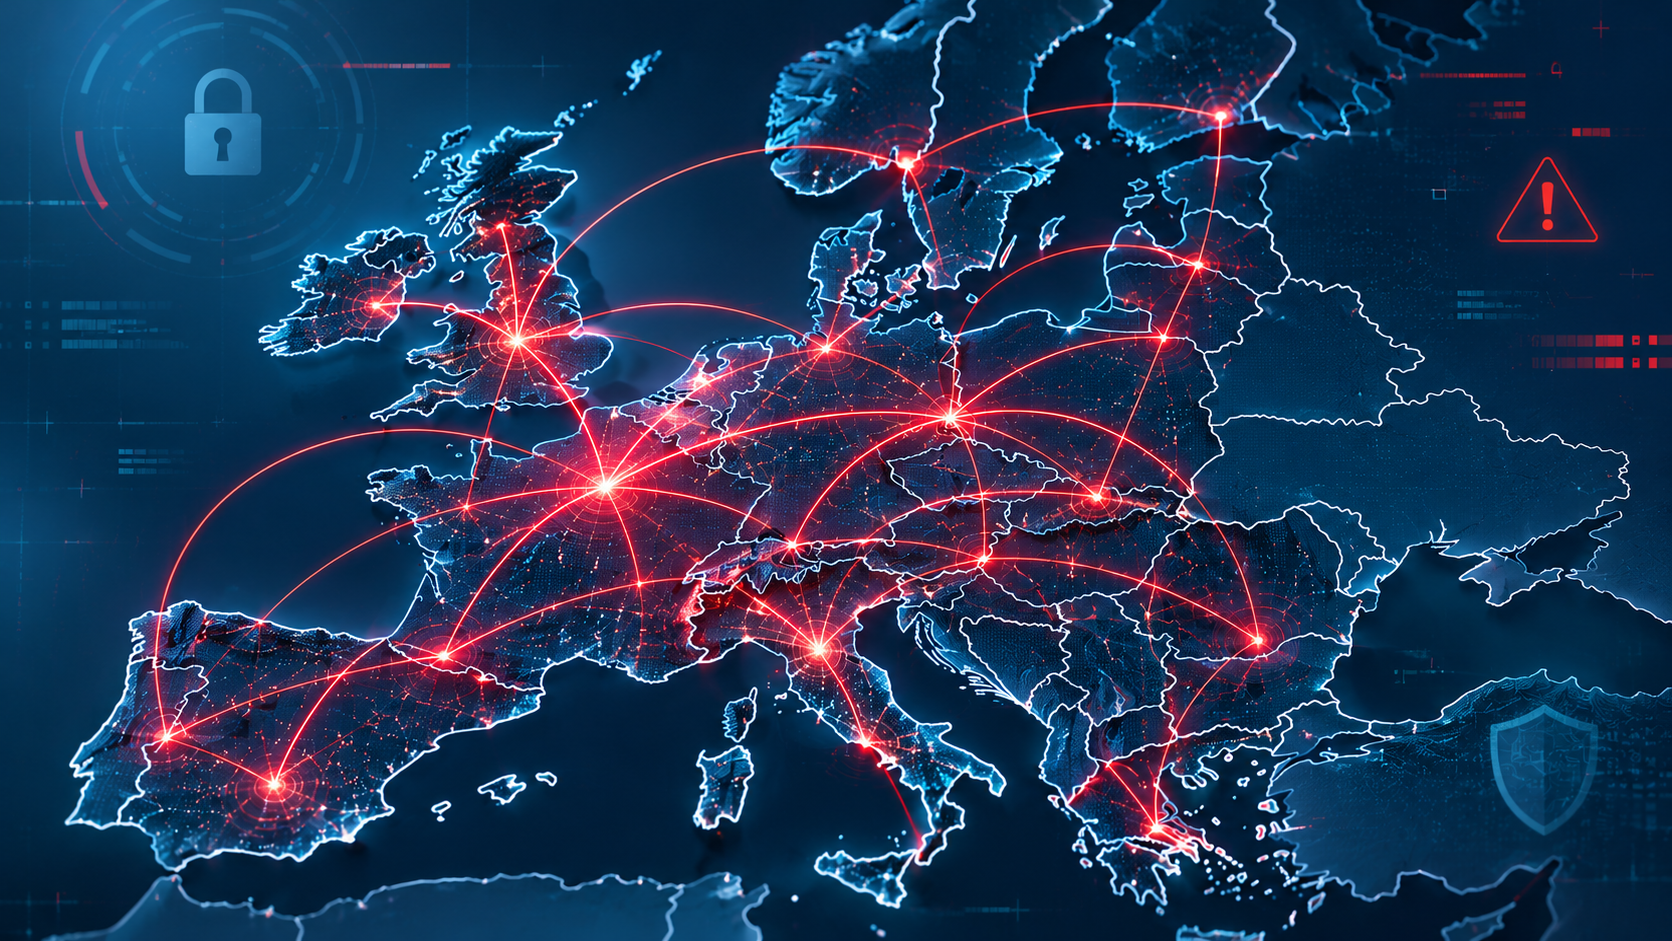
Dagli attacchi informatici ai sistemi di refrigerazione fino ai falsi allarmi bomba negli aeroporti e nelle scuole, l’Europa si trova a fare i conti con nuove forme di destabilizzazione. La guerra ibrida evolve nella chaos warfare, una strategia che punta a colpire servizi essenziali e sicurezza collettiva, alimentando paura e sfiducia. Sullo sfondo, il ruolo dei gruppi hacker e i possibili collegamenti con gli apparati statali di Russia e Iran. L’analisi del generale Nicola Cristadoro
Come sempre gli scrittori ci arrivano prima. In un arco temporale ridottissimo si è scatenata una raffica di eventi che ha innalzato la temperatura di un Occidente dalla salute cagionevole, provocando una vera e propria “febbre” da guerra ibrida. Tra i sintomi della febbre, ci sono i brividi ed è sintomatico l’oscuro presagio di Stephen King, che quarant’anni or sono con la pellicola “Brivido” (Maximum Overdrive), lanciava un severo monito sulla deriva tecnologica cui stiamo assistendo oggi. Anzi, per meglio dire, che oggi stiamo subendo. La vicenda narrata immagina che il 19 giugno 1987 la Terra attraversi la coda di una misteriosa cometa e le radiazioni provochino un inspiegabile attivazione di tutte le tipologie di macchinari (bancomat, distributori automatici, elettrodomestici, autoarticolati…), che prendono coscienza e si rivoltano contro gli esseri umani.
In merito, voglio citare una considerazione di Antonella Giordano nel suo editoriale Attacco alle certezze della società – Il ‘Brivido’ che Stephen King aveva raccontato 40 anni fa, pubblicato sul sito International Web Post del 9/11/2026:
“La differenza rispetto al mondo immaginato da King è che le macchine non devono necessariamente prendere vita per diventare una minaccia. È sufficiente che qualcuno sappia sfruttarne le potenzialità, manipolare i flussi di comunicazione e colpire i punti deboli di un sistema ormai profondamente dipendente dalla tecnologia.”
In pratica, è quello che stiamo vivendo. Il mantra “scarica l’app” ci accompagna in modo sempre più pervasivo, riducendo progressivamente le capacità cognitive della nostra mente e le funzionalità del nostro fisico, assoggettandoci ad una dipendenza tecnologica pressoché illimitata. Ecco, allora, che il “qualcuno” evocato nella citazione sopra riportata un giorno modifica le temperature dei frigoriferi dei supermercati, controllati da remoto da un sistema automatizzato che li connette in un’unica rete, mandando in malora tonnellate di cibo. Un altro giorno viene fatta la stessa cosa, ma questa volta sono le sacche di sangue conservate per le trasfusioni presso enti ospedalieri ad andare in rovina. Passa qualche giorno e migliaia di istituti scolastici vengono fatti evacuare per un falso allarme bomba diramato simultaneamente con una e-mail proveniente da siti a cui è difficile far risalire la reale responsabilità dell’azione – come nei casi di un’azienda sanitaria colombiana, e di un’università di Taiwan – così come nei giorni precedenti è accaduto per falsi allarmi bomba che hanno bloccato gli aeroporti. Insomma, è il caos. È la chaos warfare che rappresenta l’evoluzione della guerra ibrida. Siamo al superamento della guerra ibrida che già appariva come l’ultimo grido della dottrina bellica. E il campo di battaglia attualmente è l’Europa. Cerchiamo di capire, allora, chi potrebbe essere questo “qualcuno”.
La “negabilità plausibile”, cioè la possibilità di dissimulare le proprie responsabilità da parte di un aggressore nei confronti di una vittima, è una della caratteristiche principali che induce uno Stato a scegliere di dare il via alle ostilità contro un altro Stato con le modalità di una guerra cosiddetta ibrida. Si tratta di una forma di conflitto in cui prevale l’impiego di componenti irregolari rispetto a quelle militari istituzionali, a dispetto di ciò che appare. Ecco perché, ad esempio, il conflitto russo-ucraino è definibile ibrido, stante il massiccio ricorso a unità non convenzionali sul terreno (mercenari, paramilitari), la condotta di capillari campagne di propaganda per colpire nel dominio cognitivo e la reiterazione di attacchi cibernetici su infrastrutture sensibili o vitali delle nazioni coinvolte.
E qui cominciano una serie di considerazioni. Partiamo dalla mia affermazione “delle nazioni coinvolte”. È evidente che il sostegno fornito all’Ucraina in origine da un Occidente “allargato”, comprendente gli Stati Uniti dell’epoca pre-trumpiana e ora ridimensionato alla sola Europa, dal punto di vista del Cremlino faccia considerare i contributori europei alla stregua di nemici a tutti gli effetti, ancorché non direttamente coinvolti nelle battaglie sul terreno. Nel quadro delle logiche di ibridizzazione della guerra adottate da Mosca e ampiamente documentate non solo dall’invasione del febbraio 2022, ma già dalle operazioni condotte in Crimea e nel Donbass a partire dal 2014, è dunque verosimile pensare che la responsabilità delle aggressioni condotte tra fine ottobre e novembre 2026 in Italia (allarmi bomba su diversi voli, sospetti e tensioni legate a episodi come quello al Brennero, allarme bomba nelle scuole), in Belgio (allarmi e minacce che hanno riguardato decine di voli internazionali), in Estonia, in Finlandia, in Irlanda, in Lussemburgo, nei Paesi Bassi, in Svezia (paesi che hanno subito gli attacchi ai sistemi di refrigerazione dei supermercati) e in Francia (impianti refrigeranti di centinaia di punti vendita della grande distribuzione e infrastrutture sanitarie francesi con l’obiettivo di danneggiare le scorte ematiche destinate alle trasfusioni), siano riconducibili alle strutture di hackeraggio del Cremlino.
Proprio quanto accaduto in Francia, dove gli hacker hanno violato i sistemi di controllo di tre banche regionali del sangue gestite dall’Istituto francese del sangue (Efs), offre lo spunto per una serie di ulteriori riflessioni di carattere generale, non necessariamente ascrivibili in modo esclusivo alle dottrine politico-militari russe, bensì proprie di ogni forma di attacco ibrido. La “negabilità plausibile” prevede si mantenga un conflitto sotto-soglia (liminal warfare) per cui gli attacchi sugli obiettivi vengono condotti attraverso procedure tecnico tattiche specifiche, quali il sabotaggio, la sovversione e il terrorismo, in modo da non poterne attribuire con certezza la paternità, talvolta perfino in presenza di rivendicazioni dal carattere dubbio. Ecco, allora, che è necessario operare un distinguo. L’attacco che spegne o altera la temperatura dei frigoriferi di un supermercato è una forma di sabotaggio che crea indubbiamente un senso di disagio derivante dall’impatto economico e dallo spreco. Laddove invece gli aggressori hanno alterato da remoto le impostazioni di tre celle frigorifere, forzando l’aumento della temperatura interna da -30 a 110 °C, è prefigurabile un atto terroristico. Immaginiamo che questo si verifichi nelle circostanze di una calamità naturale che richiede la disponibilità di ingenti quantità di risorse ematiche. O, su una scala più ridotta, basta anche pensare ad un ospedale che non si trovi più nelle condizioni di disporre delle proprie scorte per gli interventi operatori o per i reparti di traumatologia. Non si tratta più di semplice sabotaggio. Nondimeno, l’impatto psicologico sulla popolazione, è profondamente diverso. L’effetto complementare generato nel dominio cognitivo dall’attacco portato in quello cibernetico, ha diversi gradi di efficacia: il senso di vulnerabilità e di debolezza nel caso dei supermercati è certamente inferiore a quello percepito nell’evento relativo all’alterazione delle sacche di sangue. A differenza degli alti paesi europei, che vedono la longa manus di Mosca dietro gli eventi descritti, nello specifico episodio della banca del sangue la Francia indica l’Iran come responsabile.
Per i servizi di sicurezza francesi, l’operazione riconducibile è all’unità Shahid Kaveh, un’unità d’élite informatica affiliata ai Pasdaran e al Centro elettronico e cibernetico di Teheran. Gli investigatori hanno rilevato che i metodi e la tecnologia utilizzati negli attacchi ai sistemi di refrigerazione sono analoghi a quelli di precedenti azioni di sabotaggio attribuite al suddetto gruppo di hacker, segnatamente a impianti di controllo industriali in Israele nella primavera del 2026. Teheran, ovviamente, rigetta tutte le accuse e non ha mai riconosciuto pubblicamente l’esistenza o lo scopo del gruppo, che prende il nome da Mahmoud Kaveh (shahid vuol dire martire), un comandante delle Guardie Rivoluzionarie morto a 25 anni nel 1986 durante la guerra Iran-Iraq. Nel loro recente rapporto, i servizi segreti e informatici francesi hanno affermato che Shahid Kaveh opera attraverso numerosi gruppi di copertura che si spacciano per hacker indipendenti, tra cui CyberAveng3rs e Cyber Isnaad Front. Di seguito, il comunicato stampa rilasciato dal Centro nazionale e governativo francese di risposta agli incidenti informatici (Cert-Fr) in data 9 novembre 2026, da cui si evince che gli attriti tra Parigi e Teheran hanno storici precedenti:
“I membri del Centro di coordinamento della crisi cibernetica (C4) hanno osservato diversi attacchi destabilizzanti contro interessi francesi, che attribuiscono alle unità di cyber-offensiva Shahid Shoostari e Shahid Kaveh, operanti all’interno del Centro elettronico e cibernetico del Corpo delle Guardie Rivoluzionarie Islamiche iraniane (Irgc-Ecc). L’attacco contro i sistemi di controllo della refrigerazione industriale francesi, avvenuto l’11 e il 12 ottobre 2026, rappresenta un attacco senza precedenti per portata e livello di aggressività, che si aggiunge ad altri attacchi osservati almeno dal 2020, tra cui gli attacchi destabilizzanti perpetrati contro Charlie Hebdo nel 2023, nonché contro un’azienda francese di schermi video nel 2024, nel contesto dell’organizzazione dei Giochi Olimpici e Paralimpici di Parigi 2024”.
Ricordiamo anche che la Francia sostiene apertamente il dissenso interno alla Repubblica Islamica, impegnandosi nell’opera di salvataggio dei dissidenti condannati e detenuti nelle carceri iraniane. Nel mese di giugno di quest’anno, 75 parlamentari francesi hanno preso l’iniziativa formale di “sponsorizzare” individualmente prigionieri politici iraniani nel braccio della morte, nel tentativo di proteggerli. Nel 2022, poi, Cécile Kohler e Jacques Paris, due cittadini francesi in vacanza in Iran, erano stati arrestati con l’accusa di spionaggio e sono rimasti in carcere per quasi quattro anni prima di essere liberati nell’aprile 2026. Ma non solo, qualora la longa manus fosse quella di Mosca, non dimentichiamo il legame che unisce Russia ed Iran sul piano economico con l’appartenenza ai Brics e su quello militare con la reiterata e fattiva collaborazione che ha visto negli scambi relativi alla tecnologia dei droni il suo più recente e significativo coronamento. Perché, allora, non dare una mano all’amico Putin se questi la chiedesse anche per qualche lavoretto extra nei confronti di un nemico comune? Lasciamo aperta anche questa ipotesi.
Fin qui abbiamo detto “delle nazioni coinvolte”, mantenendoci sul piano delle ragioni ideologiche che possono essere alla base delle motivazioni russe per l’escalation ibrida sul territorio europeo degli ultimi giorni. In realtà, dietro le azioni perpetrate dai vari Mikhail Andropov, NoName057(16), Male State, BlacyBite soon, tutte denominazioni di elementi che hanno rivendicato gli eventi riferiti e tutte riconducibili a diversi tipi di soggetti russi non ufficiali, potrebbe celarsi un soggetto statuale che agisce come centro di coordinamento interessato ad innescare la chaos warfare di cui ho detto in precedenza, colpendo simbolicamente infrastrutture e servizi essenziali.
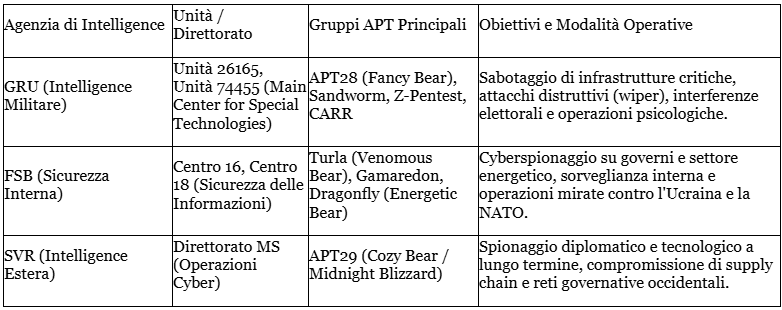
Il nome Andropov, ad esempio, evoca la figura di Jurij Andropov, Segretario generale del Partito comunista dell’Unione Sovietica dal 12 novembre 1982 fino alla sua morte nel febbraio 1984. In precedenza, era stato direttore del Kgb. Per inciso, anche Putin lo ricordiamo come ex ufficiale del Kgb, servizio in cui era arrivato al grado di tenente colonnello, anche se, in vero, successivamente è diventato capo del Fsb. Tornando al sedicente Mikhail Andropov, in una e-mail arrivata in Irlanda a sua firma vi sono richiami espliciti al titolo del libro di Arnold Beichman New Challenge to the West, testo in cui si analizza l’ascesa al potere e la visione strategica dell’ex presidente sovietico nei confronti dei paesi occidentali. Consideriamo, poi, il collettivo di hacker filorussi NoName057(16). Formalmente il gruppo si presenta come un collettivo indipendente di hacker volontari nato nel marzo 2022. Le analisi investigative delle agenzie di cybersicurezza, tuttavia, lo inquadrano come un’unità utilizzata dal Gru, il servizio di intelligence militare della Federazione Russa, che lo impiegherebbe per condurre operazioni di guerra ibrida e disinformazione. Il gruppo opera spesso in sinergia con altre formazioni cyber russe, come Z-Pentest, sigla che il Dipartimento di Giustizia degli Stati Uniti ha indicato come direttamente fondata, finanziata e diretta dal Gru. Per farla breve, artefice del caos sarebbe pertanto la Federazione Russa. Di seguito riportiamo una tabella che sintetizza le relazioni tra le agenzie di intelligence del Cremlino e i principali gruppi di hacker che operano al loro servizio e uno schema dell’organizzazione russa per l’implementazione delle «misure attive» nei domini cyber e cognitivo.
Schema delle dipendenze per agenzia
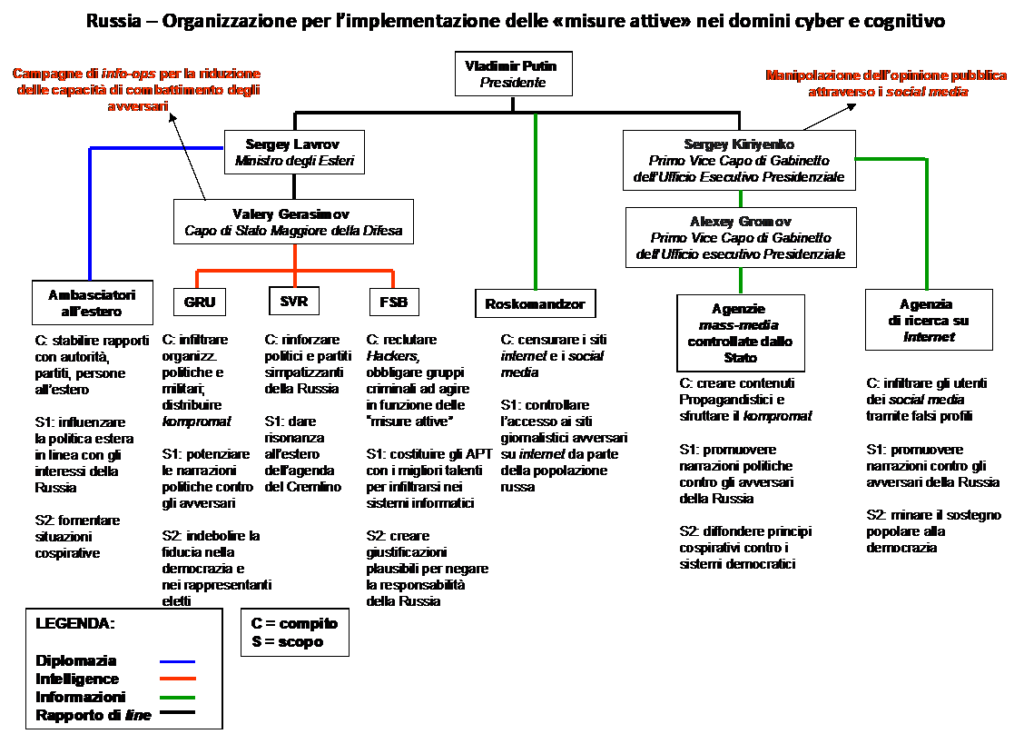
Le ragioni per desiderare la chaos warfare possono essere eminentemente di natura politica e, soprattutto economica. Se un conflitto, ancorché ibrido, si protrae per tempi troppo lunghi, soprattutto in rapporto alle premesse poste in fase di pianificazione per il conseguimento dell’end-state desiderato, ne consegue che la leadership politica del paese aggressore possa cominciare a trovarsi in serie difficoltà. E anche il costo della vita all’interno di un paese in guerra, al netto del costo in vite umane, può diventare insostenibile. È verosimile che la Russia sia arrivata inderogabilmente al punto di dover chiudere la partita con l’Ucraina e la debolezza europea priva del sostegno americano le offre un’occasione imperdibile. Ecco la ragione plausibile dell’escalation in corso, mirata a destabilizzare in tempi rapidi le società e, di conseguenza, le classi dirigenti dei paesi–obiettivo. Ecco le “misure attive” implementate su vasta scala con attacchi di cyber-terrorismo e attacchi di cyber-sabotaggio che integrano e amplificano i reiterati attacchi nel dominio cognitivo, il campo di battaglia definitivo della guerra contemporanea.
Oggi non servono necessariamente le flotte di camion impazziti immaginate da Stephen King per mettere in difficoltà una comunità. Possono bastare un attacco informatico, una campagna di disinformazione, la compromissione di un’infrastruttura essenziale o la diffusione coordinata di notizie false per generare disorientamento, paura e sfiducia. La guerra ibrida evoluta in “guerra del caos” ha costi elevati per chi la subisce, non per chi la conduce. Cibo deteriorato, sangue che marcisce, scramble di intercettori che decollano per dirottare aerei su cui non ci sono bombe, ore di lezioni scolastiche perse… Tutto questo ingenera malcontento, ma soprattutto insicurezza e, di conseguenza, paura. Con cifre esigue, informatici armati di uno smartphone o di un laptop possono produrre danni per milioni. Se poi sono spalleggiati da apparati statuali, i danni possono essere incalcolabili. Rimpiango i tempi in cui i buontemponi facevano sospendere le lezioni in una scuola – una, non seimila – per evitare l’interrogazione o il compito in classe programmato. Continuo a usare la moka per farmi il caffè, a issare e le tapparelle con le cinghie e a considerare i robottini aspirapolvere che circolano autonomamente nelle case alla stregua di estranei pronti a vendersi al nemico.
Ha detto bene Nunzia Ciardi, vice direttore generale dell’Agenzia per la cybersicurezza nazionale, in un intervento al TG2 delle ore 13.00 dell’8 novembre 2026, riferendosi alla situazione attuale in cui versa il pianeta, dal punto di vista delle minacce globali: “La digitalizzazione e la sua sicurezza determinano il posto di un paese nel mondo”