Per cinque anni qualcuno ha potuto osservare dall’interno una parte rilevante della macchina dello Stato bulgaro grazie ad una presenza silenziosa, protratta nel tempo, orientata alla raccolta di informazioni.

È quanto emerge dall’inchiesta resa pubblica dal governo di Sofia e riportata da Reuters. Secondo il ministro bulgaro per l’Innovazione e la Trasformazione digitale, Ivan Vassilev, gli aggressori avrebbero avuto accesso alle reti governative dal 2021, riuscendo a scaricare oltre 130 gigabyte di documenti, equivalenti, secondo le stime fornite dalle autorità, a circa 62 milioni di pagine. Il materiale riguarderebbe pressoché tutti gli ambiti dell’attività governativa, compresi lavori del Consiglio dei ministri, rapporti e corrispondenza tra ministeri e istituzioni statali.

Cinque anni senza essere individuati

Secondo il ministero bulgaro, l’accesso non autorizzato sarebbe rimasto attivo dal 2021. Gli attaccanti potevano muoversi tra diverse componenti dell’infrastruttura utilizzata dalle amministrazioni per scambiarsi informazioni e raccogliere materiale sensibile sul funzionamento dello Stato. Sofia definisce l’incidente il più lungo e vasto caso di cyber-spionaggio finora conosciuto contro la propria amministrazione pubblica.

L’operazione è stata individuata soltanto nell’agosto scorso, dopo l’introduzione di un nuovo sistema nazionale di monitoraggio della sicurezza informatica capace di fornire una visione più integrata delle reti governative. È un particolare che sposta il problema dal singolo incidente alla struttura della difesa: per anni gli strumenti esistenti non avrebbero consentito alle autorità di ricostruire unitariamente ciò che stava accadendo all’interno dell’infrastruttura statale.

Dopo la scoperta è stata costituita una risposta interistituzionale che ha coinvolto apparati di intelligence, ministeri della Difesa e dell’Interno, strutture di contrasto al cybercrime e specialisti di sicurezza informatica, insieme a partner internazionali. Reuters riferisce anche del coinvolgimento dell’Agenzia dell’Unione europea per la cybersicurezza, Enisa. I sistemi interessati sono stati isolati, gli accessi individuati sono stati interrotti e il malware rilevato è stato rimosso.

L’infrastruttura resterà ora sotto monitoraggio rafforzato per almeno novanta giorni, mentre vengono corrette le vulnerabilità individuate e irrigiditi i meccanismi di controllo degli accessi. Le verifiche condotte finora, precisa il governo, non avrebbero riscontrato una compromissione dei dati personali dei cittadini.

L’attribuzione che ancora non c’è

Diversi gruppi internazionali di hacker sarebbero sospettati di aver partecipato all’operazione, ma al momento non esistono prove conclusive che consentano di collegare gli aggressori a uno specifico governo straniero o a un servizio d’intelligence. La distinzione è sostanziale. Nel dominio cyber, soprattutto quando si parla di attività di spionaggio, capacità tecnica, provenienza dell’infrastruttura utilizzata e interesse strategico non equivalgono automaticamente a un’attribuzione statale.

La procura bulgara è stata informata dell’accaduto e dovrà esaminare non soltanto l’attività degli aggressori, ma anche le eventuali responsabilità o carenze istituzionali che abbiano consentito alla compromissione di rimanere inosservata così a lungo.

Il valore della persistenza

Gli attacchi che producono interruzioni, schermate bloccate o servizi indisponibili sono inevitabilmente quelli che attirano maggiore attenzione pubblica. Lo spionaggio informatico segue una logica diversa. Il suo valore dipende dalla capacità di non essere scoperto, preservare l’accesso e trasformare una vulnerabilità tecnica in una fonte informativa continuativa.

Cinque anni di permanenza all’interno di un’infrastruttura amministrativa consentono, almeno in teoria, non soltanto di sottrarre singoli documenti, ma di osservare processi decisionali, relazioni istituzionali, priorità politiche e modalità di funzionamento della burocrazia. È questa dimensione a rendere la vicenda bulgara più significativa del semplice volume dei dati sottratti.

Il quadro europeo rende il caso ancora meno episodico. Nell’ultimo Threat Landscape, Enisa ha indicato la pubblica amministrazione come il settore maggiormente preso di mira e ha rilevato come le organizzazioni europee continuano a confrontarsi contemporaneamente con cybercrime, cyber-spionaggio e attività hacktiviste influenzate dall’evoluzione del contesto geopolitico.

Una questione di architettura, più che di tecnologia

La nuova architettura di monitoraggio nazionale, entrata progressivamente in funzione nel corso del 2026, è stata progettata proprio per ridurre la frammentazione della difesa informatica delle diverse amministrazioni, migliorando lo scambio di informazioni e la capacità di individuare anomalie trasversali. Paradossalmente, il fatto che abbia portato alla luce una compromissione così estesa rappresenta allo stesso tempo la misura del problema precedente e un primo risultato del nuovo modello.

Le indagini e le preoccupazioni si allargano anche all’Unione europea e alla Nato, anche se non esistono al momento elementi pubblici per sostenere che siano state compromesse reti dell’Alleanza o informazioni classificate condivise con partner internazionali. Ma una penetrazione così prolungata nelle strutture amministrative di uno Stato alleato mostra quanto la sicurezza nazionale e quella comunitaria o atlantica dipendano ormai anche dalla capacità di proteggere le infrastrutture ordinarie attraverso cui circolano decisioni, documenti e comunicazioni istituzionali.

Cinque anni di accessi alle reti governative bulgare. Cosa sappiamo

Per cinque anni attori ancora non identificati hanno mantenuto un accesso clandestino alle reti della pubblica amministrazione bulgara, sottraendo milioni di documenti. Il caso, rivelato da Reuters, non offre ancora elementi per un’attribuzione statale. Ma mostra quanto la persistenza, più della distruzione, resti una delle caratteristiche decisive dello spionaggio cibernetico contemporaneo

Prevenzione e innovazione. I pilastri per il contrasto all'antibiotico-resistenza

Dal 18 al 24 novembre si celebra la Settimana mondiale per la sensibilizzazione sull’antibiotico-resistenza. Mentre crescono nel mondo le infezioni causate da batteri resistenti e si riducono le opzioni terapeutiche disponibili, ricerca farmaceutica, vaccini, sorveglianza genomica e prevenzione rappresentano leve fondamentali. Le parole di Cattani (Farmindustria) e Nisticò (Aifa)
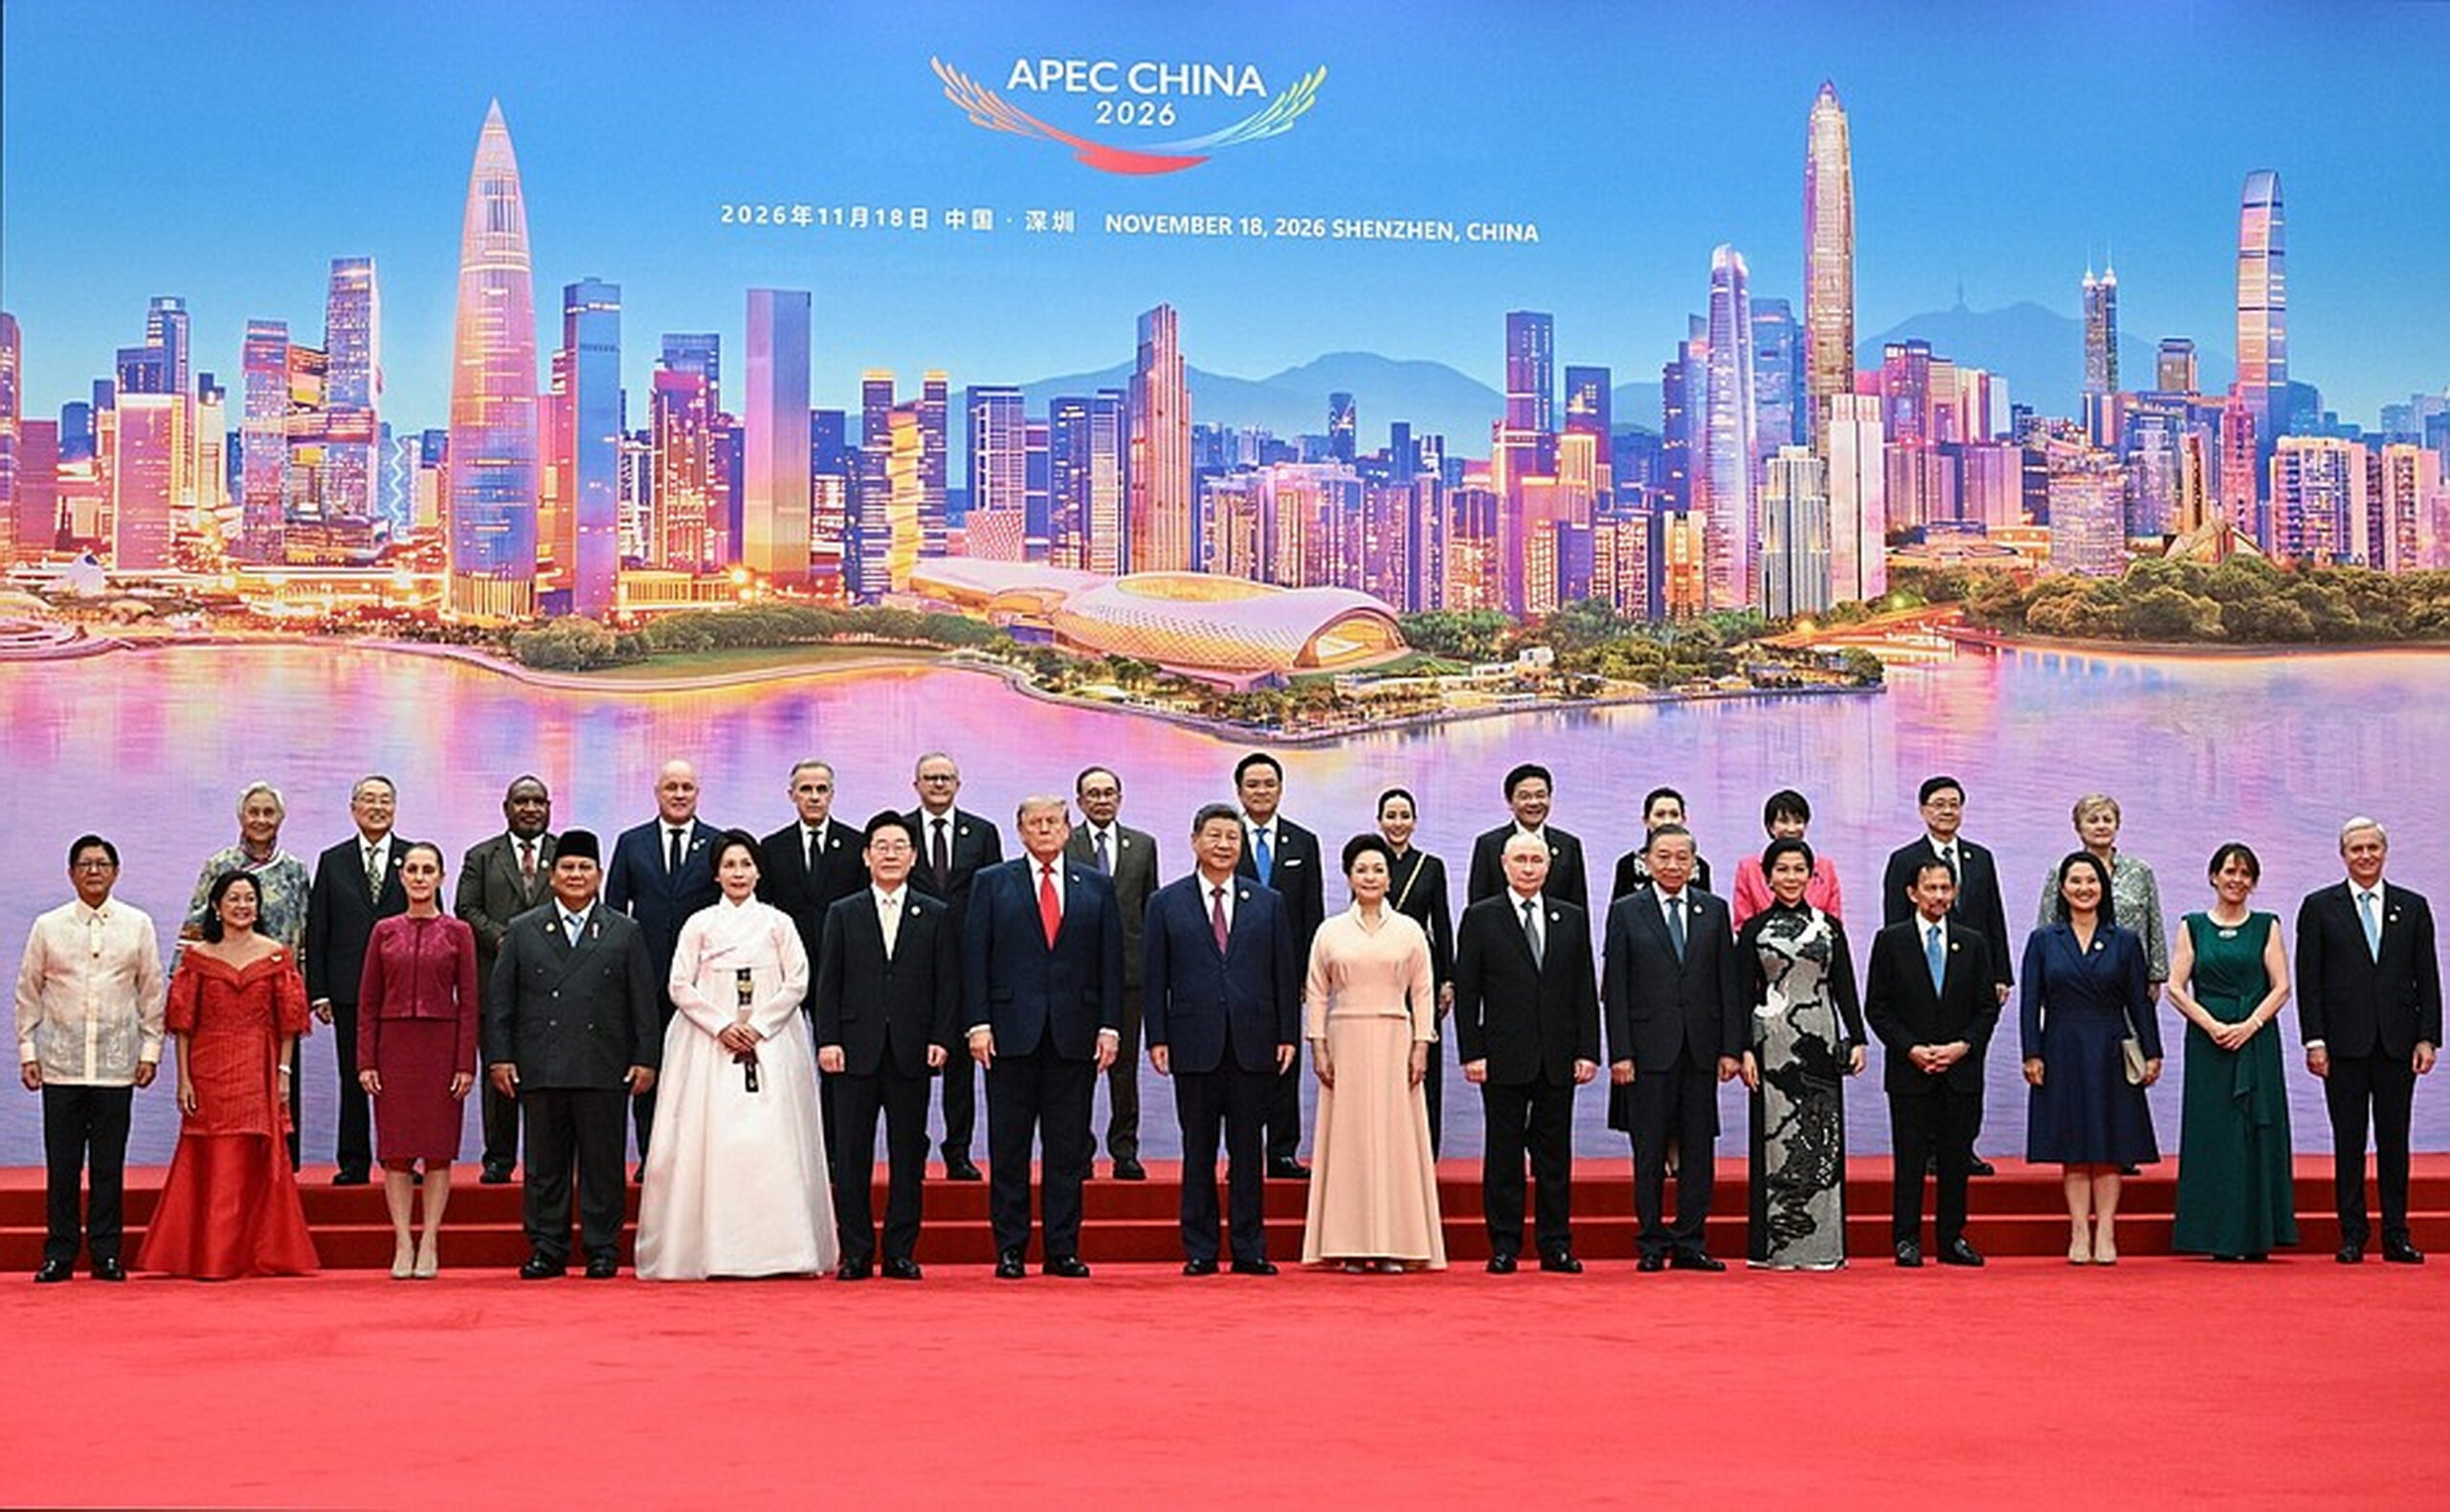
Xi e Putin fanno squadra a Shenzhen. E Trump siederà da solo

A Shenzhen, prima dell’arrivo di Trump, Xi e Putin hanno usato il palco dell’Apec per una narrativa comune contro dazi e sanzioni occidentali. Preannunciando che il presidente americano si troverà in minoranza al trilaterale di giovedì
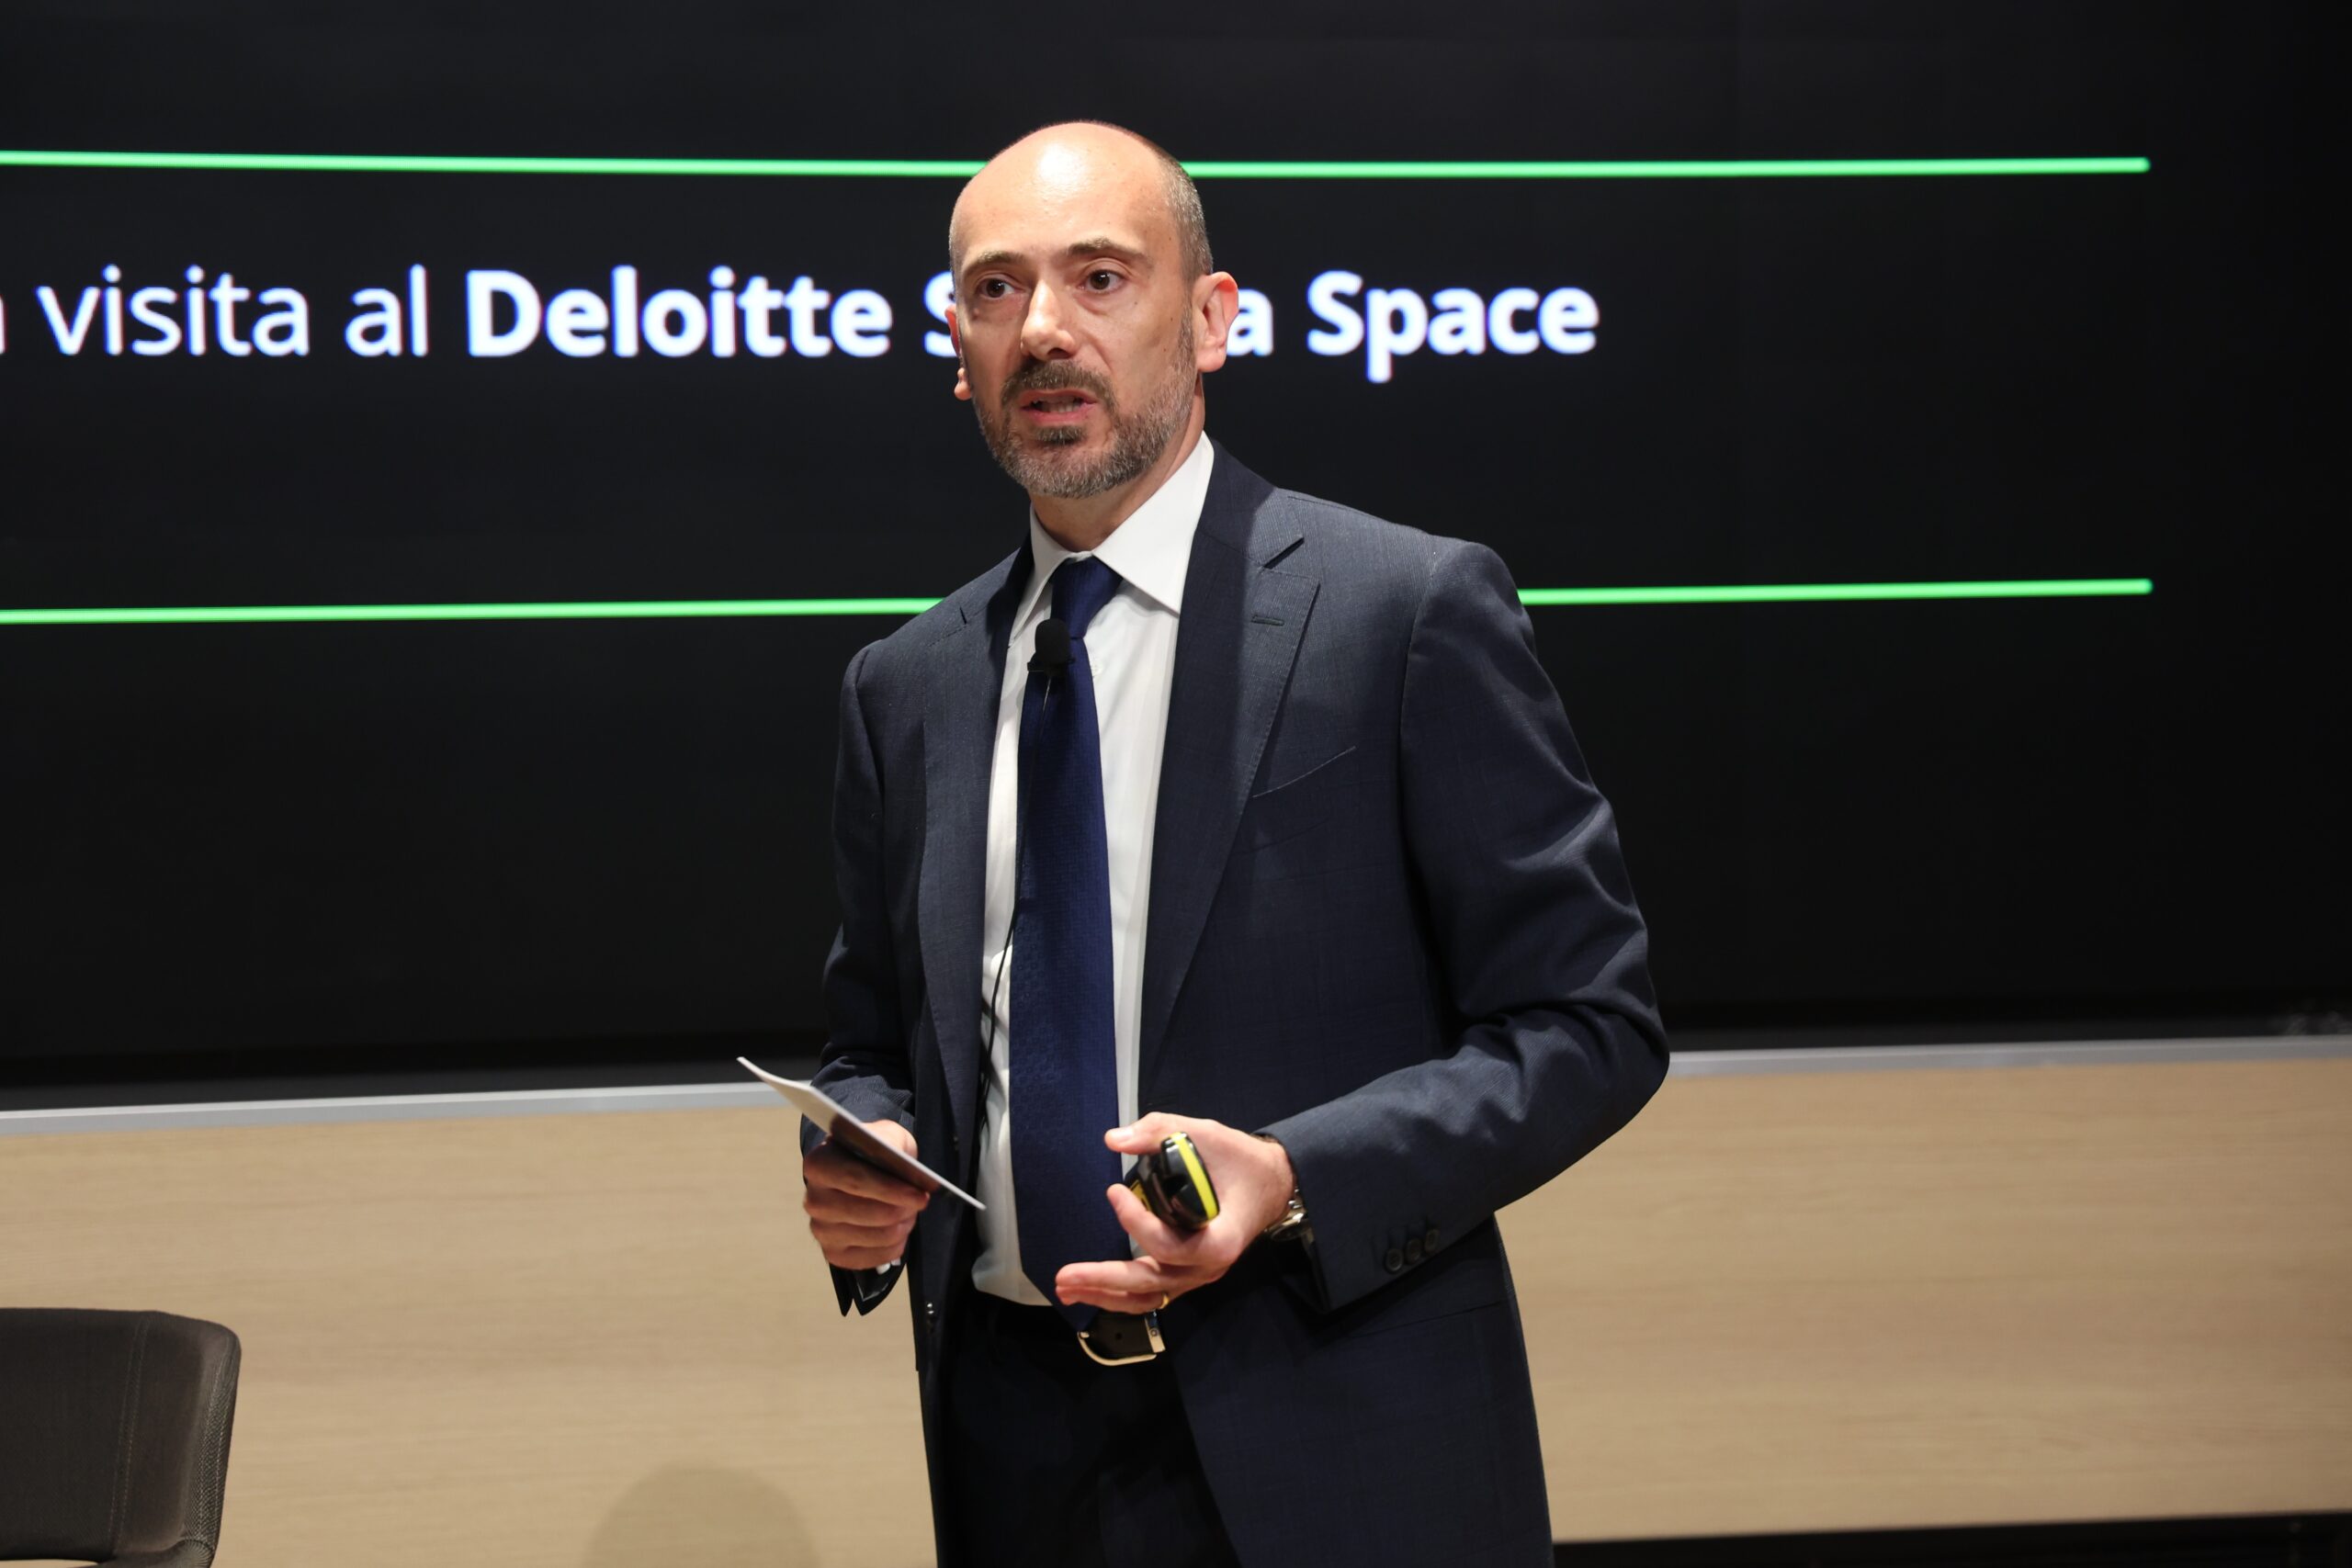
Quanto costa la cybersecurity alle imprese italiane? Risponde Battelli (Deloitte)

Una piccola impresa italiana deve prevedere tra 15 e 35 mila euro l’anno per adottare i controlli essenziali di cybersecurity. Per una media impresa la spesa sale a 95-210 mila euro, mentre per una grande realtà può raggiungere 1-2,3 milioni di euro. Fabio Battelli, Enterprise Security Leader di Deloitte, spiega a Formiche.net perché la cybersecurity non rappresenta solo un costo, ma una componente del valore aziendale e un investimento che rafforza la resilienza, rendendo l’impresa più solida e difendibile nel tempo
Fuori dalla Via della Seta, non dalla Cina. La strategia italiana vista da Politi

“Il fatto che il ministro della difesa cinese sia salito su una nostra nave non è evidentemente un fatto casuale. Il governo Meloni? Ha occhi aperti per negoziare con i cinesi. Il problema resta Bruxelles, che dal 2023 non ha individuato una strategia precisa sulla Cina”. Conversazione con Alessandro Politi, direttore della Nato Defense College Foundation e docente di geopolitica
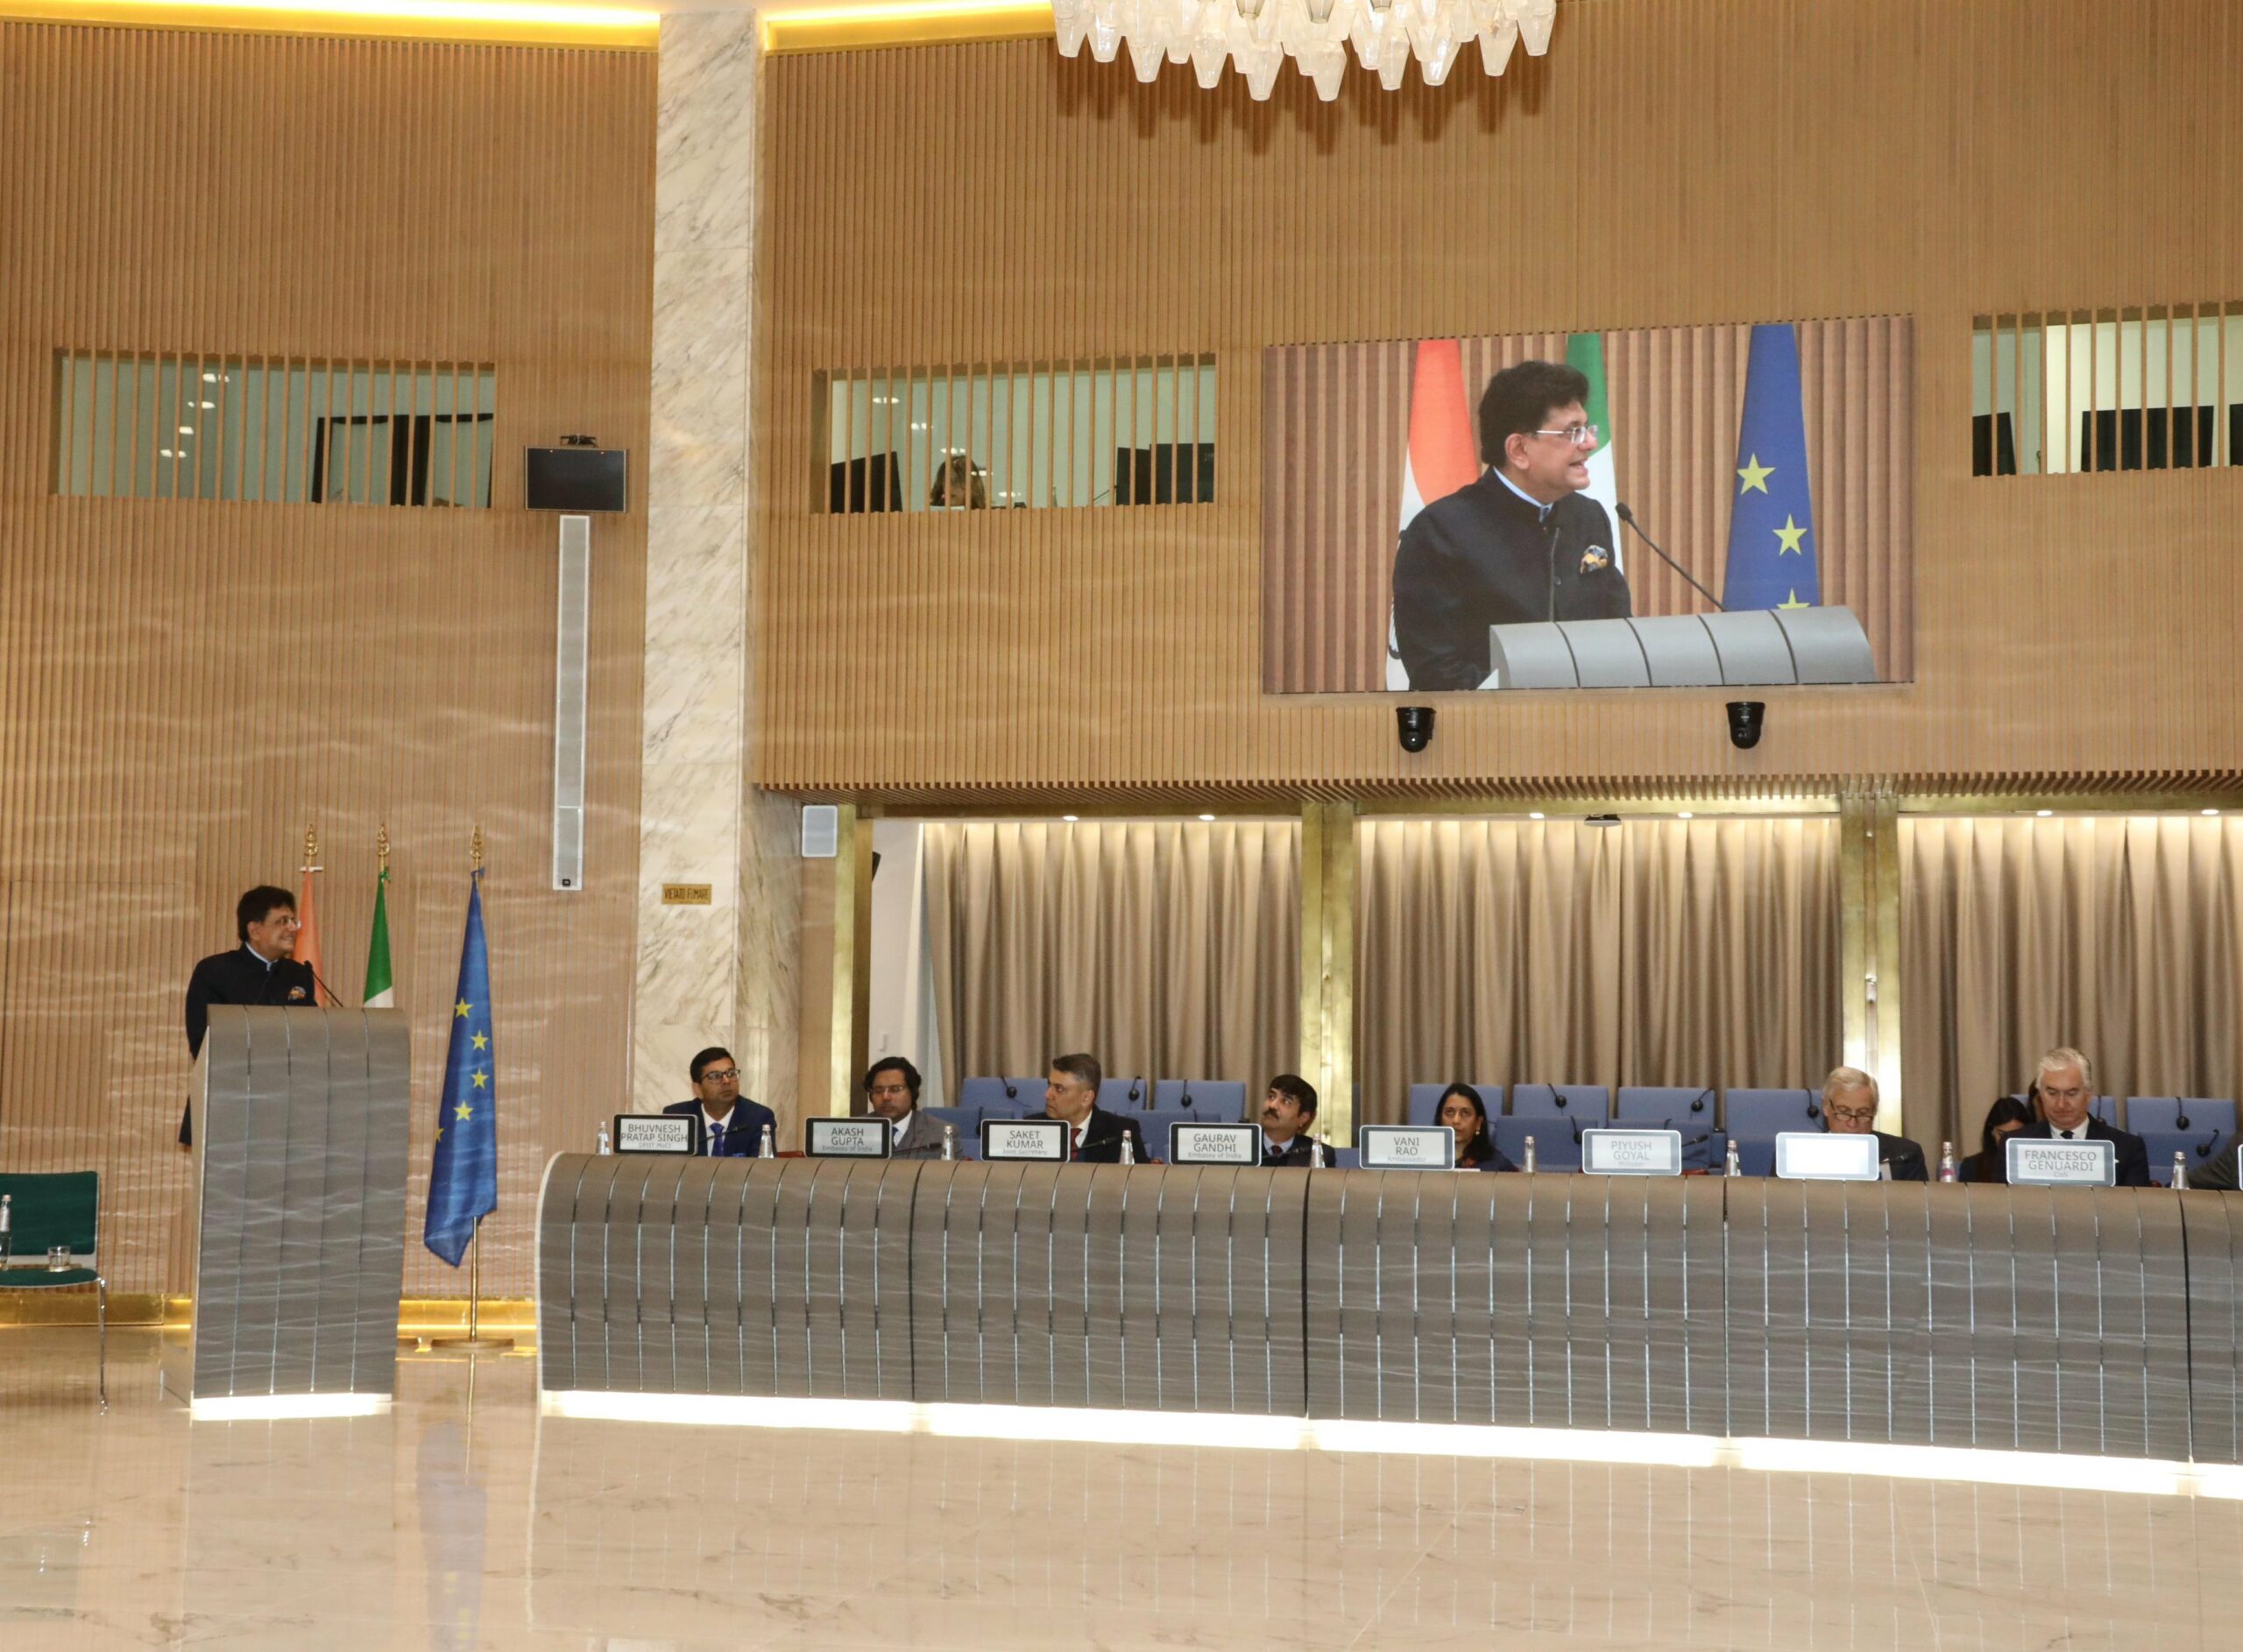
Italia e India rafforzano la cooperazione. Dalle imprese all’Imec, la strategia di Roma e New Delhi

L’incontro tra Antonio Tajani e Piyush Goyal alla Farnesina rilancia il partenariato economico e industriale tra i due Paesi. Due task force per facilitare gli investimenti, nuove opportunità nei settori tecnologici e delle materie prime critiche, il negoziato commerciale con l’Ue e la prospettiva del corridoio Imec. La collaborazione tra Roma e New Delhi assume una dimensione sempre più strategica, anche nell’ottica della sicurezza economica
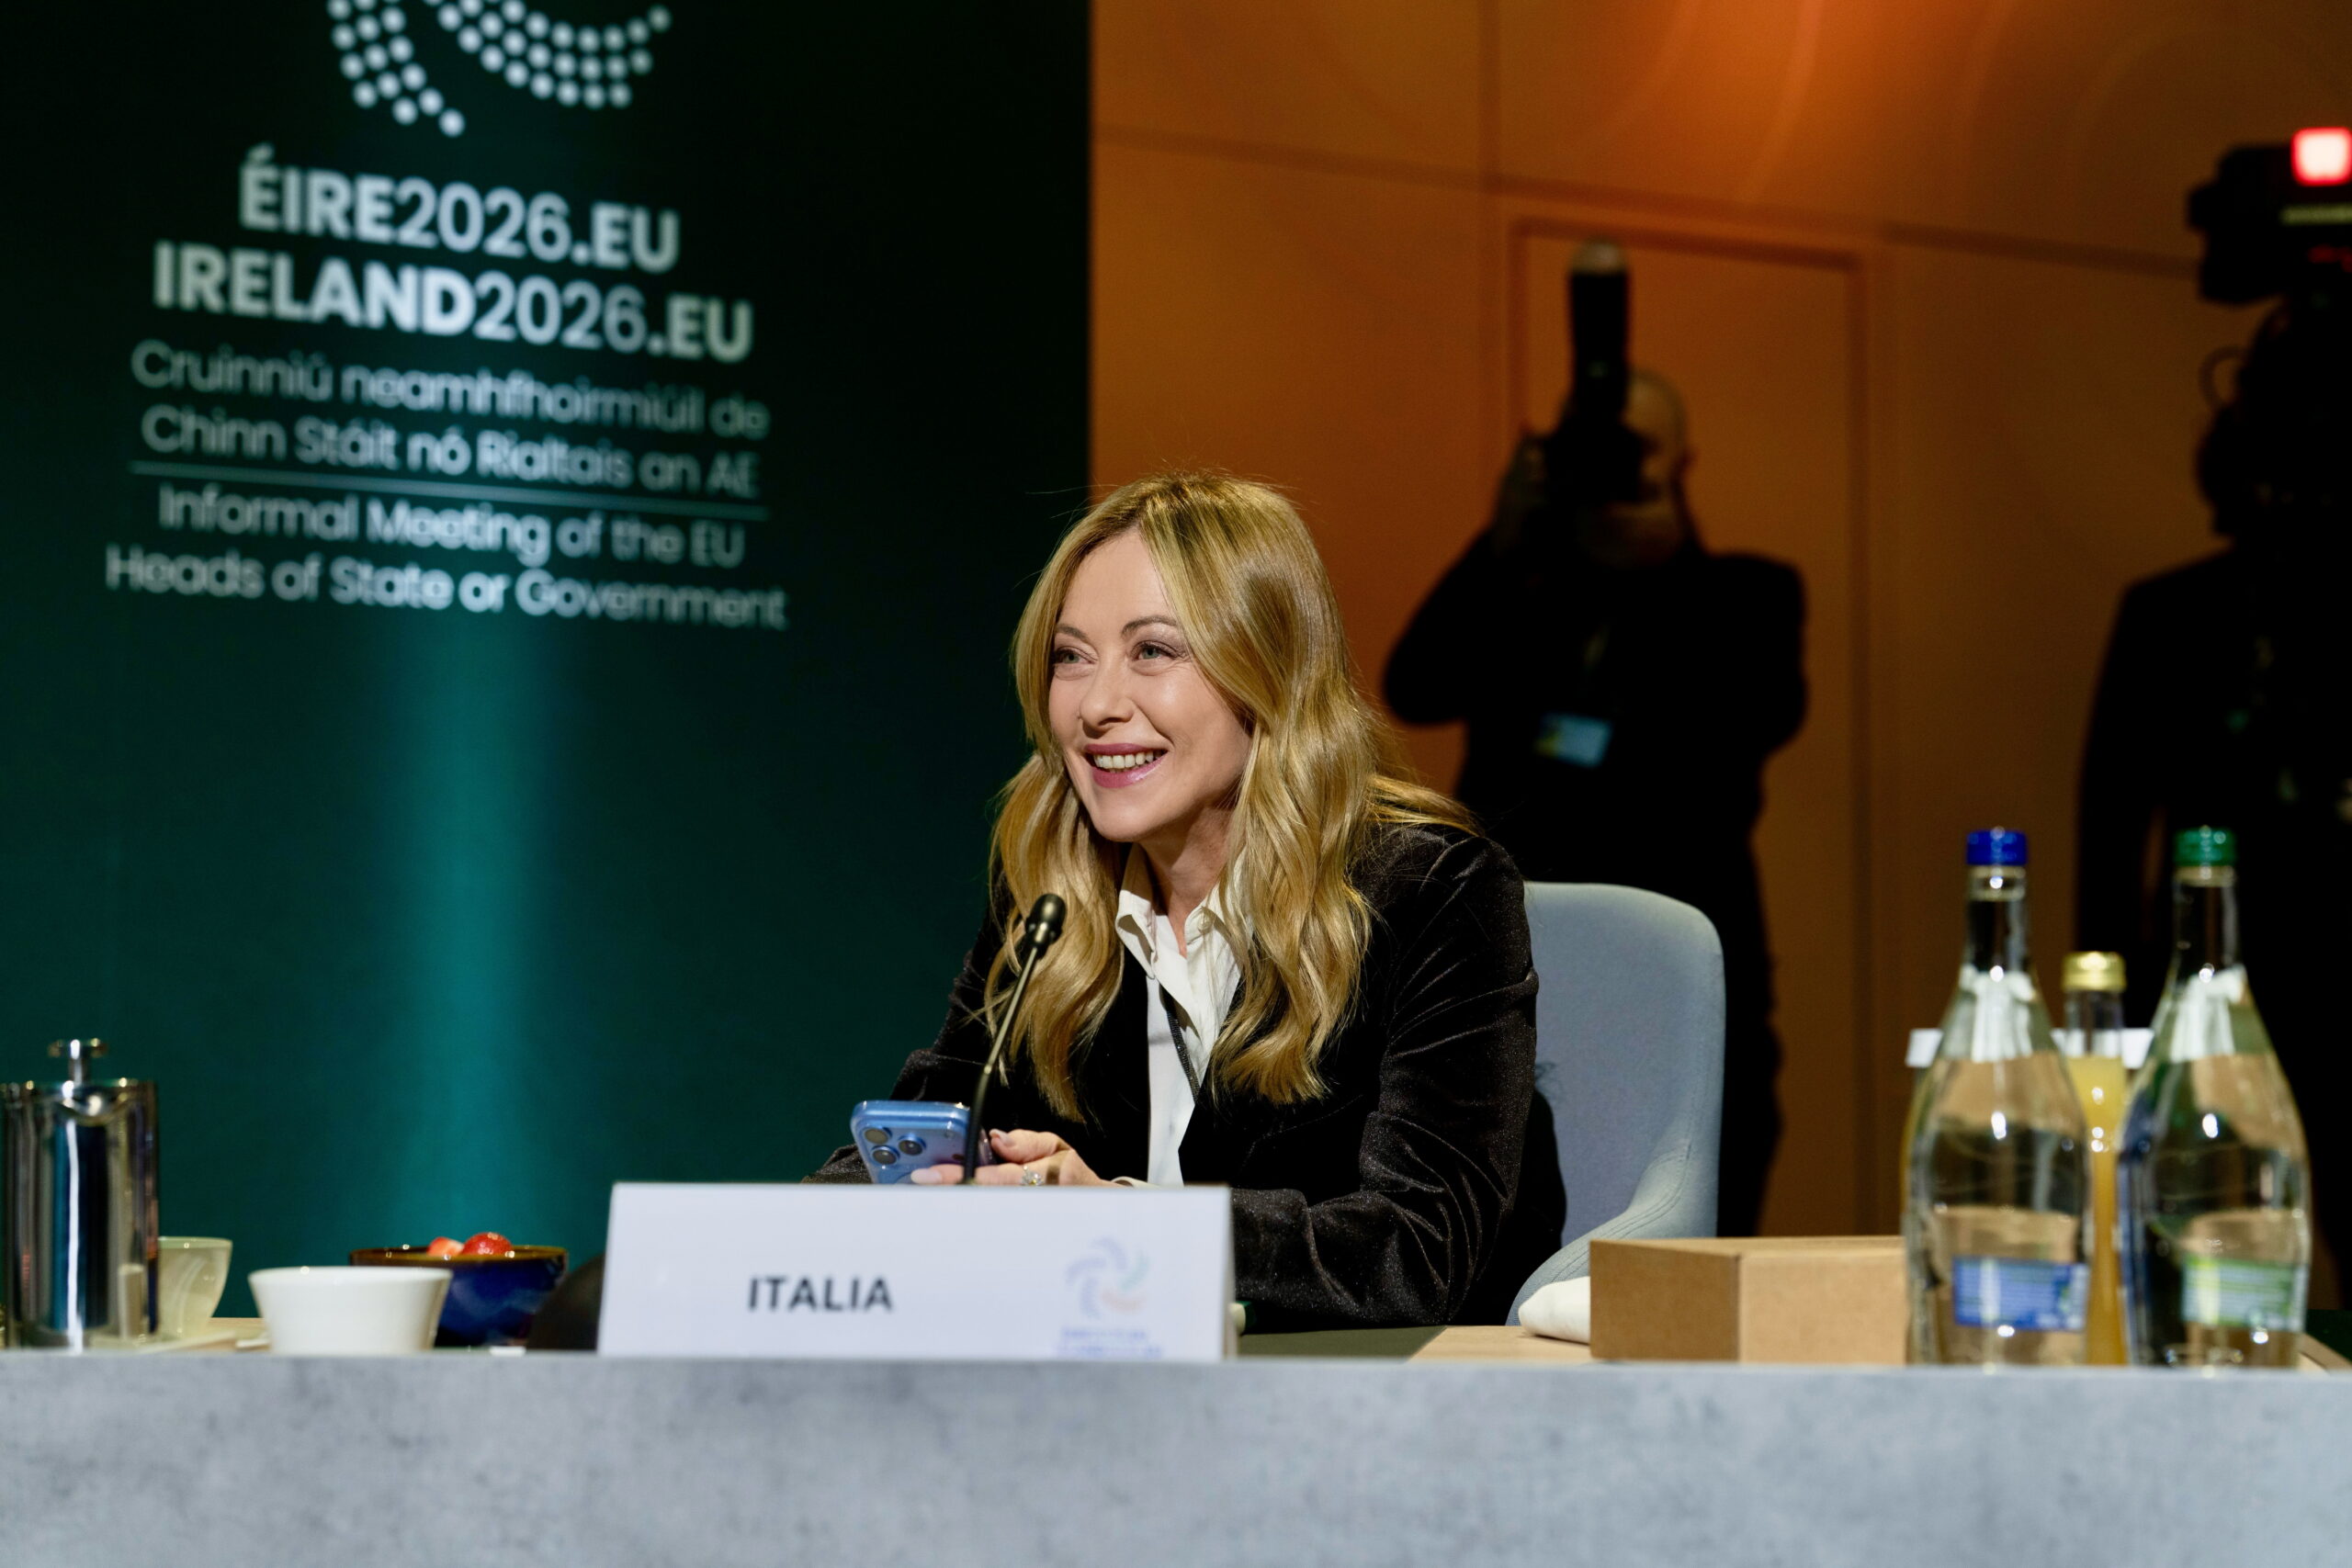
Perché il summit di Berlino può diventare uno spartiacque per i Volenterosi

Dopo il mandato politico definito dal Consiglio europeo e i passi avanti emersi a Dublino, il vertice dei Volenterosi a Berlino può segnare una svolta. Sul tavolo il coordinamento con Washington, il sostegno a Kyiv, le sanzioni a Mosca e il ruolo dell’Europa nei negoziati di pace

Dietro l'offerta Iceye per Avio, tra ambizioni europee e sovranità nazionale. L'analisi di Spagnulo

L’offerta della finlandese Iceye per acquisire il 100% del capitale di Avio è arrivata all’improvviso e sta provocando diverse reazioni. Da un lato ci sarebbe l’opportunità di rilanciare un’eccellenza nazionale, ma dall’altro c’è il rischio che il Paese perda un’eccellenza nel panorama europeo. Sullo sfondo, il ruolo tedesco in questa operazione e la possibilità che il governo ponga il golden power. L’intervista a Marcello Spagnulo, ingegnere ed esperto aerospaziale
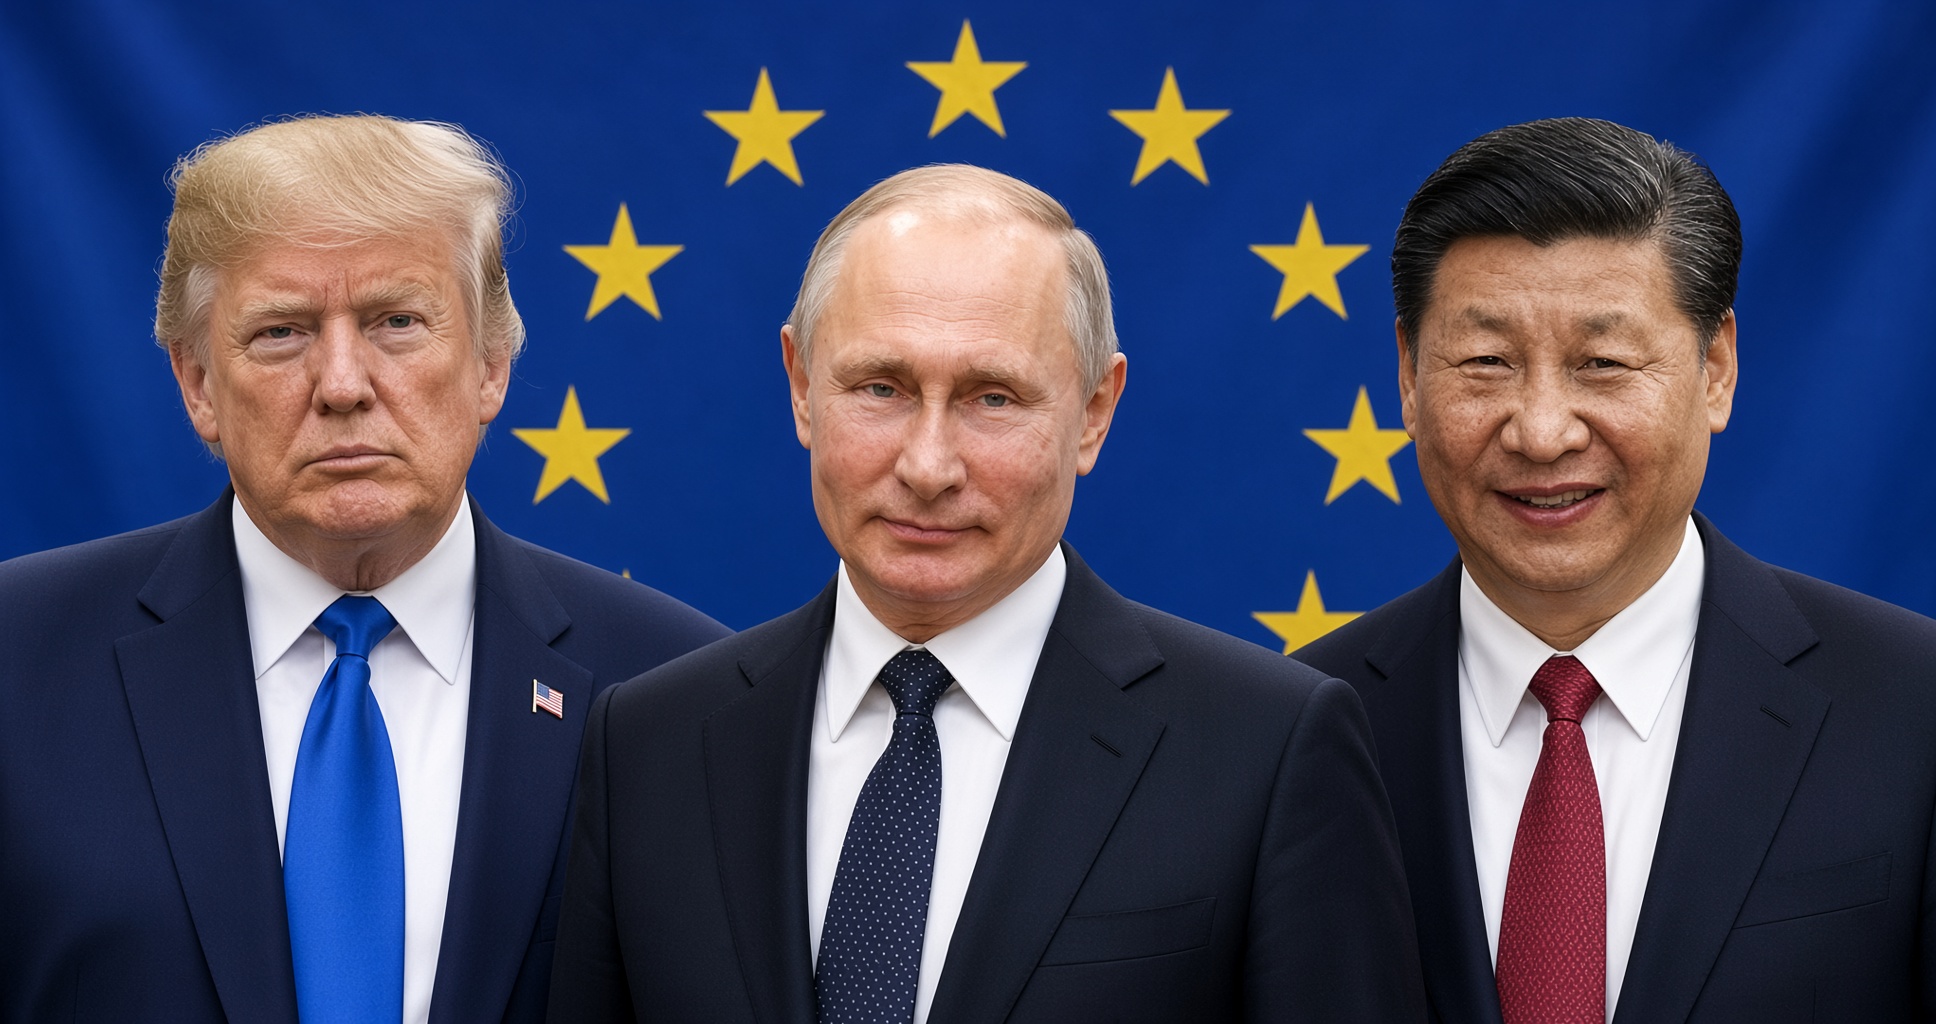
Trump, Xi e Putin a Shenzhen. I limiti di una nuova Yalta secondo gli esperti Ecfr

Il vertice trilaterale tra Stati Uniti, Cina e Russia riaccende il dibattito sulle sfere d’influenza e sul futuro dell’ordine internazionale. Ma quanto possono davvero decidere i tre leader? Jana Kobzova e Fredrik Wesslau, esperti dell’European Council on Foreign Relations, spiegano perché gli accordi tra grandi potenze rischiano di scontrarsi con i limiti della politica americana, la resistenza ucraina e il ruolo dell’Europa
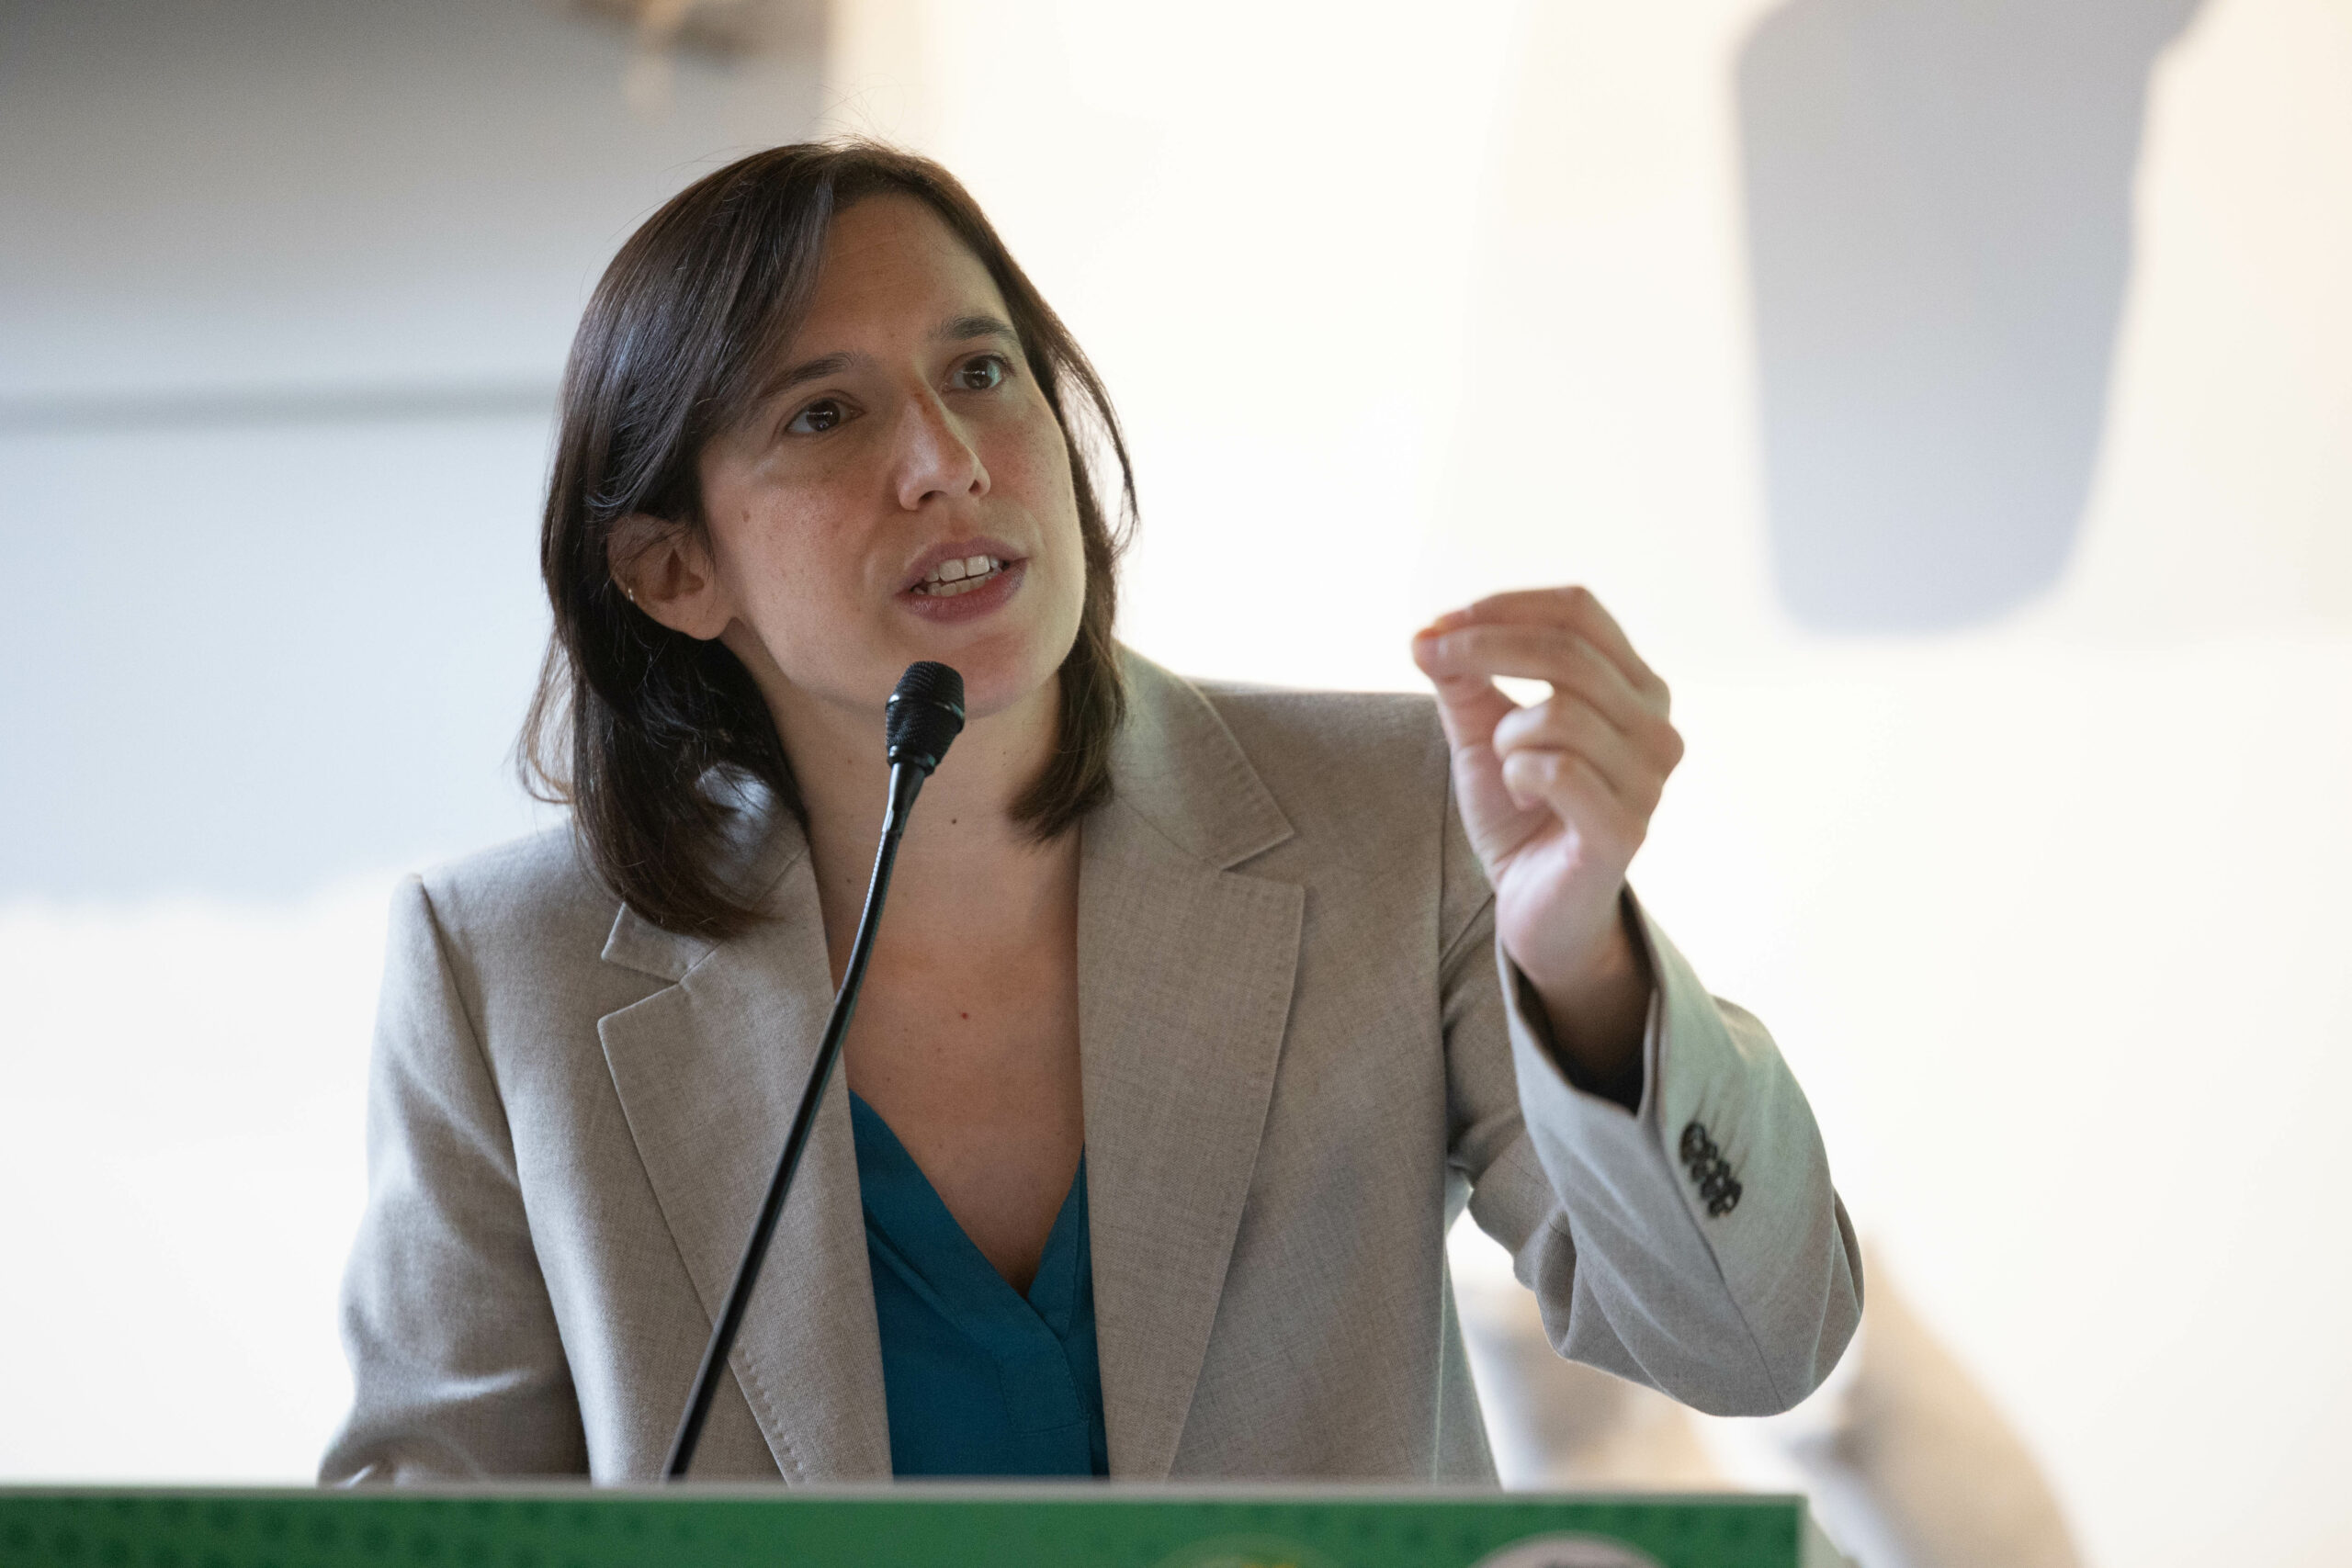
Ddl antisemitismo, nel Pd esplode la frattura. Dopo Fiano, Schlein rischia nuovi addii

Quanto può reggere un partito nel quale la costruzione dell’alleanza elettorale finisce per mettere in discussione la sua stessa identità? Per Schlein la sfida non è soltanto tenere insieme il campo largo, ma evitare che, nel tentativo di costruirlo, il Pd finisca per perdere una parte decisiva della propria storia, della propria classe dirigente e della propria base elettorale
×

Iscriviti alla newsletter