
Dal monito di Amodei sui rischi dell’intelligenza artificiale alle parole di Papa Leone XIV, che invita a difendere la “scintilla dell’umanità”, il confronto sull’IA esce dai laboratori e investe politica, sicurezza ed etica. In questa intervista a Formiche.net, Francesca Rossi, global leader for responsible AI and AI governance di Ibm spiega a Formiche.net perché il vero vantaggio competitivo non nascerà dai modelli più potenti, ma dalla capacità di costruire sistemi affidabili e degni di fiducia
Sicurezza o competitività? Governance o corsa tecnologica? Le discussioni innescate dall’appello di Dario Amodei a rallentare lo sviluppo dell’intelligenza artificiale, le reazioni della Silicon Valley e la risposta di Donald Trump, convinto che frenare la corsa all’IA significherebbe favorire la Cina, hanno riportato al centro una questione destinata a segnare i prossimi anni: come governare una tecnologia sempre più potente senza rinunciare all’innovazione. Un interrogativo che si intreccia anche con il recente richiamo di Papa Leone XIV che in un messaggio pubblicato su X ha richiamato la necessità di distinguere “l’arte umana da ciò che le macchine producono” e di salvaguardare “la nostra umanità” nell’era dell’intelligenza artificiale.
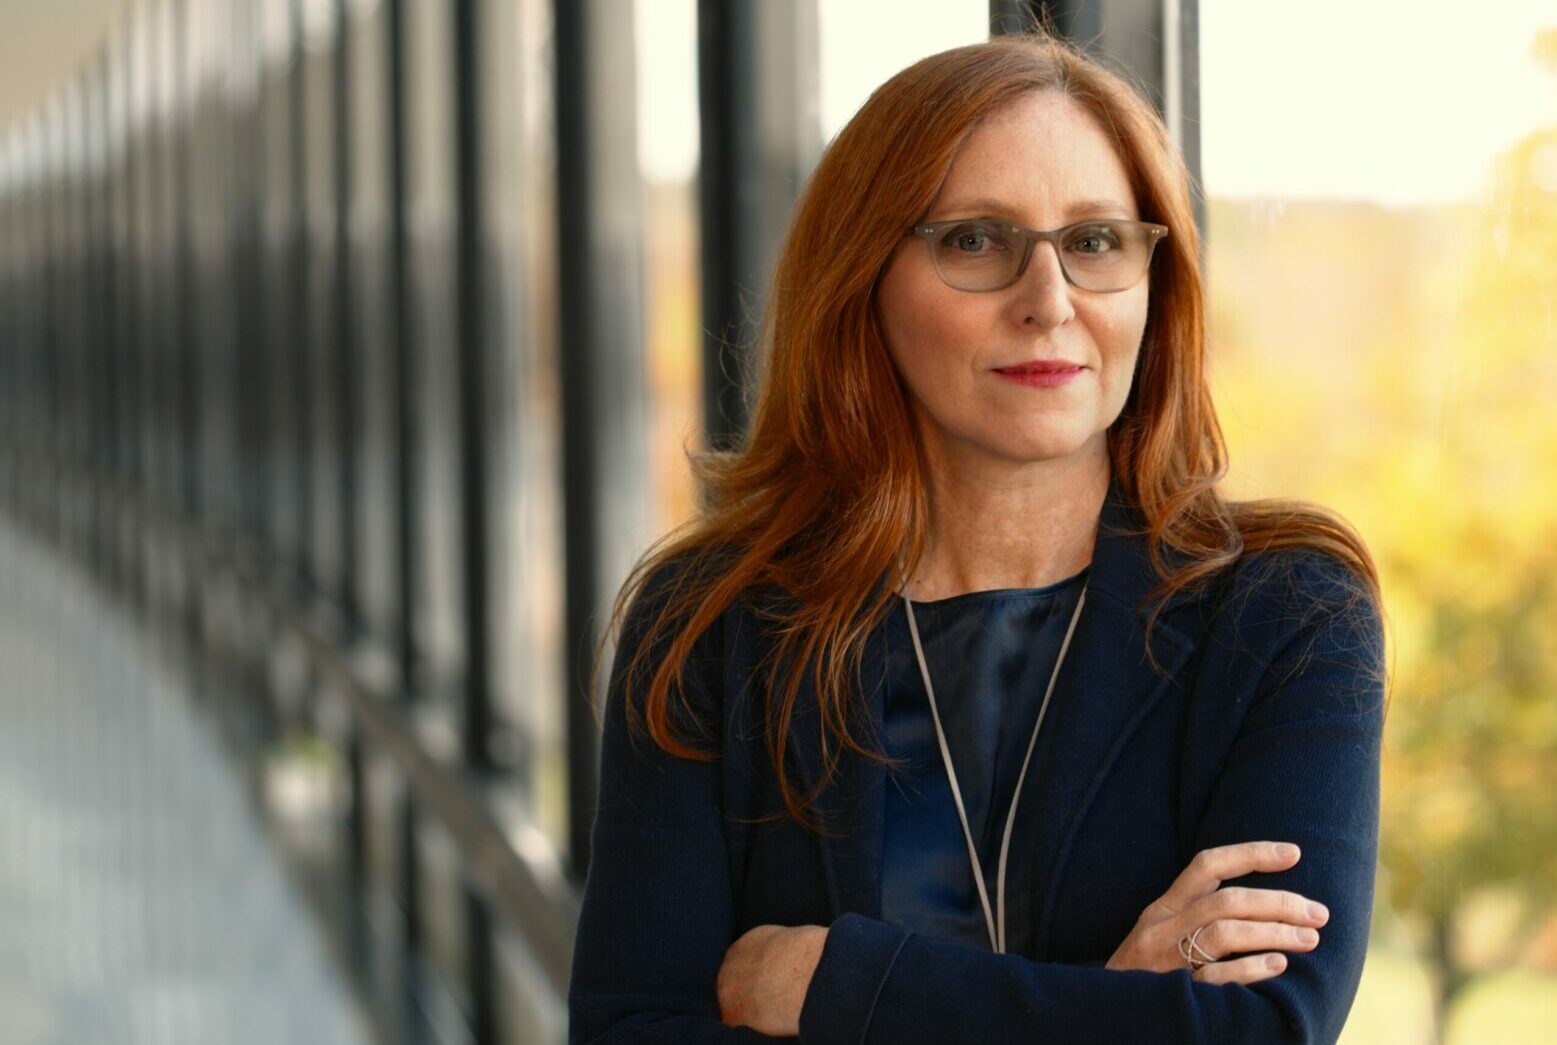
A riflettere su queste sfide è Francesca Rossi, Ibm Fellow e global leader for responsible AI and AI governance. Rossi lavora presso il T.J. Watson Ibm research lab di New York e da anni è protagonista del dibattito globale sull’AI: è stata membro del gruppo di esperti ad alto livello della Commissione europea sull’intelligenza artificiale, ha guidato alcune delle principali organizzazioni scientifiche del settore e continua a collaborare con istituzioni, governi e organismi internazionali nella definizione di regole e standard per uno sviluppo responsabile della tecnologia.
In questa conversazione con Formiche.net Rossi spiega perché sicurezza e competitività non sono obiettivi in contrasto, quali rischi dell’IA vengono oggi sottovalutati e perché, a suo giudizio, nei prossimi anni il vero vantaggio competitivo non deriverà dai modelli più potenti, ma dalla capacità di costruire sistemi affidabili e degni di fiducia.
La competizione tra Stati Uniti e Cina rischia di rendere più difficile lo sviluppo di regole e standard internazionali condivisi per l’intelligenza artificiale?
Il dialogo è certamente complesso, ma non è impossibile. Esistono interessi condivisi molto concreti: nessun Paese vuole sistemi che sfuggano al controllo, che vengano utilizzati per attacchi informatici su larga scala o che destabilizzino l’ambiente informativo. Su questi temi esiste spazio per una convergenza, in particolare a livello tecnico. Penso agli standard internazionali, ai metodi di valutazione e test, alla condivisione delle pratiche di sicurezza e al lavoro di organizzazioni come l’Ocse e le Nazioni Unite. Gli standard tecnici si sono spesso dimostrati capaci di superare le divisioni politiche perché rispondono a esigenze pratiche condivise. Il contributo delle imprese, della comunità scientifica e della società civile è essenziale per mantenere aperti questi canali anche quando il dialogo tra i governi diventa più difficile.
Gran parte del dibattito si concentra sui rischi futuri dell’IA. Quali tra questi sono già presenti oggi, ma tendono a essere sottovalutati da governi, imprese e cittadini?
Il primo riguarda la discriminazione: i sistemi che apprendono dai dati possono riprodurre e amplificare disuguaglianze esistenti in ambiti quali l’occupazione, il credito e la sanità, spesso in modi difficili da individuare. Il secondo riguarda l’informazione: il problema non è soltanto la disinformazione in sé, ma l’erosione della fiducia nella nostra capacità di stabilire che cosa sia vero. Il terzo – e forse il più sottovalutato – riguarda le persone: affidarsi alle macchine in modo eccessivo o acritico può, nel tempo, indebolire la nostra capacità di giudizio, di apprendimento e di decisione. Il rischio è quello di ritrovarci con strumenti che pensano al posto nostro anziché aiutarci a pensare meglio. Aggiungerei inoltre la preparazione della forza lavoro: si discute molto di quanti posti di lavoro l’IA trasformerà, ma molto meno di come formare le persone e riprogettare i ruoli.
Ibm sostiene da tempo che la questione centrale non sia fermare l’innovazione, ma governarla in modo responsabile. Che cosa significa oggi, in termini concreti, “intelligenza artificiale responsabile”?
Sicurezza e competitività non sono forze contrapposte che devono essere bilanciate: nel lungo periodo, la competitività dipende dalla sicurezza. Un’IA potente ma inaffidabile o non sicura o non verrà adottata, oppure verrà adottata male; incidenti, perdite economiche e sfiducia finiscono per rallentare l’innovazione. La domanda utile, quindi, non è se procedere velocemente o lentamente, ma come procedere rapidamente nella direzione giusta. Ciò significa investire nella ricerca sulla sicurezza e nella valutazione dei sistemi con la stessa determinazione dedicata al miglioramento delle capacità. Coloro che saranno in grado di fornire sistemi di cui cittadini, imprese e istituzioni possano fidarsi acquisiranno un vantaggio competitivo autentico e duraturo.
Significa passare dai principi alla pratica. Oggi esiste un ampio consenso sui principi: equità, trasparenza, spiegabilità, robustezza, tutela della privacy e supervisione umana. La parte difficile consiste nel tradurli nei processi quotidiani lungo l’intero ciclo di vita di un sistema. Ciò include la valutazione dei rischi prima dell’implementazione, il monitoraggio successivo, strumenti tecnici per misurare bias e robustezza, ruoli e responsabilità chiari e organismi interni capaci di prendere decisioni difficili. In Ibm lo facciamo da anni attraverso un comitato dedicato e una governance condivisa tra tutte le business unit. Oggi, con l’arrivo degli agenti di IA, la responsabilità assume una nuova forma, perché il rischio non dipende più soltanto dall’ambito applicativo, ma anche da ciò che deleghiamo a un sistema, dalle condizioni in cui lo facciamo e dalla rapidità con cui possiamo riprendere il controllo se qualcosa va storto.
Droni autonomi, attacchi informatici, disinformazione: l’intelligenza artificiale sta cambiando il concetto stesso di sicurezza?
L’IA è una tecnologia dual-use: le stesse capacità che aiutano a difendere un sistema informatico o a individuare una campagna di disinformazione possono essere utilizzate per attaccare quel sistema o generare disinformazione. La sicurezza diventa quindi una questione di velocità e capacità di adattamento. Inoltre, gli agenti di IA – capaci di agire autonomamente, utilizzare strumenti e interagire con altri sistemi – creano rischi che le pratiche tradizionali di cybersicurezza non contemplano. Questo perché tali sistemi possono manifestare comportamenti emergenti che non erano stati previsti dai loro progettisti e devono essere valutati a livello dell’intero sistema, anziché dei suoi singoli componenti. È quindi essenziale monitorare un sistema di IA mentre è in uso e garantire che le decisioni con conseguenze gravi e irreversibili restino soggette a un autentico e significativo controllo umano.
Lei lavora da anni sull’etica dell’IA. Come possiamo evitare che la ricerca della massima efficienza tecnologica spinga la responsabilità umana in secondo piano?
Innanzitutto, riconoscendo che i principi etici da soli non sono sufficienti. Le decisioni su come l’IA viene sviluppata e utilizzata derivano dall’interazione di tre livelli: valori, governance e incentivi. Se gli incentivi premiano esclusivamente la velocità o la riduzione dei costi, anche le migliori intenzioni possono cedere. Abbiamo quindi bisogno di una governance che renda la responsabilità parte integrante del processo decisionale, anziché un controllo effettuato a posteriori. Questo dovrebbe essere considerato un vantaggio, non un onere che rallenta l’innovazione, perché lo sviluppo e l’utilizzo responsabili dell’IA creano valore per tutti, compresa l’impresa che investe nella governance.
Vi è poi una questione di progettazione. Possiamo costruire sistemi che sostituiscono il giudizio umano, oppure sistemi che lo rafforzano – sistemi che sappiano quando fermarsi e riflettere, che segnalino la propria incertezza e che ci pongano domande anziché offrire sempre risposte già pronte. Nella mia ricerca, ispirata al lavoro di Daniel Kahneman sul pensiero “veloce” e “lento”, ci concentriamo precisamente su architetture capaci di alternare consapevolmente queste due modalità decisionali.
Papa Leone sottolinea spesso la necessità di mantenere la persona umana al centro dello sviluppo tecnologico. Questo principio può essere tradotto in criteri concreti per progettare e governare i sistemi di IA?
Sì, e in una certa misura ciò è già stato fatto. Le Linee guida etiche per un’IA affidabile, sviluppate dal Gruppo di esperti ad alto livello della Commissione europea, di cui ho fatto parte, pongono al primo posto l’autonomia e la supervisione umana. Anche la Rome Call for AI Ethics, che Ibm ha sostenuto fin dall’inizio, è nata da un dialogo tra comunità religiose, istituzioni e imprese su questi temi. Inoltre, uno dei principi di Ibm per un’IA responsabile afferma che l’IA dovrebbe potenziare l’intelligenza umana, non sostituirla.
In termini pratici, mettere le persone al centro significa diverse cose: garantire che le decisioni significative possano essere comprese e contestate; prevedere l’intervento umano, soprattutto nelle decisioni irreversibili o che hanno un impatto rilevante sulle persone; e valutare un sistema non soltanto in termini di accuratezza dei risultati, ma anche in base ai suoi effetti sulle capacità e sull’autonomia di chi lo utilizza. Significa inoltre investire nell’alfabetizzazione sull’IA, perché persone informate sono in grado di riporre nei sistemi il giusto livello di fiducia – né troppo, né troppo poco.
Guardando ai prossimi cinque anni, che cosa conterà di più: modelli sempre più potenti o sistemi sempre più affidabili e degni di fiducia?
L’affidabilità, senza dubbio. Le capacità dei modelli continueranno a crescere, ma il vero fattore abilitante sarà la fiducia: è la fiducia a determinare se e come una tecnologia viene adottata nei contesti che contano davvero, come la sanità, la finanza, la pubblica amministrazione e il mondo del lavoro. Affidabilità e fiducia, tuttavia, non sono la stessa cosa. L’affidabilità è una proprietà dei sistemi, costruita attraverso la ricerca e l’ingegneria. La fiducia è una relazione, che si conquista attraverso la governance – all’interno delle organizzazioni, nelle interazioni tra persone e macchine e attraverso regole e standard. Credo che i prossimi anni premieranno non tanto chi avrà il modello più grande e potente, quanto chi sarà in grado di costruire attorno all’IA un ecosistema nel quale le persone possano riporre fiducia in modo consapevole.